不正防止
IP で Tor トラフィックを検出する方法:出口ノード、リスク、検出手法
Tor はユーザーをリレーの背後に隠すため、見えるのは出口ノードだけです。IP で Tor の出口ノードを検出し、正当なユーザーをブロックせずに Tor トラフィックに対処する方法を解説します。

リクエストが Tor 経由で届いた場合、通常 IP アドレスから得られる情報のほとんどは誤解を招くものになります。位置情報はユーザーではなく出口ノードのものです。ISP はユーザーのプロバイダーではなく、ボランティアのリレーです。IP が正直に教えてくれるのは、Tor が隠せない唯一のこと、つまりトラフィックが Tor を経由したという事実だけです。その事実を確実に検出することが、すべてです。
Tor とは何か、出口ノードの仕組み
Tor(「The Onion Router」の略)は、トラフィックを何層もの暗号化で包み、世界中のボランティアが運営する 3 つのランダムに選ばれたリレーに通すことで匿名化します。
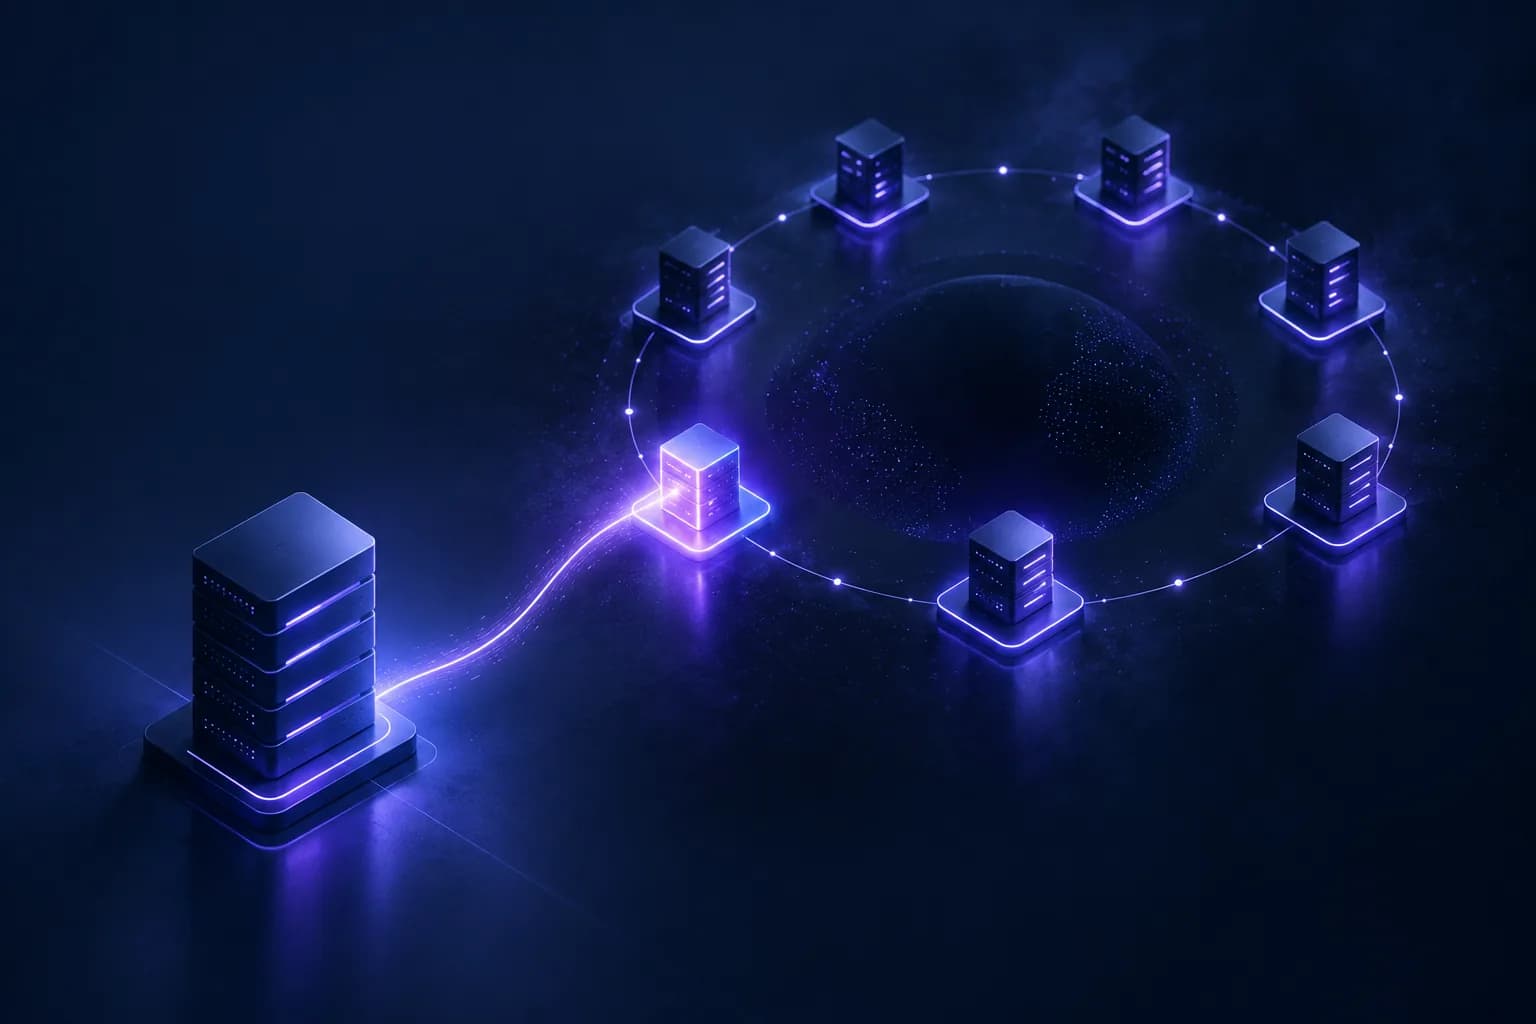
経路は 3 つのホップで構成されます。入口(ガード)ノードはユーザーの本当の IP を見ますが、宛先は見えません。中間リレーはどちらの端も見えず、両隣のリレーだけを知っています。出口ノードは最後の暗号化層を復号してリクエストを宛先に転送するため、トラフィックの行き先は見えますが、送信者は見えません。送信元と宛先の両方を知るリレーが存在しないことが、Tor の匿名性を支えています。
トラフィックを受け取る側にとっての帰結は、単純ですが重要です。見えるのは出口ノードの IP アドレスだけです。 ユーザーの本当の IP は 3 ホップ先にあり、暗号によって隠されています。あらゆる Tor 検出手法はこの出口ノードの識別を軸に構築されており、そのため Tor は VPN・プロキシ検出を支えるシグナル層の中で最も単純なものになっています。
- 見えるのはユーザーではなく出口ノードです。 送信元 IP、位置情報、ISP はすべて最後のリレーのものです。
- 出口ノードリストは公開されています。 Tor Project が出口リレーのリストを公開し、継続的に更新しています。
- だから Tor は検出できます。 多くの VPN とは異なり、Tor の出口ノードは列挙可能なので、ルックアップで直接フラグを立てられます。
- ジオロケーションはユーザーについて何も意味しません。 解決される国は訪問者ではなく出口ノードのものです。
Tor は ISP からトラフィックを隠せるのか
ユーザー側からよく寄せられる質問ですが、その答えはサーバー側で Tor をどう解釈するかにも影響します。ISP は、ユーザーが Tor を使っていることは見えますが、何をしているかは見えません。入口(ガード)ノードへの接続は、ISP からは既知の Tor リレーへの暗号化されたトラフィックとして見えます。その先の宛先は隠されているので、ISP は訪問先のサイトや送信した内容を読むことができません。
反対側のサーバーには、その鏡像が見えます。出口ノードの IP とリクエストは見えますが、ユーザーの本当のアドレスは見えません。この分断こそが、検出において Tor フラグが重要な理由です。通常 IP から読み取れる身元と位置情報が、設計上、別の誰かのものになっているのです。(ブリッジは、検閲のあるネットワークで「Tor を使っている」という事実さえ ISP から隠すために存在します。そのため、ブリッジのトラフィックは公開された出口よりも列挙が困難です。)
Tor、VPN、プロキシの比較
Tor はよく VPN やプロキシとひとまとめにされますが、仕組みも検出のしやすさも異なります。
| Tor | VPN | プロキシ | |
|---|---|---|---|
| ホップ数 | 3 つのリレー、多層暗号化 | プロバイダーのサーバー 1 台 | サーバー 1 台 |
| 本当の IP を見られるのは | 入口ノードのみ | VPN プロバイダー | プロキシの運営者 |
| 観測される IP | 出口ノード | VPN エンドポイント | プロキシの IP |
| 検出のしやすさ | 高い(出口リストが公開されている) | さまざま(多くのエンドポイントは非公開) | 種類によって異なる |
| 一般的なシグナルの強さ | 強い、明示的なフラグ | 良質なデータがあれば強い | 中程度から強い |
実務上の要点は、Tor は出口ノードが公開されているため、匿名化手段の中でも最も検出しやすいものの 1 つであるのに対し、VPN とプロキシの検出はプロバイダーデータの網羅性と鮮度に左右されるということです。特にプロキシは、プロキシの種類の比較が示すように、見つけるのが簡単なものから非常に難しいものまで幅があります。
そもそもなぜ Tor トラフィックを検出するのか
Tor を検出するのは、罰するためではありません。情報に基づいた判断を下すためです。それが重要なのは、Tor が普段頼りにしている IP のシグナルを奪ってしまうからです。
- 不正と悪用。 Tor は見かけ上の送信元を安価にローテーションできるため、アカウント乗っ取り、偽アカウントの作成、カーディング、スクレイピングを隠すために使われます。IP ベースのボット検出のガイドでは、他のボットシグナルの中で Tor フラグがどこに位置するかを紹介しています。
- 未検証の位置情報。 ジオフェンシングやコンプライアンスでは、出口ノードの国はユーザーの国ではないため、Tor フラグは「この位置情報を信頼してはいけない」という意味になります。IP ジオフェンシングをご覧ください。
- リスクスコアリング。 Tor は複合的な IP 不正スコアへの重要な入力であり、単独での判定ではありません。
tor_exitという理由は 44.55 ポイントを加算します。 - コンプライアンスと監査。 規制対象のフローの中には、匿名化ネットワーク経由でアクセスがあったことを把握し、記録することが求められるものがあります。
しかし、Tor をリスクシグナルにしている性質(匿名性)こそが、正当な人々が Tor を使う理由でもあります。情報源を守るジャーナリスト、検閲下の活動家、研究者、そしてプライバシーを重視するごく普通のユーザーが Tor を頼りにしています。Tor のリクエストをすべて不正として扱えば、Tor が守るために存在している人々そのものを締め出すことになります。Tor はよく見るための理由であって、門前払いにする理由ではありません。
IP で Tor 出口ノードを検出する方法
検出手法には、決定的なものから補助的なものまで階層があります。
1. 公開出口ノードリストと照合する
Tor Project は、継続的に更新される出口リレーの公式リストを公開しています。訪問者の IP をこのリストと照合することが、最も信頼できる単一の Tor 検出手法であり、誤検知の少ない明示的な判定が得られます。課題は運用面にあります。リレーの増減に伴ってリストは絶えず変化するため、常に最新に保つ必要があるのです。IP インテリジェンス API はこれを代わりに行い、ルックアップのたびに is_tor のようなフラグを返します。
2. 既知のリレーのレンジと ASN
出口ノード以外にも、入口リレーや中間リレー、そしてそれらをよく運用しているホスティングネットワークは、識別可能なパターンを形成しています。多くのリレーはデータセンターやホスティングの ASN 上にあるため、接続タイプとネットワークの評判が裏付けとなる証拠を追加します。これは、検閲を回避するために意図的に非公開にされている Tor ブリッジを捕捉するのに特に役立ちます。
3. 行動による裏付け
Tor トラフィックには、多くのユーザーが 1 つの出口 IP を共有している、リクエストのタイミングが不自然である、主張されたロケールと出口ノードの所在地が一致しない、といった特徴的なパターンがよく見られます。これらのシグナルが出口ノードとの照合に取って代わることはありませんが、難読化されたケースにフラグを立て、単一の情報源への依存を減らすのに役立ちます。
| 手法 | 信頼性 | 捕捉できるもの |
|---|---|---|
| 公開出口ノードリスト | 決定的 | 標準的な Tor 出口トラフィック |
| リレーのレンジとデータセンター ASN | 強力な裏付け | ホスティングネットワーク上のリレーやブリッジ |
| 行動パターン | 補助的 | 難読化された Tor やブリッジ経由の Tor |
過剰にブロックせずに Tor トラフィックに対処する方法
検出は簡単な半分にすぎません。判断こそがチームのつまずくところであり、たいていは一律のブロックにすぐ手を伸ばしてしまいます。
よりよいアプローチは、Tor の存在そのものではなく、操作のリスクに応じて対応を変えることです。Tor 経由でマーケティングページを閲覧するのは無害ですが、Tor 経由でのアカウント作成、パスワード変更、チェックアウトにはより厳しい精査が必要です。
- リスクの低いページ。 Tor を自由に許可します。ここでの匿名性は何のコストにもなりません。
- リスクが中程度の操作。 ステップアップを追加します。先に進む前に CAPTCHA、メール確認、追加チェックを求めます。
- リスクの高い操作。 アカウント作成、支払い、パスワード変更では、Tor フラグを他のシグナルと組み合わせ、リスクが本当に高い場合にのみブロックまたは保留します。
- Tor の IP の位置情報は決して信頼しない。
is_torフラグをジオフェンシングとコンプライアンスに渡し、出口ノードの国を未検証として扱います。 - 証拠を記録する。 リクエストが Tor 経由だったことと対応の理由を記録し、判断を監査・調整できるようにします。
この段階的な対応が、Tor を使った不正を止めるシステムと、単にプライバシーをブロックするだけのシステムとの違いです。目指すのは、オープンな Web をオープンなまま保ちつつ、Tor 経由の悪用を高くつくものにすることです。これは、本物の顧客をブロックせずに匿名化トラフィックを検出するで説明しているのと同じバランスです。
GeoIPHub で Tor を検出する
GeoIPHub はすべてのルックアップで Tor にフラグを立てます。1 回の呼び出しで、より広い信頼プロファイル(is_vpn、is_proxy、is_hosting、asn.connection_type、asn.asn、asn.org)とともに detection.is_tor が返り、単なるラベルではなく各判定の根拠となる scoring.detection_methods も含まれるので、IP にフラグが立った理由が常にわかります。
- すぐに試す: 無料の Tor 出口ノードチェックツールを使えば、ブラウザ上で任意の IP を最新の出口ノードリストと照合できます。登録は不要です。
- 組み込む: 無料の API キーを取得して、API ドキュメントとクイックスタートをお読みください。
- さらに深く: アクティブプロービングで検証する VPN・プロキシ検出と脅威インテリジェンスと悪用シグナルが、同じルックアップを拡張します。
- フィールドの有料制限なし: Tor フラグをはじめすべてのフィールドが、無料プランを含むすべてのプランで利用できます。1 日 1,500 リクエストまで、クレジットカード不要です。
# Is this IP a Tor exit node? One call, with the evidence.
curl "https://api.geoiphub.com/v1/lookup/185.220.101.1" \
  -H "x-api-key: YOUR_API_KEY"
実際のレスポンスの抜粋(2026 年 10 月 2 日に実行したルックアップ):
{
  "ip": "185.220.101.1",
  "asn": {
    "asn": 60729,
    "org": "TORSERVERS-NET - Stiftung Erneuerbare Freiheit",
    "connection_type": "datacenter"
  },
  "geo": { "country_code": "DE", "city": "Hamburg (Hamburg-Nord)" },
  "network": {
    "ptr_record": "berlin01.tor-exit.artikel10.org",
    "ptr_pattern": "tor",
    "fcrdns_valid": true
  },
  "detection": {
    "is_tor": true,
    "is_hosting": true,
    "is_vpn": false,
    "is_proxy": false,
    "is_anonymous": true
  },
  "threat": { "threat_types": ["tor"] },
  "scoring": {
    "fraud_score": 79,
    "recommended_action": "block",
    "detection_methods": ["tor_exit", "datacenter_ip", "rdns_tor"]
  }
}
ここでは 3 つの手法の結果が一致しています。IP は出口リストに載っており(tor_exit)、ホスティングインフラ上にあり、その逆引き DNS は Tor の出口であることを示しています(rdns_tor)。位置情報のフィールドにも注目してください。この出口のジオロケーションは Hamburg ですが、ホスト名は berlin01 で始まっています。そして、どちらもユーザーが実際にどこにいるかについては何も教えてくれません。
Tor は出口ノードが公開されているため、最も検出しやすい匿名化手段の 1 つです。IP を最新のリストと照合すれば、決定的なフラグが得られます。腕の見せどころは対応にあります。Tor を操作に応じて精査を強めるシグナルとして扱い、Tor の IP の位置情報を決して信頼しないこと。そうすれば、Tor を頼りにしている人々をブロックすることなく、Tor の背後に隠れた不正を止められます。
よくある質問
Tor の出口ノードとは何ですか?
Tor の出口ノードとは、Tor ネットワークの最後のリレー、つまりトラフィックが宛先に届く前の最後のホップです。Tor は各リクエストを 3 つのリレーに通すため、宛先のサーバーから見えるのは出口ノードの IP アドレスだけで、ユーザーの本当の IP は決して見えません。そのため、Web サイトが観測できる Tor の IP は出口ノードだけであり、これがすべての Tor 検出の基盤となります。
IP で Tor トラフィックを検出するにはどうすればよいですか?
最も信頼できる方法は、訪問者の IP を Tor 出口ノードの公開リストと照合することです。このリストは Tor Project が公開し、継続的に更新しています。IP インテリジェンス API はこれを自動で行い、ルックアップごとに is_tor のようなフラグを返します。補助的なシグナル(既知のリレーのレンジ、ホスティング/データセンターの ASN、行動パターン)によって、ブリッジのような例外的なケースも捕捉できます。
Tor トラフィックは常に悪意のあるものですか?
いいえ。Tor は攻撃者だけでなく、ジャーナリスト、活動家、研究者、プライバシーを重視するユーザー、検閲のある地域の人々にも使われています。Tor は不正の自動的な証拠ではなく、精査を強めるべきリスクシグナルとして扱うべきです。Tor トラフィックをすべて強制的にブロックすると、プライバシーを求める正当なユーザーを締め出すことになりかねないため、多くのチームはアクセスを一律に拒否するのではなく、リスクを引き上げるか追加の確認を求めています。
Tor トラフィックはブロックできますか?
できます。Tor の出口ノードリストは公開されているため、既知の出口ノードからの接続をブロックしたり、チャレンジを課したりできます。そうすべきかどうかは状況次第です。アカウント作成やチェックアウトのようなリスクの高い操作ではブロックが妥当ですが、リスクの低いページでは、より穏やかなステップアップ(追加の確認、CAPTCHA、読み取り専用アクセス)にすることで、正当な Tor ユーザーのアクセスを維持できます。
Tor と VPN の違いは何ですか?
VPN はトラフィックをプロバイダーが運営する 1 台のサーバーに通すため、VPN 事業者はユーザーの本当の IP を見ることができます。Tor はボランティアが運営する 3 つのリレーを多層暗号化で通すため、送信元と宛先の両方を知るリレーは存在しません。検出の観点では、どちらもユーザーの本当の IP を置き換えますが、Tor の出口ノードは公開リストに載っているため、多くの VPN エンドポイントよりも識別が容易です。
Tor のジオロケーションが実際のユーザーと一致しないのはなぜですか?
見えている IP は出口ノードのものなので、解決されるジオロケーションも出口ノードの所在地であり、ユーザーとはまったく別の国である可能性があるからです。ジオフェンシングのような位置情報ベースのルールが is_tor フラグを確認しなければならないのはこのためです。Tor の IP が示す国はユーザーの国ではないため、その位置情報は未検証として扱うべきです。
GeoIPHub API を支えるチーム
GeoIPHub IP インテリジェンス API とそのスキャナーを開発している GeoIPHub チームが執筆しています。下書きは AI の支援を受けて作成し、チームが編集しています。API の例は、「説明用」と明記したものを除き、本番 API に対する実際のルックアップです。

 IP インテリジェンス