 Inteligência de IP
O que é uma VPN e o que ela esconde do seu site?
O que é uma VPN, o que ela faz com o endereço IP que o seu site vê, por que fraudadores dependem dela e como pontuar pedidos feitos via VPN no checkout da Shopify.
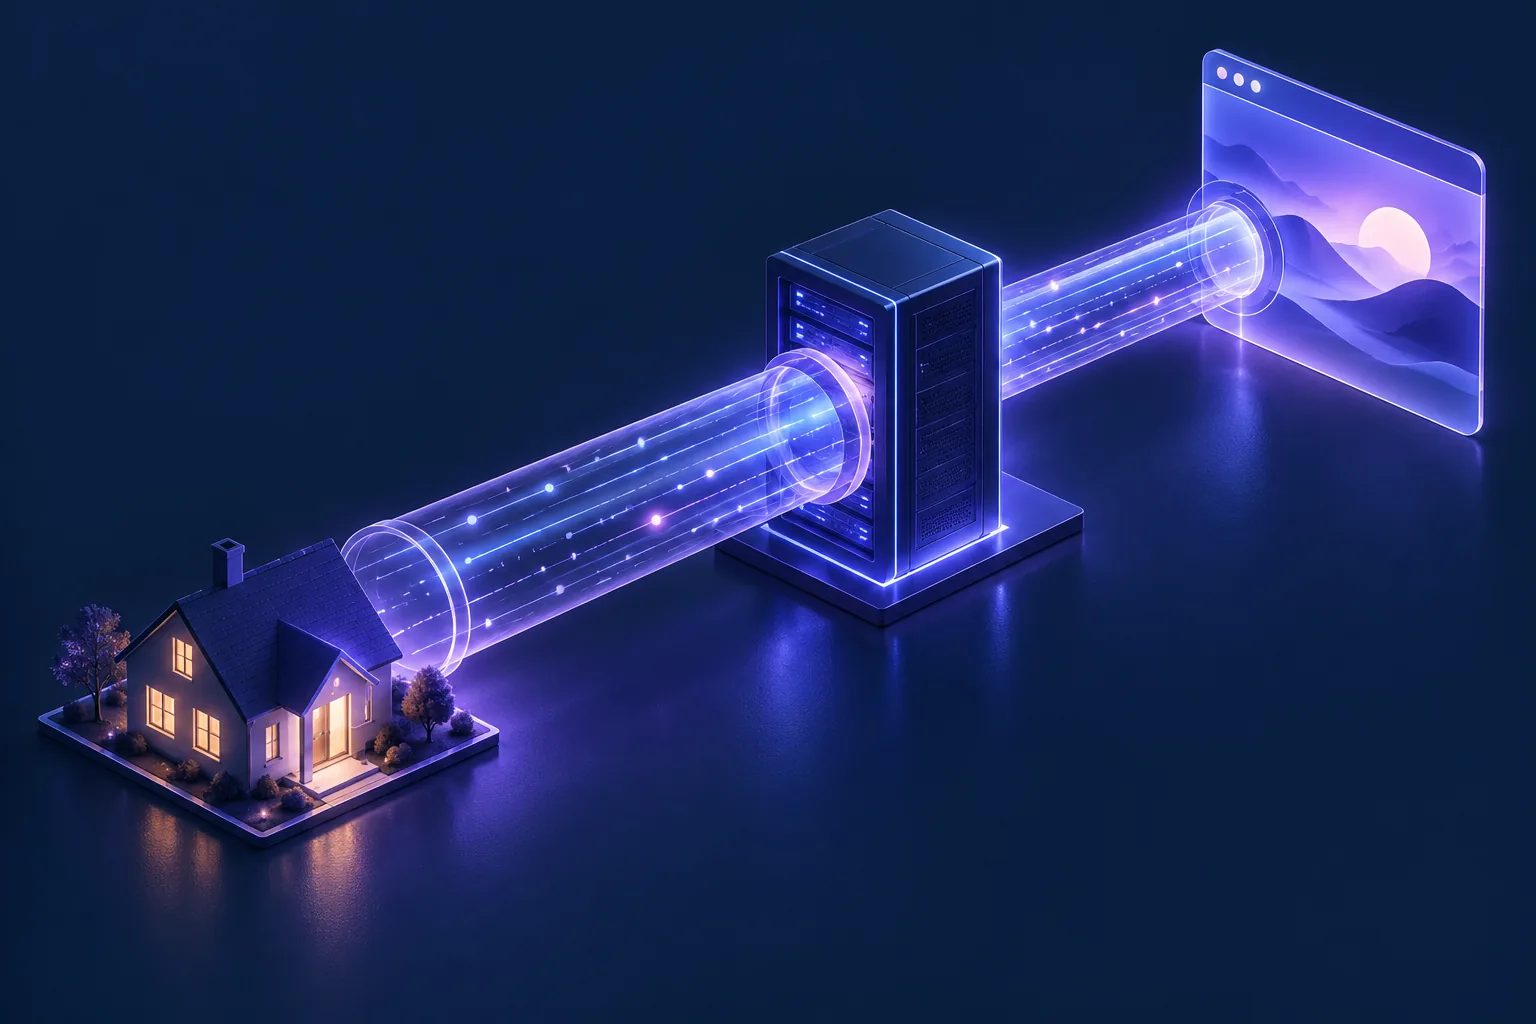
Pergunte a um defensor da privacidade e a um analista de fraudes o que é uma VPN e você vai ouvir a mesma resposta técnica com emoções opostas. Os dois têm razão: o mesmo túnel que protege a navegação de um jornalista também permite que uma operação de credential stuffing pareça fazer login de um país diferente a cada poucos minutos.
Se você administra um site, um app ou uma loja, não escolhe que tipo de usuário de VPN vai aparecer. O que você pode fazer é entender o que uma VPN realmente muda no tráfego que você recebe, por que os atacantes dependem dessa mudança e como responder de um jeito que barre o atacante sem expulsar o cliente preocupado com a privacidade. Este post trata dos três pontos, com base na disciplina mais ampla da inteligência de IP.
O que é uma VPN?
Uma VPN (rede privada virtual) cria um túnel criptografado entre o dispositivo do usuário e um servidor VPN operado por um provedor. Depois que o túnel está ativo, todo o tráfego de internet do dispositivo é envolvido em criptografia, levado até esse servidor e liberado na internet aberta a partir dali.
Duas coisas decorrem desse design:
- Do lado do usuário, o ISP dele, o Wi-Fi da cafeteria e qualquer outra pessoa na rede local não conseguem mais ler nem adulterar o tráfego. Eles veem apenas um fluxo criptografado para um único servidor.
- Do seu lado, como o site que recebe a visita, você vê a conexão chegar do servidor VPN. O endereço IP, a geolocalização deduzida dele, o dono da rede: tudo isso descreve a saída do túnel, não a pessoa.
Os protocolos que fazem esse encapsulamento (WireGuard, OpenVPN, IKEv2/IPsec) variam em idade e desempenho, mas o efeito no seu tráfego é idêntico: o endereço IP real do usuário é substituído por um endereço IP de VPN.
O que uma VPN muda, e o que ela não muda
Um equívoco comum, nas duas direções, é achar que uma VPN torna o visitante invisível. Não torna. Ela troca um conjunto de fatos observáveis por outro:
| O que o seu site vê | Sem VPN | Com VPN |
|---|---|---|
| Endereço IP | O IP real atribuído pelo ISP do usuário | O IP do servidor VPN |
| Geolocalização | A localização real aproximada do usuário | A localização do servidor VPN, muitas vezes em outro país |
| Dono da rede (ASN) | Um ISP residencial ou uma operadora móvel | Um provedor de hospedagem ou a rede de um operador de VPN conhecido |
| Tipo de conexão | Banda larga ou móvel | Quase sempre data center |
| Navegador, dispositivo, cookies, conta | Totalmente visíveis | Totalmente visíveis (uma VPN não muda nada disso) |
A última linha importa tanto quanto as quatro primeiras. Uma VPN atua apenas na camada de rede. Tudo o que está acima dela (a impressão digital do navegador, a sessão, a conta em uso, o cartão cobrado) passa sem alteração. E os fatos trocados não são aleatórios: as saídas de VPN se concentram em infraestrutura identificável, e é exatamente isso que torna possível a detecção de VPN e proxy em camadas.
Quem usa VPN, e por que isso é complicado
Muita gente navega por uma VPN pelo menos parte do tempo, e a esmagadora maioria não está fazendo nada de errado:
- Pessoas preocupadas com a privacidade que não querem que o ISP ou o Wi-Fi público registrem a navegação delas.
- Funcionários remotos cuja empresa encaminha o tráfego por uma VPN corporativa por política interna. Muitas vezes eles não conseguem desligá-la.
- Viajantes e expatriados que acessam serviços do exterior.
- Usuários em países com restrições, para quem uma VPN é o acesso básico à internet.
É por isso que "é só bloquear VPN" é uma máquina de falsos positivos, uma armadilha que abordamos em detalhes em como detectar tráfego anonimizado sem bloquear clientes reais.
Por que os atacantes dependem de VPNs
A mesma propriedade de troca de IP sustenta quase todo ataque em escala de internet, porque os controles mais baratos do defensor (bloqueios de IP, regras geográficas, limites de velocidade) usam o endereço de origem como chave:
- Credential stuffing e tomada de conta. Fazer rotação de saídas de VPN permite que um atacante espalhe milhões de tentativas de login entre IPs, de modo que nenhum endereço isolado acione um limite de taxa. A mecânica é explicada no nosso guia de tomada de conta e credential stuffing.
- Fraude de pagamento e teste de cartões. Um cartão roubado emitido em um país funciona melhor quando o pedido parece vir desse país. Uma VPN faz a geolocalização do IP coincidir com o endereço de cobrança sob demanda.
- Evasão de restrições geográficas e de sanções. Licenciamento de conteúdo, preços regionais, compliance de jogos de azar e de finanças: tudo aplicado pela localização do IP, tudo contornado saindo pelo país certo.
- Abuso de promoções e de cadastros. "Um teste gratuito por usuário" vira, sem alarde, um por saída de VPN.
- Reconhecimento e cobertura para ataques. Scanners, scrapers e tentativas de invasão passam por VPNs para que bloquear o IP observado não custe nada que importe ao atacante.
O padrão a fixar: uma VPN não é o ataque; ela é a linha de suprimento do ataque. É por isso que vale a pena detectá-la, e por isso que o resultado da detecção deve alimentar uma decisão em vez de dispará-la sozinho.
Os sites conseguem saber quando um visitante usa VPN?
Normalmente sim, e sem ver dentro do túnel. O servidor de saída se denuncia: ele pode estar na lista de servidores publicada por um provedor, geralmente fica em um intervalo de IP de data center de onde compradores reais raramente navegam e responde a handshakes de protocolos de VPN quando sondado. Cada uma dessas checagens, sozinha, deixa algo passar, e explicamos cada camada e os pontos cegos dela em como a detecção de VPN e proxy funciona, sinal por sinal. Proxies são uma família à parte, com sinais próprios, descritos no guia de tipos de proxy e de quão difícil é pegar cada um.
O que fazer ao detectar uma VPN
A detecção é a metade fácil. A decisão é onde as empresas barram a fraude ou começam a perder clientes:
- Trate
is_vpncomo um peso, não como um veredito. O uso de VPN sozinho é uma evidência fraca (lembre-se do funcionário remoto). Uso de VPN mais um ASN de data center mais listagens recentes de abuso mais uma divergência entre o país do IP e o de cobrança é outra história. - Responda com atrito, não com muros. Uma verificação reforçada, como uma confirmação por e-mail, um OTP ou uma retenção para revisão, custa segundos a um usuário legítimo de VPN e custa a viabilidade econômica de um ataque automatizado.
- Reserve bloqueios definitivos para evidências acumuladas, e defina o critério por ação: a leitura de um post de blog via VPN não exige resposta nenhuma; um primeiro pedido de US$ 900 talvez exija. O nosso guia sobre como escolher um limite de pontuação de fraude de IP apresenta o modelo por ação.
O que uma consulta de VPN retorna para um servidor real da Mullvad
Uma única consulta da GeoIPHub retorna o veredito de VPN, o contexto da rede e as evidências por trás dele, rápido o bastante para rodar em toda requisição:
curl "https://api.geoiphub.com/v1/lookup/185.213.155.73" \
  -H "x-api-key: YOUR_API_KEY"
185.213.155.73 é um servidor WireGuard da lista pública de relays da Mullvad. Resposta real resumida (consulta feita em 14 de outubro de 2026):
{
  "ip": "185.213.155.73",
  "asn": {
    "asn": 39351,
    "org": "ESAB-AS - 31173 Services AB",
    "asn_type": "hosting",
    "connection_type": "datacenter"
  },
  "geo": {
    "country_code": "DE",
    "region": "Hesse",
    "city": "Frankfurt am Main (Innenstadt I)"
  },
  "detection": {
    "is_vpn": true,
    "is_proxy": false,
    "is_tor": false,
    "is_hosting": true,
    "vpn_provider": "Mullvad",
    "vpn_confidence": 95
  },
  "threat": { "threat_types": ["vpn"] },
  "scoring": {
    "fraud_score": 100,
    "recommended_action": "block",
    "detection_methods": [
      "known_vpn_server",
      "wireguard_open",
      "datacenter_with_vpn_proxy",
      "no_ptr_datacenter"
    ]
  }
}
O veredito vem com as suas evidências: uma correspondência com lista de servidores ou rede conhecida (known_vpn_server), a lista do provedor marcando o servidor como WireGuard (wireguard_open) e infraestrutura de hospedagem. Aqui, a correspondência veio da própria lista de servidores da Mullvad, e é por isso que vpn_provider cita a Mullvad com confiança 95.
O que cada parte acrescenta à sua defesa:
detection.is_vpn,is_proxy,is_toridentificam a família do anonimizador, e os vereditos da GeoIPHub se apoiam em sondagem ativa que verifica se a infraestrutura realmente se comporta como VPN ou proxy, não apenas na presença em listas. O Tor tem tratamento próprio em como detectar tráfego Tor pelo IP.asn.connection_typeeasn.asndão o contexto que separa uma VPN corporativa em uma rede empresarial de uma saída rotativa em hospedagem à prova de bala.threat.is_abusiveethreat.threat_typesdizem se feeds de ameaças listam essa saída por algo além de ser uma VPN. Um IP de VPN com evidências de abuso é um risco muito diferente de um limpo.scoring.fraud_scorejunta tudo em um número de 0 a 100, com uma faixa derecommended_action(allow,review,step_up,block) e osdetection_methodslistados, para que as suas regras continuem explicáveis quando um cliente perguntar por que foi desafiado.
As equipes conectam isso a endpoints de login para pegar credential stuffing, a fluxos de cadastro para barrar abuso de testes gratuitos e a pipelines de WAF/SIEM para pré-pontuar o tráfego de entrada. O manual mais amplo, com código testado para sete defesas, está em como os dados de IP barram credential stuffing, teste de cartões e outros crimes cibernéticos. Todos os campos vêm em todos os planos, incluindo o plano gratuito: 1.500 requisições por dia, sem campos bloqueados por plano.
Como detectar pedidos via VPN no checkout da Shopify
O e-commerce é onde a detecção de VPN se paga em dinheiro, porque o custo de um erro é um chargeback e o custo de um falso positivo é uma venda perdida. As lojas Shopify têm um ponto de integração limpo que a maioria dos lojistas nunca usa: cada pedido registra o endereço IP de onde foi feito (o campo browser_ip do pedido).
Isso permite um fluxo simples que pega a maior parte dos casos:
- Escute o webhook de pedido criado. O payload inclui o IP do comprador junto com os dados de cobrança e de entrega.
- Consulte o IP com uma chamada à API da GeoIPHub.
- Compare e pontue. É uma saída de VPN ou de proxy? Uma conexão de data center se passando por comprador? O país do IP contradiz o país de cobrança? A pontuação de fraude está elevada?
- Aja antes do envio, não depois. Marque o pedido, retenha-o para revisão manual ou exija verificação do pagamento. Os pedidos limpos, a grande maioria, seguem sem nenhuma intervenção.
Um pedido via VPN não é automaticamente um pedido fraudulento; um viajante comprando pela VPN do Wi-Fi do hotel é receita real. Mas uma saída de VPN mais uma divergência entre o país do IP e o de cobrança mais um cliente de primeira compra mais entrega expressa é a silhueta clássica de cartão roubado, e pegá-la antes do envio vale a chamada de API por pedido. A mesma camada de IP também pega a ameaça mais nova do checkout, os agentes de compra automatizados, que detalhamos em como bloquear fraudes de agentes de compra com IA no checkout.
Detecte a saída, pontue a sessão, dispense o bloqueio generalizado
Uma VPN é um túnel criptografado que troca o IP real do usuário pelo de um servidor. É uma ferramenta legítima de privacidade que também serve como a cobertura padrão para credential stuffing, fraude de pagamento e evasão geográfica. O seu site não consegue ver através do túnel, mas não precisa: as saídas são detectáveis pela infraestrutura dos provedores, pela classificação da rede e pela sondagem ativa. Detecte-as, pontue-as no contexto, responda com atrito em vez de bloqueios generalizados, e a VPN deixa de ser um ponto cego sem nunca custar a você um cliente real.
Teste qualquer IP agora mesmo na ferramenta gratuita de consulta de IP ou no teste de detecção de VPN, sem cadastro, ou pegue uma chave de API gratuita e conecte a detecção de VPN ao seu login, cadastro ou checkout com a documentação da API.
Perguntas frequentes
O que é uma VPN, em termos simples?
Uma VPN (rede privada virtual) é um túnel criptografado entre o dispositivo do usuário e um servidor VPN. Todo o tráfego do usuário passa por esse túnel e sai para a internet a partir do servidor VPN, então cada site que ele visita vê o endereço IP e a localização do servidor em vez dos dados reais do usuário.
Os sites conseguem detectar que um visitante está usando uma VPN?
Sim, na maioria dos casos. Um site não consegue ver dentro do túnel criptografado, mas consegue reconhecer a saída: servidores de VPN comerciais ficam em infraestrutura publicada, estão em intervalos de IP de data center e respondem a handshakes de protocolos de VPN. Serviços de inteligência de IP comparam um IP recebido com esses sinais e retornam um veredito como is_vpn: true.
Uma VPN muda o seu endereço IP?
Sim. Enquanto a VPN está conectada, cada site que o usuário visita vê o endereço IP do servidor VPN, não o IP atribuído pelo ISP dele. A localização e o dono da rede que um site deduz desse endereço também descrevem o servidor, e é por isso que um usuário de VPN pode parecer estar em outro país.
Devo bloquear todo o tráfego de VPN no meu site?
Normalmente, não. Uma parcela significativa dos usuários de internet navega por uma VPN por motivos totalmente legítimos de privacidade ou de trabalho. O melhor padrão é tratar o uso de VPN como uma entrada ponderada em uma pontuação de risco: deixe passar sessões de VPN de baixo risco, adicione verificação reforçada quando o uso de VPN aparece junto com outros sinais de risco e reserve bloqueios definitivos para evidências acumuladas.
É possível detectar tráfego de VPN em pedidos da Shopify?
Sim. A Shopify registra o endereço IP de onde o comprador fez o pedido (o campo browser_ip do pedido). Você pode consultar esse IP em uma API de detecção de VPN quando o webhook do pedido é disparado e, depois, marcar ou reter pedidos de alto risco para revisão antes do envio. A checagem custa uma chamada de API por pedido.
Como a GeoIPHub detecta endereços IP de VPN?
A GeoIPHub combina dados de infraestrutura dos provedores, classificação de ASN e de hospedagem e sondagem ativa de protocolos que verifica se um servidor realmente se comporta como um endpoint de VPN. Em seguida, retorna is_vpn junto com is_proxy, is_tor, o tipo de conexão, evidências de abuso e uma pontuação de fraude de 0 a 100, com os métodos de detecção listados para você ver por que um IP foi sinalizado.
A equipe por trás da API do GeoIPHub
Escrito pela equipe do GeoIPHub, as pessoas que constroem a API de inteligência de IP do GeoIPHub e seu scanner. Os rascunhos são preparados com auxílio de IA e editados pela equipe; os exemplos de API são consultas reais à API em produção, salvo quando indicados como ilustrativos.



 Prevenção de fraude