Prevenção de fraude
Como detectar tráfego Tor pelo IP: nós de saída, riscos e métodos de detecção
O Tor esconde os usuários atrás de relays, então você só vê o nó de saída. Como detectar nós de saída do Tor pelo IP e tratar tráfego Tor sem bloquear usuários legítimos.

Quando uma requisição chega pelo Tor, quase tudo o que você normalmente aprenderia com o endereço IP é enganoso. A localização é a do nó de saída, não a do usuário. O ISP é um relay voluntário, não o provedor do usuário. A única coisa honesta que o IP diz é justamente aquilo que o Tor não consegue esconder: que o tráfego passou pelo Tor. Detectar esse fato, de forma confiável, é todo o jogo.
O que é o Tor e como funcionam os nós de saída
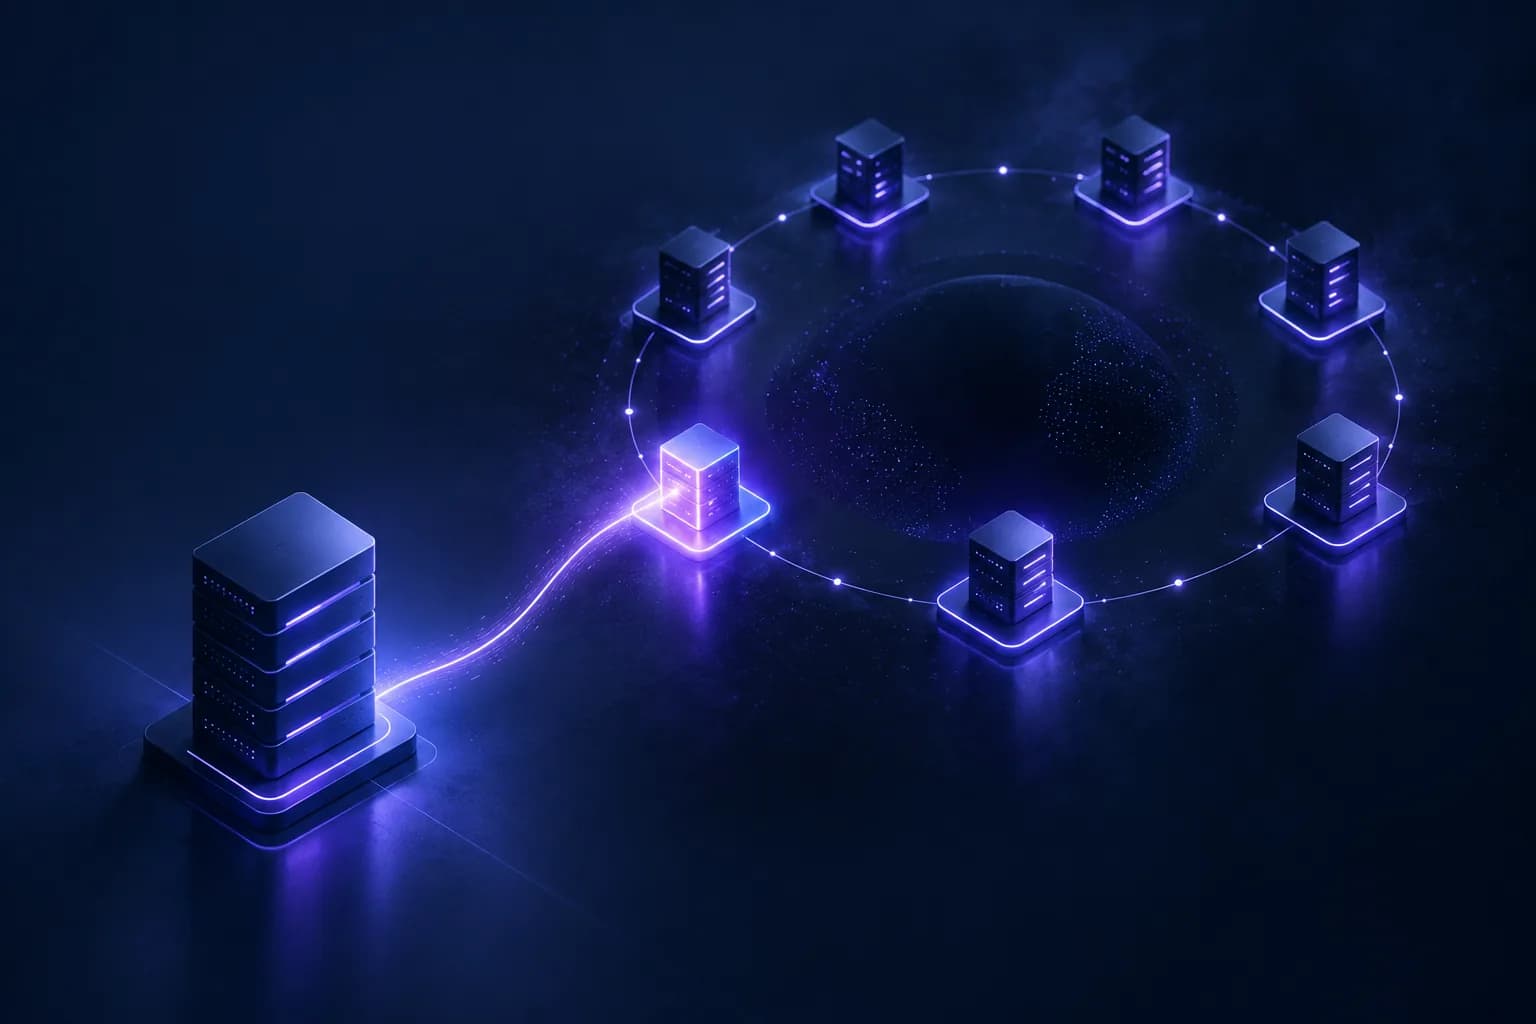
O Tor (abreviação de "The Onion Router") anonimiza o tráfego envolvendo-o em camadas de criptografia e roteando-o por três relays escolhidos aleatoriamente, mantidos por voluntários no mundo todo.
O caminho tem três saltos. O nó de entrada (guard) vê o IP real do usuário, mas não o destino. Um relay intermediário não vê nenhuma das pontas, apenas os relays de cada lado. O nó de saída descriptografa a última camada e encaminha a requisição ao destino, então vê para onde o tráfego vai, mas não quem o enviou. Nenhum relay sozinho conhece a origem e o destino, e é isso que dá ao Tor o seu anonimato.
Para quem recebe o tráfego, a consequência é simples, mas importante: você só vê o endereço IP do nó de saída. O IP real do usuário está três saltos atrás e escondido por criptografia. Toda técnica de detecção de Tor é construída em torno da identificação desse nó de saída, o que faz do Tor a mais simples das camadas de sinais por trás da detecção de VPN e proxy.
- Você vê o nó de saída, não o usuário. O IP de origem, a localização e o ISP pertencem todos ao relay final.
- A lista de nós de saída é pública. O Tor Project publica e atualiza continuamente a lista de relays de saída.
- Isso torna o Tor detectável. Ao contrário de muitas VPNs, os nós de saída do Tor podem ser enumerados, então uma consulta consegue sinalizá-los diretamente.
- A geolocalização não diz nada sobre o usuário. O país que você obtém é o do nó de saída, não o do visitante.
O Tor esconde seu tráfego do seu ISP?
É uma pergunta comum do lado do usuário, e a resposta muda a forma como você lê o Tor do lado do servidor: seu ISP consegue ver que você está usando o Tor, mas não o que você está fazendo. A conexão com o nó de entrada (guard) aparece para o seu ISP como tráfego criptografado para um relay Tor conhecido. O destino além dele fica oculto, então seu ISP não consegue ler os sites que você visita nem o conteúdo que você envia.
O servidor do outro lado recebe a imagem espelhada: ele vê o IP do nó de saída e a requisição, mas não o seu endereço real. Essa divisão é exatamente o motivo pelo qual uma flag de Tor importa para a detecção: a identidade e a localização que você normalmente leria em um IP pertencem, por design, a outra pessoa. (As bridges existem justamente para esconder do ISP até o fato de "estar usando Tor" em redes com censura, e é por isso que o tráfego de bridges é mais difícil de enumerar do que as saídas públicas.)
Tor vs VPN vs proxy
O Tor costuma ser agrupado com VPNs e proxies, mas a mecânica, e a facilidade de detecção, são diferentes.
| Tor | VPN | Proxy | |
|---|---|---|---|
| Saltos | Três relays, criptografia em camadas | Um servidor do provedor | Um servidor |
| Quem vê o IP real | Apenas o nó de entrada | O provedor de VPN | O operador do proxy |
| IP que você observa | Nó de saída | Endpoint da VPN | IP do proxy |
| Facilidade de detecção | Alta (a lista de saída é pública) | Variável (muitos endpoints não listados) | Varia conforme o tipo |
| Força típica do sinal | Forte, flag explícita | Forte com bons dados | De moderada a forte |
A conclusão prática: o Tor está entre os anonimizadores mais fáceis de detectar porque seus nós de saída são publicados abertamente, enquanto a detecção de VPN e proxy depende da abrangência e da atualidade dos dados do seu provedor. Os proxies, em particular, vão do trivial ao muito difícil de identificar, como mostra a comparação dos tipos de proxy.
Por que detectar tráfego Tor
O Tor não é detectado para ser punido. Ele é detectado para que você tome uma decisão bem informada. O motivo de isso importar é que o Tor elimina os sinais de IP em que você normalmente confiaria.
- Fraude e abuso. O Tor é usado para mascarar account takeover, criação de contas falsas, carding e scraping, porque alterna a origem aparente a baixo custo. Nosso guia de detecção de bots baseada em IP mostra onde uma flag de Tor fica entre os outros sinais de bot.
- Localização não verificada. Para geofencing e compliance, o país do nó de saída não é o do usuário, então uma flag de Tor significa "não confie nesta localização". Veja geofencing por IP.
- Pontuação de risco. O Tor é uma entrada relevante para uma pontuação de fraude de IP composta, não um veredito por si só: o motivo
tor_exitadiciona 44,55 pontos. - Compliance e auditoria. Alguns fluxos regulados exigem que você saiba, e registre, quando o acesso chegou por uma rede de anonimização.
Mas a mesma propriedade que faz do Tor um sinal de risco (o anonimato) é exatamente o motivo pelo qual pessoas legítimas o usam. Jornalistas protegendo fontes, ativistas sob censura, pesquisadores e usuários comuns preocupados com privacidade dependem do Tor. Tratar toda requisição Tor como fraude vai deixar de fora justamente as pessoas que o Tor existe para proteger. O Tor é um motivo para olhar com mais atenção, não para fechar a porta.
Como detectar nós de saída do Tor pelo IP
Existe uma hierarquia de métodos de detecção, do definitivo ao complementar.
1. Comparar com a lista pública de nós de saída
O Tor Project publica a lista oficial de relays de saída, atualizada continuamente. Comparar o IP de um visitante com essa lista é o método de detecção de Tor mais confiável, e ele produz um veredito explícito e com poucos falsos positivos. O desafio é operacional: a lista muda o tempo todo, à medida que relays entram e saem, então precisa ser mantida atualizada. Uma API de inteligência de IP faz isso por você e retorna uma flag como is_tor em cada consulta.
2. Faixas de relays e ASNs conhecidos
Além dos nós de saída, os relays de entrada e intermediários, e as redes de hospedagem que costumam operá-los, formam padrões reconhecíveis. Muitos relays ficam em ASNs de datacenter e hospedagem, então o tipo de conexão e a reputação da rede acrescentam evidências de apoio. Isso é especialmente útil para pegar bridges do Tor, que são deliberadamente não listadas para escapar da censura.
3. Corroboração comportamental
O tráfego Tor costuma mostrar padrões reveladores: muitos usuários compartilhando um único IP de saída, horários de requisição incomuns ou divergências entre o idioma/região declarado e a localização do nó de saída. Esses sinais nunca substituem a correspondência com a lista de nós de saída, mas ajudam a sinalizar casos ofuscados e reduzem a dependência de uma única fonte.
| Método | Confiabilidade | O que detecta |
|---|---|---|
| Lista pública de nós de saída | Definitiva | Tráfego de saída Tor padrão |
| Faixas de relays e ASNs de datacenter | Corroboração forte | Relays e bridges em redes de hospedagem |
| Padrões de comportamento | Complementar | Tor ofuscado ou via bridge |
Como tratar tráfego Tor sem bloquear demais
A detecção é a metade fácil. A decisão é onde as equipes erram, geralmente partindo direto para um bloqueio generalizado.
A melhor abordagem é ajustar a resposta ao risco da ação, e não à mera presença do Tor. Navegar por uma página de marketing pelo Tor é inofensivo; criar uma conta, trocar a senha ou fazer checkout pelo Tor merece mais escrutínio.
- Páginas de baixo risco. Permita o Tor livremente; o anonimato aqui não custa nada.
- Ações de risco médio. Adicione uma verificação extra: CAPTCHA, verificação de e-mail ou checagens adicionais antes de prosseguir.
- Ações de alto risco. Em criação de conta, pagamentos ou troca de senha, combine a flag de Tor com outros sinais e bloqueie ou retenha apenas quando o risco for realmente alto.
- Nunca confie na localização de um IP Tor. Use a flag
is_torno geofencing e no compliance para que o país do nó de saída seja tratado como não verificado. - Registre a evidência. Registre que a requisição veio pelo Tor e por que você agiu, para que as decisões possam ser auditadas e ajustadas.
Essa resposta gradual é a diferença entre um sistema que impede fraudes via Tor e um que simplesmente bloqueia a privacidade. O objetivo é tornar as ações abusivas caras pelo Tor, mantendo a web aberta. É o mesmo equilíbrio descrito em detectar tráfego anonimizado sem bloquear clientes reais.
Detecte o Tor com o GeoIPHub
O GeoIPHub sinaliza o Tor em cada consulta. Uma única chamada retorna detection.is_tor junto com o perfil de confiança mais amplo (is_vpn, is_proxy, is_hosting, asn.connection_type, asn.asn e asn.org), com os scoring.detection_methods por trás de cada veredito em vez de um rótulo vazio, para que você sempre saiba por que um IP foi sinalizado.
- Teste agora mesmo: a ferramenta gratuita de verificação de nós de saída do Tor testa qualquer IP contra a lista de nós de saída em tempo real no seu navegador, sem cadastro.
- Integre: obtenha uma chave de API gratuita e leia a documentação da API e o guia de início rápido.
- Aprofunde-se: a detecção de VPN e proxy verificada por sondagem ativa e os sinais de inteligência de ameaças e abuso ampliam a mesma consulta.
- Nenhum campo pago à parte: a flag de Tor e todos os outros campos estão disponíveis em todos os planos, incluindo o plano gratuito: 1.500 requisições por dia, sem cartão de crédito.
# Is this IP a Tor exit node? One call, with the evidence.
curl "https://api.geoiphub.com/v1/lookup/185.220.101.1" \
  -H "x-api-key: YOUR_API_KEY"
Resposta real resumida (consulta feita em 2 de outubro de 2026):
{
  "ip": "185.220.101.1",
  "asn": {
    "asn": 60729,
    "org": "TORSERVERS-NET - Stiftung Erneuerbare Freiheit",
    "connection_type": "datacenter"
  },
  "geo": { "country_code": "DE", "city": "Hamburg (Hamburg-Nord)" },
  "network": {
    "ptr_record": "berlin01.tor-exit.artikel10.org",
    "ptr_pattern": "tor",
    "fcrdns_valid": true
  },
  "detection": {
    "is_tor": true,
    "is_hosting": true,
    "is_vpn": false,
    "is_proxy": false,
    "is_anonymous": true
  },
  "threat": { "threat_types": ["tor"] },
  "scoring": {
    "fraud_score": 79,
    "recommended_action": "block",
    "detection_methods": ["tor_exit", "datacenter_ip", "rdns_tor"]
  }
}
Três métodos concordam aqui: o IP está na lista de saída (tor_exit), fica em infraestrutura de hospedagem e seu DNS reverso o identifica como uma saída Tor (rdns_tor). Repare também nos campos de localização: a saída é geolocalizada em Hamburgo, enquanto seu hostname começa com berlin01, e nenhum dos dois diz nada sobre onde o usuário realmente está.
O Tor é um dos anonimizadores mais fáceis de detectar porque seus nós de saída são públicos: compare o IP com a lista em tempo real e você tem uma flag definitiva. A habilidade está na resposta. Trate o Tor como um sinal que aumenta o escrutínio na proporção da ação, nunca confie na localização de um IP Tor, e você vai impedir as fraudes que se escondem atrás do Tor sem bloquear as pessoas que dependem dele.
Perguntas frequentes
O que é um nó de saída do Tor?
Um nó de saída do Tor é o último relay da rede Tor: o salto final antes de o tráfego chegar ao destino. Como o Tor roteia cada requisição por três relays, o servidor de destino só vê o endereço IP do nó de saída, nunca o IP real do usuário. Por isso, o nó de saída é o único IP do Tor que um site consegue observar e é a base de toda detecção de Tor.
Como detectar tráfego Tor pelo IP?
O método mais confiável é comparar o IP do visitante com a lista pública de nós de saída do Tor, que o Tor Project publica e atualiza continuamente. Uma API de inteligência de IP faz isso automaticamente e retorna uma flag como is_tor em cada consulta. Sinais complementares (faixas de relays conhecidas, ASNs de hospedagem/datacenter e padrões de comportamento) pegam casos de borda, como bridges.
Tráfego Tor é sempre malicioso?
Não. O Tor é usado por jornalistas, ativistas, pesquisadores, usuários preocupados com privacidade e pessoas em regiões com censura, além de atacantes. O Tor deve ser tratado como um sinal de risco que aumenta o escrutínio, e não como prova automática de fraude. Bloquear todo o tráfego Tor pode deixar de fora usuários legítimos que buscam privacidade, então a maioria das equipes eleva o risco ou adiciona verificação em vez de negar o acesso de vez.
É possível bloquear tráfego Tor?
Sim. Como a lista de nós de saída do Tor é pública, você pode bloquear ou desafiar qualquer conexão vinda de um nó de saída conhecido. Se você deve fazer isso depende do contexto: bloquear é razoável em ações de alto risco, como criação de conta ou checkout, enquanto uma verificação adicional mais branda (verificação extra, CAPTCHA ou acesso somente leitura) preserva o acesso de usuários Tor legítimos em páginas de menor risco.
Qual é a diferença entre Tor e VPN?
Uma VPN roteia seu tráfego por um único servidor operado pelo provedor, então a empresa de VPN consegue ver seu IP real. O Tor roteia por três relays mantidos por voluntários, com criptografia em camadas, de modo que nenhum relay sozinho conhece a origem e o destino ao mesmo tempo. Do ponto de vista da detecção, os dois substituem o IP real do usuário, mas os nós de saída do Tor são listados publicamente e, portanto, mais fáceis de identificar do que muitos endpoints de VPN.
Por que a geolocalização do Tor não corresponde ao usuário real?
Porque o IP que você vê é o do nó de saída, a geolocalização que você obtém é a localização do nó de saída, que pode estar em um país completamente diferente do usuário. É por isso que regras baseadas em localização, como geofencing, precisam verificar a flag is_tor: o país informado para um IP do Tor não é o país do usuário, então a localização deve ser tratada como não verificada.
A equipe por trás da API do GeoIPHub
Escrito pela equipe do GeoIPHub, as pessoas que constroem a API de inteligência de IP do GeoIPHub e seu scanner. Os rascunhos são preparados com auxílio de IA e editados pela equipe; os exemplos de API são consultas reais à API em produção, salvo quando indicados como ilustrativos.

 Inteligência de IP