Renseignement IP
Qu'est-ce qu'un VPN, et que cache-t-il à votre site web ?
Ce qu'est un VPN, ce qu'il change à l'adresse IP que voit votre site, pourquoi les fraudeurs y recourent et comment évaluer le risque des commandes passées via VPN sur votre checkout Shopify.
Demandez à un défenseur de la vie privée et à un analyste antifraude ce qu'est un VPN : vous obtiendrez la même réponse technique, avec des émotions opposées. Tous deux ont raison : le même tunnel qui protège la navigation d'un journaliste permet aussi à une opération de credential stuffing de sembler se connecter depuis un pays différent toutes les quelques minutes.
Si vous exploitez un site web, une application ou une boutique, vous ne choisissez pas quel type d'utilisateur de VPN se présente. Ce que vous pouvez faire, c'est comprendre ce qu'un VPN change réellement au trafic que vous recevez, pourquoi les attaquants dépendent de ce changement et comment réagir de façon à arrêter l'attaquant sans éjecter le client soucieux de sa vie privée. Cet article traite ces trois points, en s'appuyant sur la discipline plus large de l'intelligence IP.
Qu'est-ce qu'un VPN ?
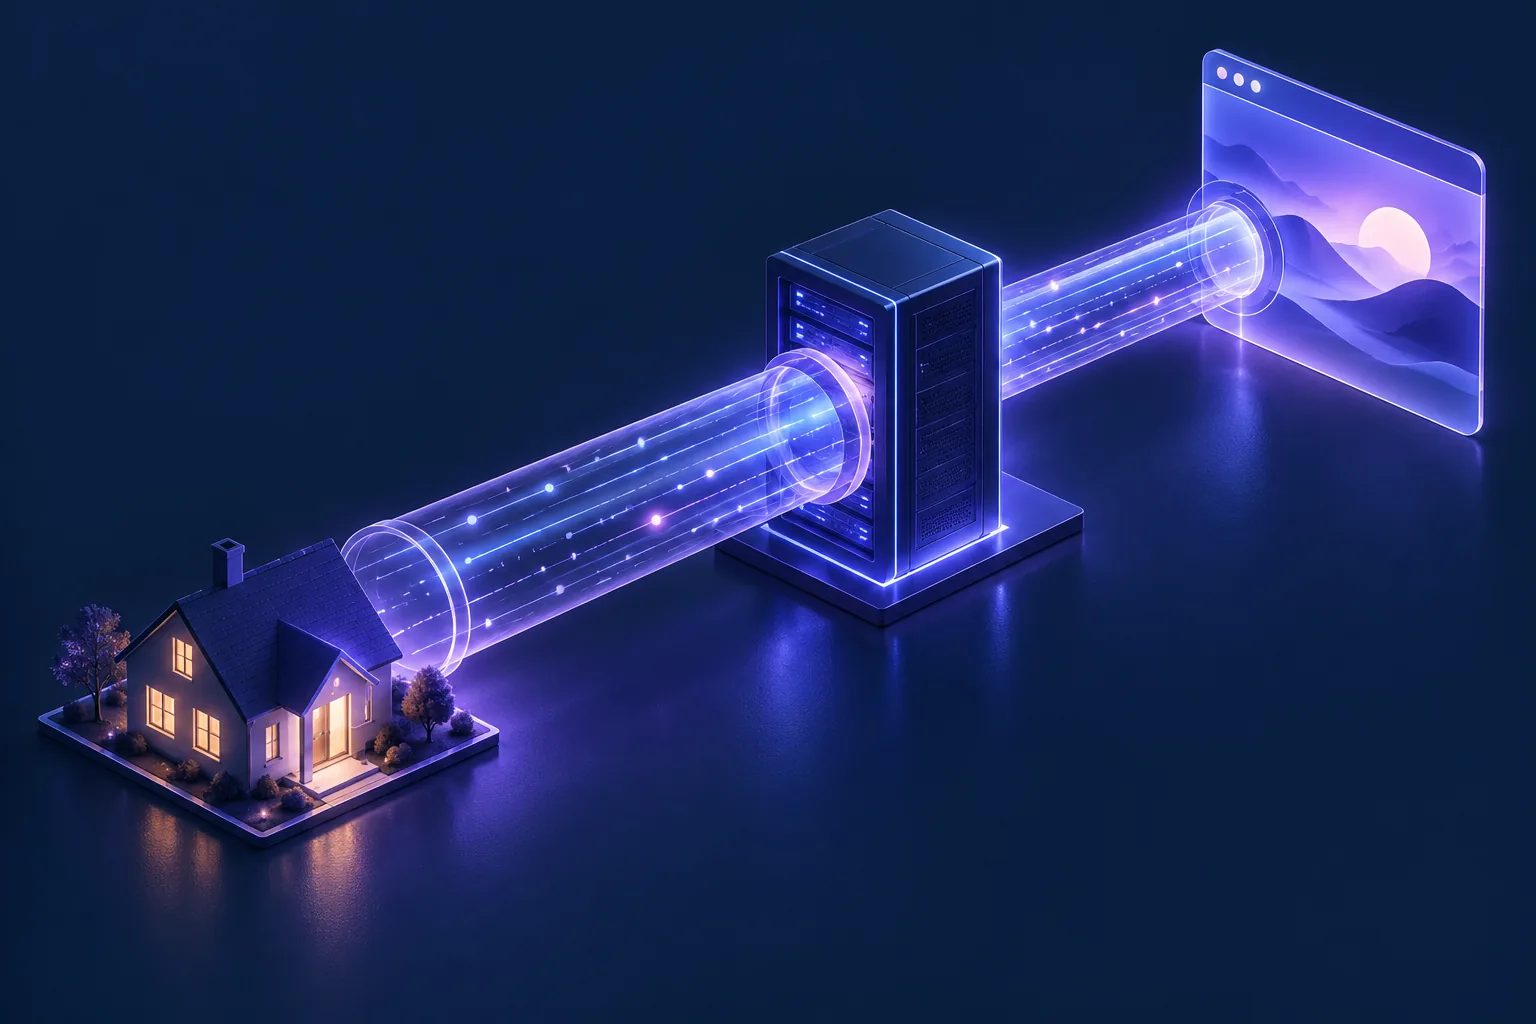
Un VPN (réseau privé virtuel) crée un tunnel chiffré entre l'appareil d'un utilisateur et un serveur VPN exploité par un fournisseur. Une fois le tunnel établi, tout le trafic Internet de l'appareil est chiffré, acheminé jusqu'à ce serveur et relâché sur l'Internet ouvert depuis celui-ci.
Deux conséquences découlent de cette conception :
- Du côté de l'utilisateur, son FAI, le Wi-Fi du café et toute autre personne sur le réseau local ne peuvent plus lire ni altérer le trafic. Ils ne voient qu'un flux chiffré vers un seul serveur.
- De votre côté, en tant que site web qui reçoit la visite, vous voyez la connexion arriver depuis le serveur VPN. L'adresse IP, la géolocalisation qui en est déduite, le propriétaire du réseau : tout cela décrit la sortie du tunnel, pas la personne.
Les protocoles qui assurent l'encapsulation (WireGuard, OpenVPN, IKEv2/IPsec) diffèrent par leur ancienneté et leurs performances, mais leur effet sur votre trafic est identique : l'adresse IP réelle de l'utilisateur est remplacée par une adresse IP de VPN.
Ce qu'un VPN change, et ce qu'il ne change pas
Une idée reçue courante, dans les deux sens, veut qu'un VPN rende un visiteur invisible. Ce n'est pas le cas. Il remplace un ensemble de faits observables par un autre :
| Ce que voit votre site | Sans VPN | Avec un VPN |
|---|---|---|
| Adresse IP | L'IP réelle attribuée par le FAI de l'utilisateur | L'IP du serveur VPN |
| Géolocalisation | La localisation réelle approximative de l'utilisateur | La localisation du serveur VPN, souvent dans un autre pays |
| Propriétaire du réseau (ASN) | Un FAI grand public ou un opérateur mobile | Un hébergeur ou le réseau d'un opérateur de VPN connu |
| Type de connexion | Haut débit ou mobile | Presque toujours datacenter |
| Navigateur, appareil, cookies, compte | Entièrement visibles | Entièrement visibles (un VPN ne change rien à tout cela) |
Cette dernière ligne compte autant que les quatre premières. Un VPN agit uniquement au niveau de la couche réseau. Tout ce qui se trouve au-dessus (l'empreinte du navigateur, la session, le compte utilisé, la carte débitée) passe sans modification. Et les faits substitués ne sont pas aléatoires : les sorties VPN se concentrent sur une infrastructure identifiable, et c'est précisément ce qui rend possible la détection de VPN et de proxy en couches.
Qui utilise des VPN, et pourquoi c'est compliqué
Beaucoup de gens naviguent via un VPN au moins de temps en temps, et l'écrasante majorité ne fait rien de mal :
- Les personnes soucieuses de leur vie privée qui ne veulent pas que leur FAI ou un Wi-Fi public enregistre leur navigation.
- Les salariés en télétravail dont l'entreprise fait passer le trafic par un VPN d'entreprise par principe. Ils ne peuvent souvent pas le désactiver.
- Les voyageurs et les expatriés qui accèdent à des services depuis l'étranger.
- Les utilisateurs de pays restrictifs, pour qui un VPN est la condition d'un accès élémentaire à Internet.
C'est pourquoi « il suffit de bloquer les VPN » est une machine à faux positifs, un piège que nous avons détaillé dans détecter le trafic anonymisé sans bloquer de vrais clients.
Pourquoi les attaquants s'appuient sur les VPN
Cette même propriété de substitution d'IP est un pilier de presque toutes les attaques à l'échelle d'Internet, car les contrôles les moins coûteux du défenseur (blocages d'IP, règles géographiques, limites de vélocité) reposent tous sur l'adresse source :
- Credential stuffing et prise de contrôle de compte. Faire tourner les sorties VPN permet à un attaquant de répartir des millions de tentatives de connexion sur de nombreuses IP, de sorte qu'aucune adresse ne déclenche à elle seule une limite de débit. Les mécanismes sont détaillés dans notre guide sur la prise de contrôle de compte et le credential stuffing.
- Fraude au paiement et test de cartes. Une carte volée émise dans un pays fonctionne mieux quand la commande semble provenir de ce pays. Un VPN permet de faire correspondre à la demande la géolocalisation IP et l'adresse de facturation.
- Contournement des restrictions géographiques et des sanctions. Licences de contenu, tarification régionale, conformité des jeux d'argent et de la finance : tout cela est appliqué selon la localisation IP, et tout cela est contourné en sortant dans le bon pays.
- Abus de promotions et d'inscriptions. « Un essai gratuit par utilisateur » devient discrètement un essai par sortie VPN.
- Reconnaissance et couverture d'attaque. Les scanners, les scrapers et les tentatives d'intrusion passent par des VPN pour que le blocage de l'IP observée ne coûte rien qui compte pour l'attaquant.
Le schéma à retenir : un VPN n'est pas l'attaque ; c'est la ligne d'approvisionnement de l'attaque. C'est pourquoi il vaut la peine de le détecter, et pourquoi le résultat de la détection doit alimenter une décision plutôt que la déclencher à lui seul.
Les sites web peuvent-ils savoir qu'un visiteur utilise un VPN ?
En général, oui, et sans voir l'intérieur du tunnel. Le serveur de sortie se trahit lui-même : il peut figurer sur la liste de serveurs publiée par un fournisseur, il se trouve généralement dans une plage d'IP de datacenter depuis laquelle les vrais acheteurs naviguent rarement, et il répond aux négociations des protocoles VPN lorsqu'on le sonde. Chacun de ces contrôles laisse passer quelque chose s'il est utilisé seul, et nous passons en revue chaque couche et ses angles morts dans comment fonctionne la détection de VPN et de proxy, signal par signal. Les proxys forment une famille distincte avec leurs propres indices, présentés dans le guide des types de proxy et de la difficulté à repérer chacun d'eux.
Que faire quand vous détectez un VPN
La détection est la moitié facile. C'est au moment de la décision que les entreprises arrêtent la fraude ou commencent à perdre des clients :
- Traitez
is_vpncomme un poids, pas comme un verdict. L'usage d'un VPN seul est une preuve faible (pensez au salarié en télétravail). L'usage d'un VPN plus un ASN de datacenter plus des inscriptions récentes sur des listes d'abus plus une incohérence entre le pays de l'IP et celui de facturation, c'est une tout autre histoire. - Répondez par de la friction, pas par des murs. Une vérification renforcée, comme une confirmation par e-mail, un OTP ou une mise en attente pour vérification, coûte quelques secondes à un utilisateur de VPN légitime et ruine l'économie d'une attaque automatisée.
- Réservez le blocage pur et simple aux preuves cumulées, et placez la barre action par action : la lecture d'un article de blog via un VPN n'appelle aucune réponse ; une première commande de 900 $ peut en appeler une. Notre guide pour choisir un seuil de score de fraude IP présente ce cadre par action.
Ce que renvoie une requête VPN pour un vrai serveur Mullvad
Une seule requête GeoIPHub renvoie le verdict VPN, le contexte réseau et les éléments qui le justifient, assez vite pour être exécutée à chaque requête :
curl "https://api.geoiphub.com/v1/lookup/185.213.155.73" \
  -H "x-api-key: YOUR_API_KEY"
185.213.155.73 est un serveur WireGuard de la liste de relais publiée par Mullvad. Réponse réelle abrégée (requête exécutée le 14 octobre 2026) :
{
  "ip": "185.213.155.73",
  "asn": {
    "asn": 39351,
    "org": "ESAB-AS - 31173 Services AB",
    "asn_type": "hosting",
    "connection_type": "datacenter"
  },
  "geo": {
    "country_code": "DE",
    "region": "Hesse",
    "city": "Frankfurt am Main (Innenstadt I)"
  },
  "detection": {
    "is_vpn": true,
    "is_proxy": false,
    "is_tor": false,
    "is_hosting": true,
    "vpn_provider": "Mullvad",
    "vpn_confidence": 95
  },
  "threat": { "threat_types": ["vpn"] },
  "scoring": {
    "fraud_score": 100,
    "recommended_action": "block",
    "detection_methods": [
      "known_vpn_server",
      "wireguard_open",
      "datacenter_with_vpn_proxy",
      "no_ptr_datacenter"
    ]
  }
}
Le verdict est accompagné de ses preuves : une correspondance avec une liste de serveurs ou un réseau connu (known_vpn_server), la liste du fournisseur qui indique que le serveur utilise WireGuard (wireguard_open) et une infrastructure d'hébergement. Ici, la correspondance provient de la propre liste de serveurs de Mullvad, c'est pourquoi vpn_provider nomme Mullvad avec un niveau de confiance de 95.
Ce que chaque élément apporte à votre défense :
detection.is_vpn,is_proxy,is_toridentifient la famille d'anonymiseur, et les verdicts de GeoIPHub reposent sur un sondage actif qui vérifie que l'infrastructure se comporte réellement comme un VPN ou un proxy, et pas seulement sur l'appartenance à une liste. Tor fait l'objet d'un traitement à part dans comment détecter le trafic Tor par IP.asn.connection_typeetasn.asnfournissent le contexte qui distingue un VPN d'entreprise sur un réseau professionnel d'une sortie en rotation chez un hébergeur « bulletproof ».threat.is_abusiveetthreat.threat_typesvous indiquent si des flux de menaces répertorient cette sortie pour autre chose que le simple fait d'être un VPN. Une IP de VPN accompagnée de preuves d'abus présente un risque très différent de celui d'une IP propre.scoring.fraud_scorefusionne le tout en un nombre de 0 à 100, avec une trancherecommended_action(allow,review,step_up,block) et la liste desdetection_methods, pour que vos règles restent explicables lorsqu'un client demande pourquoi il a été soumis à une vérification.
Les équipes intègrent cela à leurs points de terminaison de connexion pour repérer le credential stuffing, à leurs parcours d'inscription pour stopper l'abus d'essais gratuits, et à leurs pipelines WAF/SIEM pour pré-évaluer le trafic entrant. Le guide pratique plus large, avec du code testé pour sept défenses, se trouve dans comment les données IP arrêtent le credential stuffing, le test de cartes et d'autres formes de cybercriminalité. Chaque champ est disponible dans toutes les offres, y compris l'offre gratuite : 1 500 requêtes par jour, aucun champ réservé aux offres payantes.
Détecter les commandes passées via VPN sur votre checkout Shopify
C'est dans l'e-commerce que la détection de VPN prouve sa valeur en espèces sonnantes, car le coût d'un cas manqué est une rétrofacturation et celui d'un faux positif, une vente perdue. Les boutiques Shopify disposent d'un point d'intégration propre que la plupart des marchands n'utilisent jamais : chaque commande enregistre l'adresse IP depuis laquelle elle a été passée (le champ browser_ip de la commande).
Cela permet un flux simple qui en repère l'essentiel :
- Écoutez le webhook de création de commande. La charge utile inclut l'IP de l'acheteur ainsi que les informations de facturation et de livraison.
- Interrogez l'IP avec un seul appel à l'API GeoIPHub.
- Comparez et évaluez. S'agit-il d'une sortie VPN ou proxy ? D'une connexion datacenter qui se fait passer pour un acheteur ? Le pays de l'IP contredit-il le pays de facturation ? Le score de fraude est-il élevé ?
- Agissez avant l'expédition, pas après. Étiquetez la commande, mettez-la en attente de vérification manuelle ou exigez une vérification du paiement. Les commandes propres, l'immense majorité, passent sans intervention.
Une commande passée via VPN n'est pas automatiquement frauduleuse ; un voyageur qui achète depuis le VPN du Wi-Fi d'un hôtel représente un vrai chiffre d'affaires. Mais une sortie VPN plus une incohérence entre le pays de l'IP et celui de facturation plus un client qui commande pour la première fois plus une livraison express, c'est la silhouette classique de la carte volée, et la repérer avant l'expédition vaut bien un appel d'API par commande. La même couche IP repère aussi la menace la plus récente au checkout, les agents d'achat automatisés, que nous avons analysés dans bloquer la fraude des agents d'achat IA au checkout.
Détectez la sortie, évaluez la session, évitez le blocage généralisé
Un VPN est un tunnel chiffré qui remplace l'IP réelle de l'utilisateur par celle d'un serveur. C'est un outil légitime de protection de la vie privée qui sert aussi de couverture standard au credential stuffing, à la fraude au paiement et au contournement des restrictions géographiques. Votre site ne peut pas voir à travers le tunnel, mais il n'en a pas besoin : les sorties sont détectables grâce à l'infrastructure des fournisseurs, à la classification des réseaux et au sondage actif. Détectez-les, évaluez-les en contexte, répondez par de la friction plutôt que par des blocages généralisés, et le VPN cesse d'être un angle mort sans jamais vous coûter un vrai client.
Testez dès maintenant n'importe quelle IP dans l'outil gratuit de recherche d'IP ou le test de détection de VPN sans inscription, ou obtenez une clé API gratuite et intégrez la détection de VPN à votre connexion, votre inscription ou votre checkout grâce à la documentation de l'API.
Questions fréquentes
Qu'est-ce qu'un VPN, en termes simples ?
Un VPN (réseau privé virtuel) est un tunnel chiffré entre l'appareil d'un utilisateur et un serveur VPN. Tout le trafic de l'utilisateur passe par ce tunnel et sort sur Internet depuis le serveur VPN, de sorte que chaque site web qu'il visite voit l'adresse IP et la localisation du serveur au lieu des siennes.
Les sites web peuvent-ils détecter qu'un visiteur utilise un VPN ?
Oui, dans la plupart des cas. Un site web ne peut pas voir l'intérieur du tunnel chiffré, mais il peut reconnaître la sortie : les serveurs VPN commerciaux reposent sur une infrastructure publiée, se trouvent dans des plages d'IP de datacenter et répondent aux négociations des protocoles VPN. Les services d'intelligence IP confrontent une IP entrante à ces signaux et renvoient un verdict tel que is_vpn: true.
Un VPN change-t-il votre adresse IP ?
Oui. Tant que le VPN est connecté, chaque site que visite l'utilisateur voit l'adresse IP du serveur VPN, et non l'IP attribuée par son FAI. La localisation et le propriétaire du réseau qu'un site déduit de cette adresse décrivent eux aussi le serveur, c'est pourquoi un utilisateur de VPN peut sembler se trouver dans un autre pays.
Faut-il bloquer tout le trafic VPN sur mon site web ?
En général, non. Une part non négligeable des internautes navigue via un VPN pour des raisons parfaitement légitimes de confidentialité ou de travail. La meilleure approche consiste à traiter l'usage d'un VPN comme une donnée pondérée parmi d'autres dans un score de risque : laisser passer les sessions VPN à faible risque, ajouter une vérification renforcée lorsque l'usage d'un VPN coïncide avec d'autres signaux de risque, et réserver le blocage pur et simple aux preuves cumulées.
Peut-on détecter le trafic VPN sur les commandes Shopify ?
Oui. Shopify enregistre l'adresse IP depuis laquelle l'acheteur a passé la commande (le champ browser_ip de la commande). Vous pouvez interroger une API de détection de VPN avec cette IP lorsque le webhook de commande se déclenche, puis étiqueter ou mettre en attente de vérification les commandes à risque élevé avant leur expédition. Le contrôle coûte un appel d'API par commande.
Comment GeoIPHub détecte-t-il les adresses IP de VPN ?
GeoIPHub combine des données sur l'infrastructure des fournisseurs, la classification de l'ASN et de l'hébergement, et un sondage actif des protocoles qui vérifie qu'un serveur se comporte réellement comme un point de terminaison VPN. Il renvoie ensuite is_vpn ainsi que is_proxy, is_tor, le type de connexion, les preuves d'abus et un score de fraude de 0 à 100, avec la liste des méthodes de détection pour que vous puissiez voir pourquoi une IP a été signalée.
L'équipe derrière l'API GeoIPHub
Rédigé par l'équipe GeoIPHub, les personnes qui développent l'API de renseignement IP GeoIPHub et son scanner. Les brouillons sont préparés avec l'aide de l'IA et relus par l'équipe ; les exemples d'API sont de vraies requêtes sur l'API en production, sauf mention « illustratif ».


 Prévention de la fraude