Prévention de la fraude
Comment détecter le trafic Tor par IP : nœuds de sortie, risques et méthodes de détection
Tor cache les utilisateurs derrière des relais, vous ne voyez donc que le nœud de sortie. Comment détecter les nœuds de sortie Tor par IP et gérer le trafic Tor sans bloquer les utilisateurs légitimes.

Lorsqu'une requête arrive via Tor, presque tout ce que vous apprendriez normalement de l'adresse IP est trompeur. La localisation est celle du nœud de sortie, pas celle de l'utilisateur. Le FAI est un relais bénévole, pas le fournisseur de l'utilisateur. La seule chose honnête que l'IP vous dit est la seule que Tor ne peut pas cacher : que le trafic est passé par Tor. Détecter ce fait de manière fiable, c'est tout l'enjeu.
Ce qu'est Tor et comment fonctionnent les nœuds de sortie
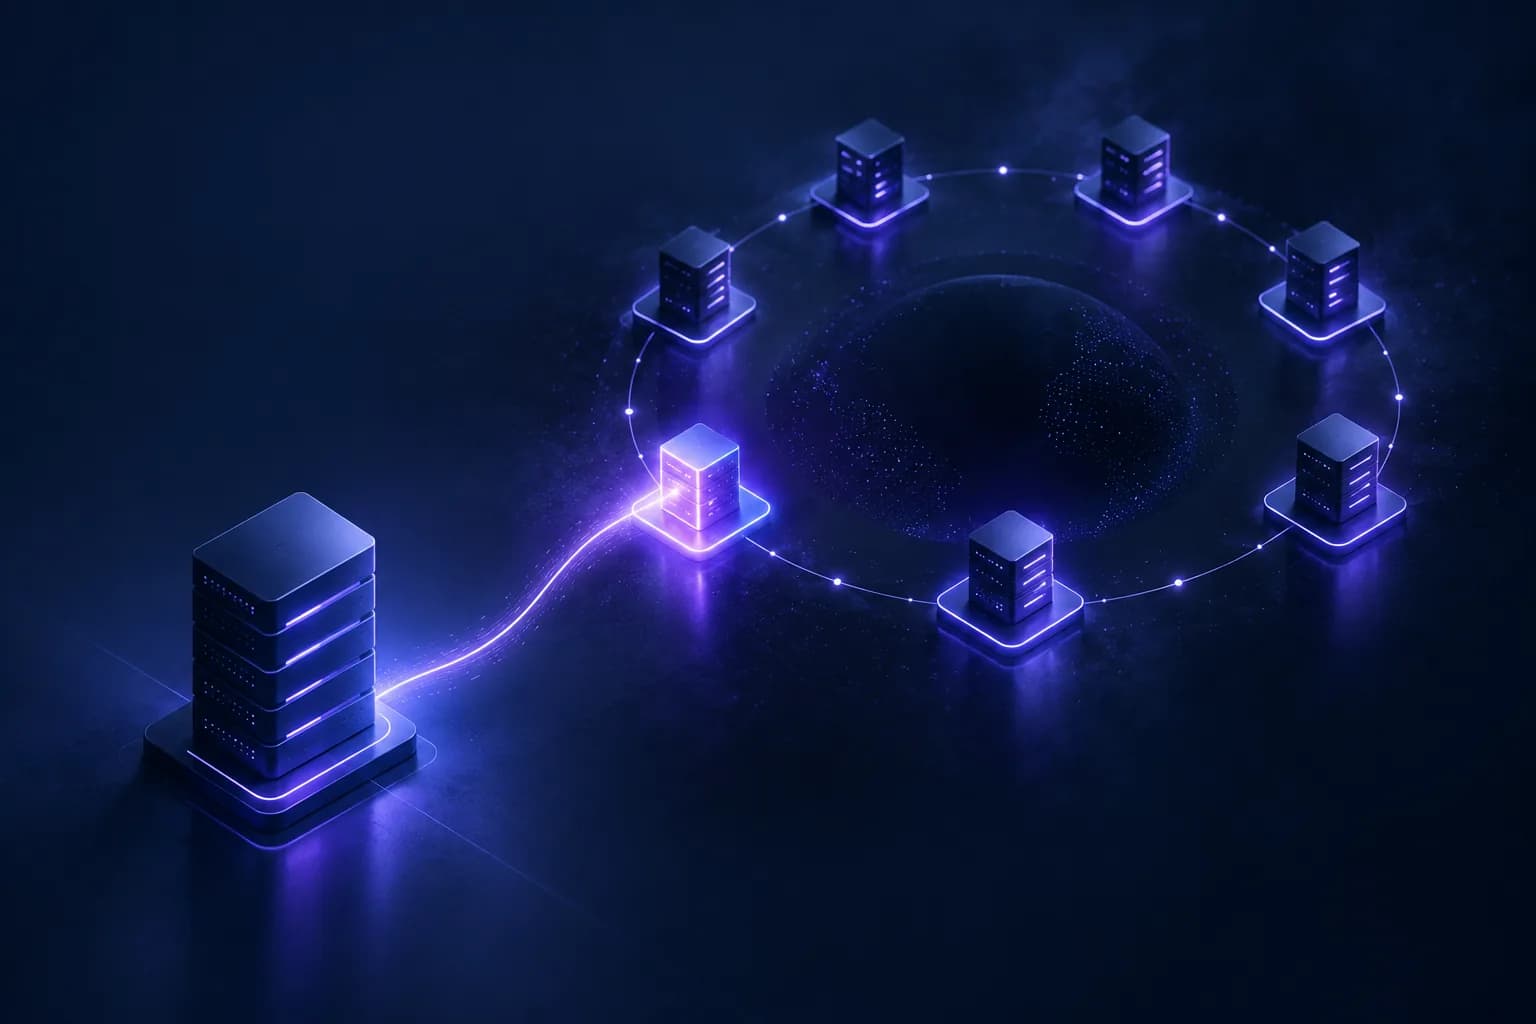
Tor (abréviation de « The Onion Router ») anonymise le trafic en l'enveloppant dans plusieurs couches de chiffrement et en le faisant transiter par trois relais choisis au hasard, gérés par des bénévoles du monde entier.
Le trajet comporte trois sauts. Le nœud d'entrée (garde) voit l'IP réelle de l'utilisateur, mais pas sa destination. Un relais intermédiaire ne voit aucune des deux extrémités, seulement les relais qui l'entourent. Le nœud de sortie déchiffre la dernière couche et transmet la requête à sa destination : il voit où va le trafic, mais pas qui l'a envoyé. Aucun relais ne connaît à la fois la source et la destination, et c'est ce qui assure l'anonymat de Tor.
Pour quiconque reçoit ce trafic, la conséquence est simple mais importante : vous ne voyez jamais que l'adresse IP du nœud de sortie. L'IP réelle de l'utilisateur se trouve trois sauts plus loin, cachée par la cryptographie. Toutes les techniques de détection de Tor reposent sur l'identification de ce nœud de sortie, ce qui fait de Tor la plus simple des couches de signaux derrière la détection VPN et proxy.
- Vous voyez le nœud de sortie, pas l'utilisateur. L'IP source, la localisation et le FAI appartiennent tous au dernier relais.
- La liste des nœuds de sortie est publique. Le Tor Project publie et met à jour en continu la liste des relais de sortie.
- Cela rend Tor détectable. Contrairement à de nombreux VPN, les nœuds de sortie Tor peuvent être énumérés, donc une requête peut les signaler directement.
- La géolocalisation ne dit rien de l'utilisateur. Le pays obtenu est celui du nœud de sortie, pas celui du visiteur.
Tor cache-t-il votre trafic à votre FAI ?
C'est une question fréquente côté utilisateur, et la réponse conditionne la façon dont vous interprétez Tor côté serveur : votre FAI peut voir que vous utilisez Tor, mais pas ce que vous faites. Pour votre FAI, la connexion au nœud d'entrée (garde) ressemble à du trafic chiffré vers un relais Tor connu. La destination au-delà est cachée, donc votre FAI ne peut lire ni les sites que vous visitez ni le contenu que vous envoyez.
Le serveur à l'autre bout obtient l'image inverse : il voit l'IP du nœud de sortie et la requête, mais pas votre adresse réelle. Cette séparation explique précisément pourquoi un indicateur Tor compte pour la détection : l'identité et la localisation que vous liriez normalement à partir d'une IP sont, par conception, celles de quelqu'un d'autre. (Les bridges existent justement pour cacher même le fait « utilise Tor » au FAI dans les réseaux censurés, ce qui explique pourquoi le trafic via bridges est plus difficile à énumérer que les sorties publiques.)
Tor, VPN et proxy
Tor est souvent rangé avec les VPN et les proxys, mais les mécanismes, et la détectabilité, diffèrent.
| Tor | VPN | Proxy | |
|---|---|---|---|
| Sauts | Trois relais, chiffrement en couches | Un serveur du fournisseur | Un serveur |
| Qui voit l'IP réelle | Uniquement le nœud d'entrée | Le fournisseur VPN | L'opérateur du proxy |
| IP observée | Nœud de sortie | Point de terminaison VPN | IP du proxy |
| Détectabilité | Élevée (liste des sorties publique) | Variable (nombreux points de terminaison non listés) | Variable selon le type |
| Force typique du signal | Forte, indicateur explicite | Forte avec de bonnes données | Moyenne à forte |
À retenir en pratique : Tor fait partie des anonymiseurs les plus faciles à détecter, car ses nœuds de sortie sont publiés ouvertement, alors que la détection des VPN et des proxys dépend de l'étendue et de la fraîcheur des données de votre fournisseur. Les proxys, en particulier, vont du trivial au très difficile à repérer, comme le montre la comparaison des types de proxys.
Pourquoi détecter le trafic Tor
On ne détecte pas Tor pour le sanctionner. On le détecte pour prendre une décision éclairée. Si c'est important, c'est parce que Tor supprime les signaux IP sur lesquels vous vous appuieriez normalement.
- Fraude et abus. Tor sert à masquer la prise de contrôle de comptes, la création de faux comptes, le carding et le scraping, car il fait tourner à peu de frais la source apparente. Notre guide de détection des bots par IP montre où se situe un indicateur Tor parmi les autres signaux de bots.
- Localisation non vérifiée. Pour le geofencing et la conformité, le pays du nœud de sortie n'est pas celui de l'utilisateur : un indicateur Tor signifie donc « ne vous fiez pas à cette localisation ». Voir le geofencing par IP.
- Scoring de risque. Tor est une donnée d'entrée significative d'un score de fraude IP composite, pas un verdict à lui seul : la raison
tor_exitajoute 44,55 points. - Conformité et audit. Certains parcours réglementés exigent de savoir, et d'enregistrer, quand un accès est arrivé via un réseau d'anonymisation.
Mais la propriété même qui fait de Tor un signal de risque (l'anonymat) est précisément la raison pour laquelle des personnes légitimes l'utilisent. Les journalistes qui protègent leurs sources, les militants soumis à la censure, les chercheurs et les simples utilisateurs soucieux de leur vie privée comptent tous sur Tor. Traiter chaque requête Tor comme une fraude exclura exactement les personnes que Tor existe pour protéger. Tor est une raison d'y regarder de plus près, pas une raison de claquer la porte.
Comment détecter les nœuds de sortie Tor par IP
Il existe une hiérarchie de méthodes de détection, de la plus définitive à la plus complémentaire.
1. Comparer à la liste publique des nœuds de sortie
Le Tor Project publie la liste de référence des relais de sortie, actualisée en continu. Comparer l'IP d'un visiteur à cette liste est la méthode de détection de Tor la plus fiable, et elle produit un verdict explicite avec peu de faux positifs. La difficulté est opérationnelle : la liste change constamment au gré de l'apparition et de la disparition des relais, et doit donc être tenue à jour. Une API d'intelligence IP s'en charge pour vous et renvoie un indicateur comme is_tor à chaque requête.
2. Plages de relais et ASN connus
Au-delà des nœuds de sortie, les relais d'entrée et intermédiaires, ainsi que les réseaux d'hébergement qui les exploitent couramment, forment des schémas reconnaissables. De nombreux relais se trouvent sur des ASN de datacenter et d'hébergement, donc le type de connexion et la réputation du réseau apportent des éléments de corroboration. C'est particulièrement utile pour repérer les bridges Tor, qui sont volontairement non listés pour échapper à la censure.
3. Corroboration comportementale
Le trafic Tor présente souvent des schémas révélateurs : de nombreux utilisateurs partageant une même IP de sortie, une chronologie de requêtes inhabituelle, ou des incohérences entre la langue revendiquée et la localisation du nœud de sortie. Ces signaux ne remplacent jamais la correspondance avec les nœuds de sortie, mais ils aident à signaler les cas dissimulés et à réduire la dépendance à une source unique.
| Méthode | Fiabilité | Ce qu'elle détecte |
|---|---|---|
| Liste publique des nœuds de sortie | Définitive | Trafic de sortie Tor standard |
| Plages de relais et ASN de datacenter | Corroboration forte | Relais, bridges sur des réseaux d'hébergement |
| Schémas comportementaux | Complémentaire | Tor dissimulé ou via bridges |
Comment gérer le trafic Tor sans bloquer à l'excès
La détection est la moitié facile. C'est la décision qui pose problème aux équipes, le plus souvent parce qu'elles optent d'emblée pour un blocage général.
La meilleure approche consiste à adapter la réponse au risque de l'action, et non à la simple présence de Tor. Consulter une page marketing via Tor est inoffensif ; créer un compte, changer un mot de passe ou passer commande via Tor mérite un examen plus attentif.
- Pages à faible risque. Autorisez Tor librement ; ici, l'anonymat ne vous coûte rien.
- Actions à risque moyen. Ajoutez une vérification renforcée : CAPTCHA, vérification de l'e-mail ou contrôles supplémentaires avant de poursuivre.
- Actions à haut risque. Pour la création de compte, les paiements ou les changements de mot de passe, combinez l'indicateur Tor avec d'autres signaux et ne bloquez ou ne mettez en attente que lorsque le risque est réellement élevé.
- Ne vous fiez jamais à la localisation d'une IP Tor. Intégrez l'indicateur
is_torau geofencing et à la conformité, afin que le pays du nœud de sortie soit traité comme non vérifié. - Journalisez les preuves. Enregistrez que la requête passait par Tor et pourquoi vous avez agi, afin que les décisions soient auditables et ajustables.
Cette réponse graduée fait la différence entre un système qui stoppe la fraude via Tor et un système qui bloque simplement la vie privée. L'objectif est de rendre les actions abusives coûteuses via Tor tout en laissant le web ouvert. C'est le même équilibre que celui décrit dans détecter le trafic anonymisé sans bloquer les vrais clients.
Détecter Tor avec GeoIPHub
GeoIPHub signale Tor à chaque requête. Un seul appel renvoie detection.is_tor avec le profil de confiance plus large (is_vpn, is_proxy, is_hosting, asn.connection_type, asn.asn et asn.org), accompagné des scoring.detection_methods qui justifient chaque verdict plutôt qu'un simple libellé : vous savez donc toujours pourquoi une IP a été signalée.
- Essayez immédiatement : l'outil gratuit de vérification des nœuds de sortie Tor teste n'importe quelle IP contre la liste en direct des nœuds de sortie dans votre navigateur, sans inscription.
- Intégrez-le : obtenez une clé API gratuite et lisez la documentation de l'API et le guide de démarrage rapide.
- Allez plus loin : la détection VPN et proxy vérifiée par sondage actif et la threat intelligence et les signaux d'abus complètent la même requête.
- Aucun champ payant : l'indicateur Tor et tous les autres champs sont inclus dans toutes les offres, y compris l'offre gratuite : 1 500 requêtes par jour, sans carte bancaire.
# Is this IP a Tor exit node? One call, with the evidence.
curl "https://api.geoiphub.com/v1/lookup/185.220.101.1" \
  -H "x-api-key: YOUR_API_KEY"
Réponse réelle abrégée (requête effectuée le 2 octobre 2026) :
{
  "ip": "185.220.101.1",
  "asn": {
    "asn": 60729,
    "org": "TORSERVERS-NET - Stiftung Erneuerbare Freiheit",
    "connection_type": "datacenter"
  },
  "geo": { "country_code": "DE", "city": "Hamburg (Hamburg-Nord)" },
  "network": {
    "ptr_record": "berlin01.tor-exit.artikel10.org",
    "ptr_pattern": "tor",
    "fcrdns_valid": true
  },
  "detection": {
    "is_tor": true,
    "is_hosting": true,
    "is_vpn": false,
    "is_proxy": false,
    "is_anonymous": true
  },
  "threat": { "threat_types": ["tor"] },
  "scoring": {
    "fraud_score": 79,
    "recommended_action": "block",
    "detection_methods": ["tor_exit", "datacenter_ip", "rdns_tor"]
  }
}
Trois méthodes concordent ici : l'IP figure sur la liste des sorties (tor_exit), elle se trouve sur une infrastructure d'hébergement, et son DNS inverse la désigne comme une sortie Tor (rdns_tor). Notez aussi les champs de localisation : la sortie est géolocalisée à Hambourg alors que son nom d'hôte commence par berlin01, et aucun des deux ne vous dit quoi que ce soit sur l'endroit où se trouve réellement l'utilisateur.
Tor est l'un des anonymiseurs les plus faciles à détecter, car ses nœuds de sortie sont publics : comparez l'IP à la liste en direct et vous obtenez un indicateur définitif. Tout l'art est dans la réponse. Traitez Tor comme un signal qui renforce l'examen en proportion de l'action, ne vous fiez jamais à la localisation d'une IP Tor, et vous stopperez la fraude qui se cache derrière Tor sans bloquer les personnes qui en dépendent.
Questions fréquentes
Qu'est-ce qu'un nœud de sortie Tor ?
Un nœud de sortie Tor est le dernier relais du réseau Tor : le dernier saut avant que le trafic n'atteigne sa destination. Comme Tor fait passer chaque requête par trois relais, le serveur de destination ne voit jamais que l'adresse IP du nœud de sortie, jamais l'IP réelle de l'utilisateur. Le nœud de sortie est donc la seule IP Tor qu'un site web peut observer, et la base de toute détection de Tor.
Comment détecter le trafic Tor par IP ?
La méthode la plus fiable consiste à comparer l'IP du visiteur à la liste publique des nœuds de sortie Tor, que le Tor Project publie et met à jour en continu. Une API d'intelligence IP le fait automatiquement et renvoie un indicateur comme is_tor à chaque requête. Des signaux complémentaires (plages de relais connues, ASN d'hébergement ou de datacenter, schémas comportementaux) détectent les cas limites comme les bridges.
Le trafic Tor est-il toujours malveillant ?
Non. Tor est utilisé par des journalistes, des militants, des chercheurs, des utilisateurs soucieux de leur vie privée et des personnes vivant dans des régions censurées, ainsi que par des attaquants. Tor doit être traité comme un signal de risque qui justifie un examen plus attentif, pas comme une preuve automatique de fraude. Bloquer strictement tout le trafic Tor peut exclure des utilisateurs légitimes en quête de confidentialité ; la plupart des équipes augmentent donc le niveau de risque ou ajoutent une vérification plutôt que de refuser purement l'accès.
Peut-on bloquer le trafic Tor ?
Oui. Comme la liste des nœuds de sortie Tor est publique, vous pouvez bloquer ou soumettre à un challenge toute connexion provenant d'un nœud de sortie connu. Faut-il le faire ? Cela dépend du contexte : le blocage est raisonnable pour des actions à haut risque comme la création de compte ou le checkout, tandis qu'une vérification renforcée plus douce (vérification supplémentaire, CAPTCHA ou accès en lecture seule) préserve l'accès des utilisateurs Tor légitimes sur les pages à moindre risque.
Quelle est la différence entre Tor et un VPN ?
Un VPN fait passer votre trafic par un seul serveur exploité par le fournisseur, si bien que la société de VPN peut voir votre IP réelle. Tor passe par trois relais gérés par des bénévoles avec un chiffrement en couches, de sorte qu'aucun relais ne connaît à la fois la source et la destination. Du point de vue de la détection, les deux remplacent l'IP réelle de l'utilisateur, mais les nœuds de sortie Tor sont listés publiquement et donc plus faciles à identifier que de nombreux points de terminaison VPN.
Pourquoi la géolocalisation de Tor ne correspond-elle pas à l'utilisateur réel ?
Parce que l'IP que vous voyez est celle du nœud de sortie, la géolocalisation obtenue est celle du nœud de sortie, qui peut se trouver dans un tout autre pays que l'utilisateur. C'est pourquoi les règles fondées sur la localisation, comme le geofencing, doivent vérifier l'indicateur is_tor : le pays indiqué pour une IP Tor n'est pas celui de l'utilisateur, et la localisation doit donc être considérée comme non vérifiée.
L'équipe derrière l'API GeoIPHub
Rédigé par l'équipe GeoIPHub, les personnes qui développent l'API de renseignement IP GeoIPHub et son scanner. Les brouillons sont préparés avec l'aide de l'IA et relus par l'équipe ; les exemples d'API sont de vraies requêtes sur l'API en production, sauf mention « illustratif ».

 Renseignement IP