 Inteligencia IP
¿Qué es una VPN y qué le oculta a tu sitio web?
Qué es una VPN, qué le hace a la dirección IP que ve tu sitio, por qué los estafadores dependen de ella y cómo puntuar los pedidos con VPN en tu checkout de Shopify.
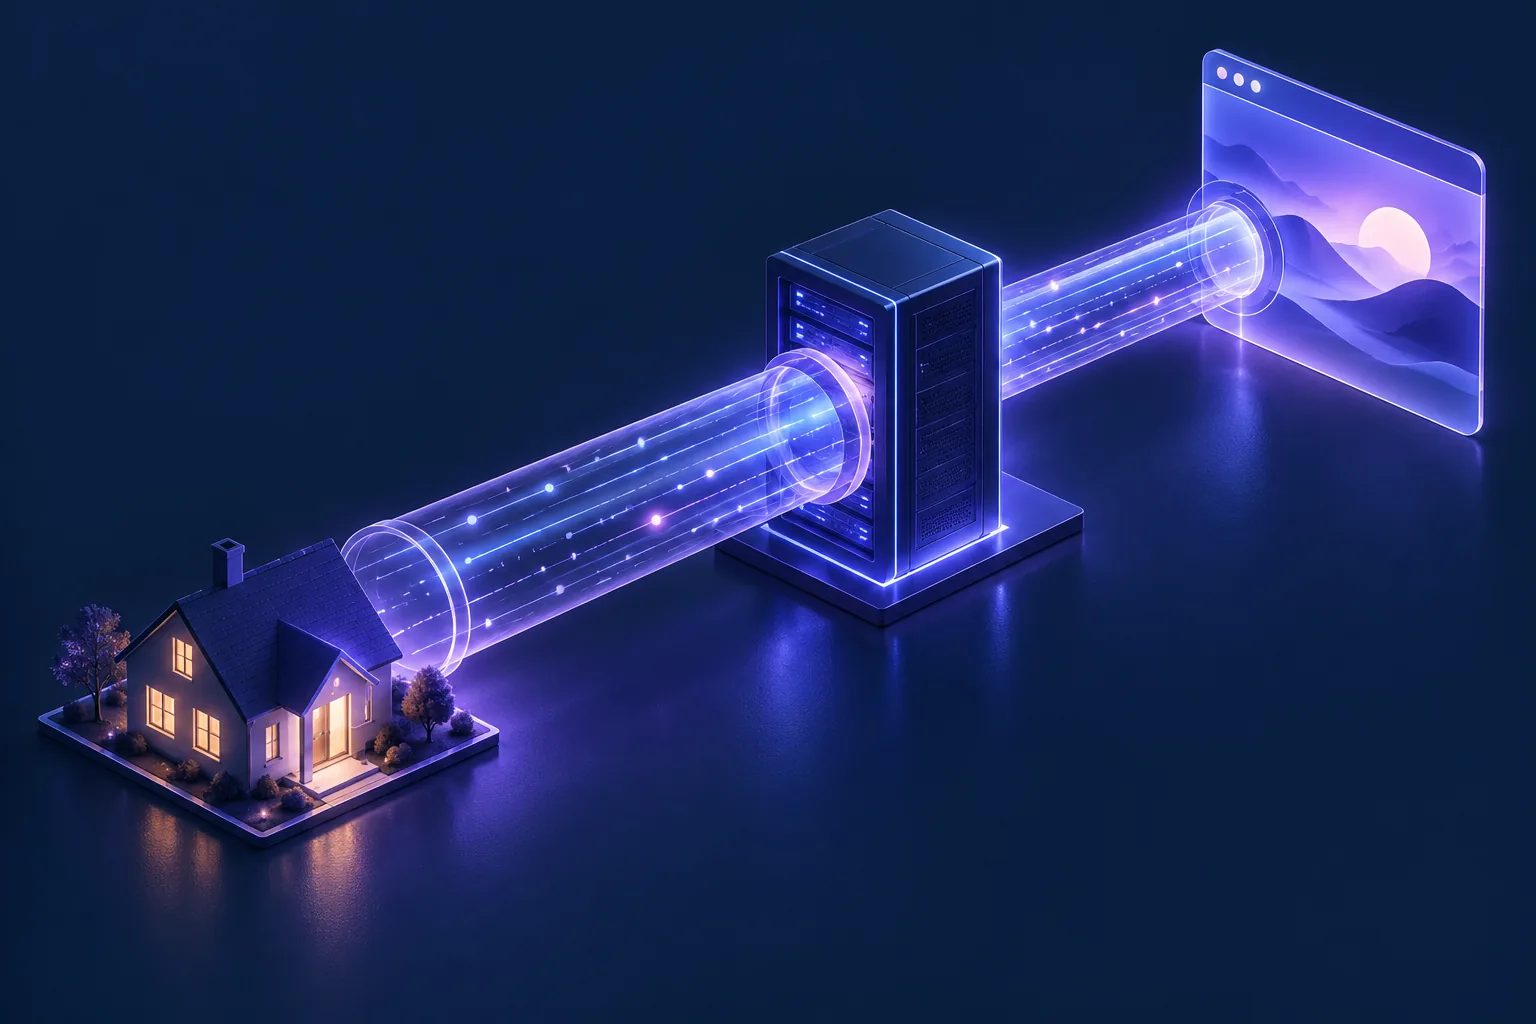
Pregunta a un defensor de la privacidad y a un analista de fraude qué es una VPN y obtendrás la misma respuesta técnica con emociones opuestas. Los dos tienen razón: el mismo túnel que protege la navegación de un periodista permite también que una operación de credential stuffing parezca iniciar sesión desde un país distinto cada pocos minutos.
Si gestionas un sitio web, una aplicación o una tienda, no eliges qué tipo de usuario de VPN aparece. Lo que sí puedes hacer es entender qué cambia realmente una VPN en el tráfico que recibes, por qué los atacantes dependen de ese cambio y cómo responder de forma que detengas al atacante sin expulsar al cliente que cuida su privacidad. Este artículo cubre las tres cosas, sobre la base de la disciplina más amplia de la inteligencia de IP.
¿Qué es una VPN?
Una VPN (red privada virtual) crea un túnel cifrado entre el dispositivo de un usuario y un servidor VPN gestionado por un proveedor. Una vez establecido el túnel, todo el tráfico de internet del dispositivo se envuelve en cifrado, se lleva hasta ese servidor y se libera en internet abierto desde allí.
De ese diseño se derivan dos cosas:
- Del lado del usuario, su ISP, el wifi de la cafetería y cualquier otra persona de la red local ya no pueden leer ni manipular el tráfico. Solo ven un flujo cifrado hacia un servidor.
- De tu lado, como sitio web que recibe la visita, ves que la conexión llega desde el servidor VPN. La dirección IP, la geolocalización que se deduce de ella, el propietario de la red: todo describe la salida del túnel, no a la persona.
Los protocolos que hacen el envoltorio (WireGuard, OpenVPN, IKEv2/IPsec) difieren en antigüedad y rendimiento, pero el efecto sobre tu tráfico es idéntico: la dirección IP real del usuario se sustituye por una dirección IP de VPN.
Lo que una VPN cambia y lo que no
Un error habitual, en ambos sentidos, es pensar que una VPN hace invisible a un visitante. No es así. Cambia un conjunto de hechos observables por otro:
| Lo que ve tu sitio | Sin VPN | Con VPN |
|---|---|---|
| Dirección IP | La IP real del usuario asignada por su ISP | La IP del servidor VPN |
| Geolocalización | La ubicación real aproximada del usuario | La ubicación del servidor VPN, a menudo otro país |
| Propietario de la red (ASN) | Un ISP de consumo o un operador móvil | Un proveedor de hosting o la red de un operador de VPN conocido |
| Tipo de conexión | Banda ancha o móvil | Casi siempre centro de datos |
| Navegador, dispositivo, cookies, cuenta | Totalmente visibles | Totalmente visibles (una VPN no cambia nada de esto) |
Esa última fila importa tanto como las cuatro primeras. Una VPN opera solo en la capa de red. Todo lo que está por encima (la huella del navegador, la sesión, la cuenta que se usa, la tarjeta a la que se cobra) pasa sin cambios. Y los hechos cambiados no son aleatorios: las salidas de VPN se agrupan en infraestructura identificable, que es justo lo que hace posible la detección de VPN y proxies por capas.
Quién usa VPN y por qué es complicado
Mucha gente navega a través de una VPN al menos parte del tiempo, y la inmensa mayoría no hace nada malo:
- Personas que cuidan su privacidad y no quieren que su ISP o el wifi público registren su navegación.
- Empleados en remoto cuya empresa enruta el tráfico a través de una VPN corporativa por política. A menudo no pueden desactivarla.
- Viajeros y expatriados que acceden a servicios desde el extranjero.
- Usuarios de países restrictivos, para quienes una VPN es el acceso básico a internet.
Por eso "simplemente bloquear las VPN" es una máquina de falsos positivos, una trampa que tratamos a fondo en detectar tráfico anonimizado sin bloquear a clientes reales.
Por qué los atacantes dependen de las VPN
Esa misma propiedad de cambiar la IP sostiene casi todos los ataques a escala de internet, porque los controles más baratos del defensor (bloqueos de IP, reglas geográficas, límites de velocidad) se basan todos en la dirección de origen:
- Credential stuffing y robo de cuentas (ATO). Rotar salidas de VPN permite a un atacante repartir millones de intentos de inicio de sesión entre IP para que ninguna dirección supere un límite de tasa. La mecánica se explica en nuestra guía sobre robo de cuentas y credential stuffing.
- Fraude de pagos y pruebas de tarjetas. Una tarjeta robada emitida en un país funciona mejor cuando el pedido parece venir de ese país. Una VPN hace que la geolocalización IP coincida con la dirección de facturación a demanda.
- Evasión de restricciones geográficas y sanciones. Licencias de contenido, precios regionales, cumplimiento normativo en juego y finanzas: todo se aplica por ubicación IP, y todo se elude saliendo por el país adecuado.
- Abuso de promociones y registros. "Una prueba gratuita por usuario" se convierte sin hacer ruido en una por salida de VPN.
- Reconocimiento y cobertura de ataques. Los escáneres, los scrapers y los intentos de intrusión se enrutan a través de VPN para que bloquear la IP observada no le cueste al atacante nada que le importe.
El patrón que hay que interiorizar: una VPN no es el ataque; es su línea de suministro. Por eso merece la pena detectarla, y por eso el resultado de la detección debería alimentar una decisión en lugar de desencadenarla por sí solo.
¿Pueden los sitios web saber cuándo un visitante usa una VPN?
Normalmente sí, y sin ver dentro del túnel. El servidor de salida se delata: puede estar en la lista de servidores publicada de un proveedor, suele estar en un rango de IP de centro de datos desde el que los compradores reales rara vez navegan, y responde a los handshakes de protocolos VPN cuando se le sondea. Cada una de esas comprobaciones se deja algo por sí sola, y repasamos cada capa y sus puntos ciegos en cómo funciona la detección de VPN y proxies, señal por señal. Los proxies son una familia aparte con sus propios indicios, que se detallan en la guía de tipos de proxies y lo difícil que es detectar cada uno.
Qué hacer cuando detectas una VPN
La detección es la mitad fácil. En la decisión es donde las empresas o frenan el fraude o empiezan a perder clientes:
- Trata
is_vpncomo un peso, no como un veredicto. El uso de VPN por sí solo es una prueba débil (recuerda al empleado en remoto). El uso de VPN más un ASN de centro de datos más listados de abuso recientes más una discrepancia entre el país de la IP y el de facturación es otra historia. - Responde con fricción, no con muros. La verificación reforzada, como una confirmación por correo electrónico, un OTP o una retención para revisión, le cuesta segundos a un usuario legítimo de VPN y le cuesta su rentabilidad a un ataque automatizado.
- Reserva los bloqueos estrictos para cuando se acumulan pruebas y fija el umbral por acción: leer un blog desde una VPN no necesita ninguna respuesta; un primer pedido de 900 $ quizá sí. Nuestra guía para elegir un umbral de puntuación de fraude de IP cubre el enfoque por acción.
Lo que devuelve una consulta de VPN para un servidor real de Mullvad
Una sola consulta a GeoIPHub devuelve el veredicto de VPN, el contexto de red y las pruebas que lo respaldan, con la rapidez suficiente para ejecutarla en cada solicitud:
curl "https://api.geoiphub.com/v1/lookup/185.213.155.73" \
  -H "x-api-key: YOUR_API_KEY"
185.213.155.73 es un servidor WireGuard de la lista de relays publicada por Mullvad. Respuesta real recortada (consulta realizada el 14 de octubre de 2026):
{
  "ip": "185.213.155.73",
  "asn": {
    "asn": 39351,
    "org": "ESAB-AS - 31173 Services AB",
    "asn_type": "hosting",
    "connection_type": "datacenter"
  },
  "geo": {
    "country_code": "DE",
    "region": "Hesse",
    "city": "Frankfurt am Main (Innenstadt I)"
  },
  "detection": {
    "is_vpn": true,
    "is_proxy": false,
    "is_tor": false,
    "is_hosting": true,
    "vpn_provider": "Mullvad",
    "vpn_confidence": 95
  },
  "threat": { "threat_types": ["vpn"] },
  "scoring": {
    "fraud_score": 100,
    "recommended_action": "block",
    "detection_methods": [
      "known_vpn_server",
      "wireguard_open",
      "datacenter_with_vpn_proxy",
      "no_ptr_datacenter"
    ]
  }
}
El veredicto llega con sus pruebas: una coincidencia con una lista de servidores o una red conocida (known_vpn_server), la lista del proveedor que marca el servidor como WireGuard (wireguard_open) y la infraestructura de hosting. Aquí la coincidencia procede de la propia lista de servidores de Mullvad, y por eso vpn_provider nombra a Mullvad con una confianza de 95.
Lo que aporta cada elemento a tu defensa:
detection.is_vpn,is_proxy,is_toridentifican la familia del anonimizador, y los veredictos de GeoIPHub están respaldados por sondeo activo que verifica que la infraestructura se comporta realmente como una VPN o un proxy, no solo por la pertenencia a una lista. Tor tiene su propio tratamiento en cómo detectar el tráfico de Tor por IP.asn.connection_typeyasn.asnaportan el contexto que separa una VPN corporativa en una red empresarial de una salida rotativa en un hosting a prueba de balas.threat.is_abusiveythreat.threat_typeste dicen si los feeds de amenazas incluyen esta salida por algo más que ser una VPN. Una IP de VPN con pruebas de abuso supone un riesgo muy distinto al de una limpia.scoring.fraud_scorelo fusiona todo en un número de 0 a 100, con una franjarecommended_action(allow,review,step_up,block) y losdetection_methodsenumerados, para que tus reglas sigan siendo explicables cuando un cliente pregunte por qué se le pidió una verificación.
Los equipos lo integran en los endpoints de inicio de sesión para detectar el credential stuffing, en los flujos de registro para frenar el abuso de pruebas gratuitas y en los pipelines de WAF/SIEM para puntuar de antemano el tráfico entrante. El manual más amplio, con código probado para siete defensas, está en cómo los datos de IP frenan el credential stuffing, las pruebas de tarjetas y otros ciberdelitos. Todos los campos se incluyen en todos los planes, incluido el plan gratuito: 1.500 solicitudes al día, sin muro de pago por campos.
Detectar pedidos con VPN en tu checkout de Shopify
El ecommerce es donde la detección de VPN se gana el sueldo en dinero contante, porque el coste de un fallo es un contracargo y el de un falso positivo es una venta perdida. Las tiendas de Shopify tienen un punto de integración limpio que la mayoría de los comerciantes nunca usa: cada pedido registra la dirección IP desde la que se hizo (el campo browser_ip del pedido).
Eso permite un flujo sencillo que detecta la mayor parte:
- Escucha el webhook de creación de pedidos. La carga útil incluye la IP del comprador junto con los datos de facturación y envío.
- Consulta la IP con una llamada a la API de GeoIPHub.
- Compara y puntúa. ¿Es una salida de VPN o de proxy? ¿Una conexión de centro de datos que se hace pasar por un comprador? ¿El país de la IP contradice el país de facturación? ¿La puntuación de fraude es elevada?
- Actúa antes de preparar el pedido, no después. Etiqueta el pedido, retenlo para revisión manual o exige una verificación del pago. Los pedidos limpios, la inmensa mayoría, pasan sin tocarse.
Un pedido con VPN no es automáticamente un pedido fraudulento; un viajero que compra desde la VPN del wifi de un hotel es un ingreso real. Pero una salida de VPN más una discrepancia entre el país de la IP y el de facturación más un cliente nuevo más un envío urgente es la silueta clásica de una tarjeta robada, y detectarla antes de preparar el pedido vale la llamada a la API por pedido. La misma capa de IP detecta también la amenaza más reciente en el checkout, los agentes de compra automatizados, que analizamos en bloquear el fraude de agentes de compra con IA en el checkout.
Detecta la salida, puntúa la sesión y evita el bloqueo general
Una VPN es un túnel cifrado que cambia la IP real del usuario por la de un servidor. Es una herramienta legítima de privacidad que también sirve como tapadera habitual del credential stuffing, el fraude de pagos y la evasión geográfica. Tu sitio no puede ver a través del túnel, pero no lo necesita: las salidas se detectan mediante la infraestructura de los proveedores, la clasificación de red y el sondeo activo. Detéctalas, puntúalas en contexto, responde con fricción en lugar de bloqueos generales, y la VPN deja de ser un punto ciego sin costarte nunca un cliente real.
Prueba cualquier IP ahora mismo en la herramienta gratuita de consulta de IP o en el test de detección de VPN sin registrarte, o consigue una clave de API gratuita e integra la detección de VPN en tu inicio de sesión, registro o checkout con la documentación de la API.
Preguntas frecuentes
¿Qué es una VPN en pocas palabras?
Una VPN (red privada virtual) es un túnel cifrado entre el dispositivo de un usuario y un servidor VPN. Todo el tráfico del usuario viaja por ese túnel y sale a internet desde el servidor VPN, así que cada sitio web que visita ve la dirección IP y la ubicación del servidor en lugar de las reales del usuario.
¿Pueden los sitios web detectar que un visitante usa una VPN?
Sí, en la mayoría de los casos. Un sitio web no puede ver dentro del túnel cifrado, pero sí puede reconocer la salida: los servidores de VPN comerciales están en infraestructura publicada, se encuentran en rangos de IP de centros de datos y responden a los handshakes de protocolos VPN. Los servicios de inteligencia de IP comparan la IP entrante con esas señales y devuelven un veredicto como is_vpn: true.
¿Una VPN cambia tu dirección IP?
Sí. Mientras la VPN está conectada, cada sitio que visita el usuario ve la dirección IP del servidor VPN, no la IP que le asignó su ISP. La ubicación y el propietario de la red que un sitio deduce de esa dirección también describen el servidor, y por eso un usuario de VPN puede parecer que está en otro país.
¿Debería bloquear todo el tráfico de VPN en mi sitio web?
Normalmente no. Una parte significativa de los usuarios de internet navega a través de una VPN por motivos de privacidad o laborales totalmente legítimos. El mejor patrón es tratar el uso de VPN como una entrada ponderada de una puntuación de riesgo: deja pasar las sesiones con VPN de bajo riesgo, añade una verificación reforzada cuando el uso de VPN coincide con otras señales de riesgo y reserva los bloqueos estrictos para cuando se acumulan pruebas.
¿Se puede detectar el tráfico de VPN en los pedidos de Shopify?
Sí. Shopify registra la dirección IP desde la que el comprador hizo el pedido (el campo browser_ip del pedido). Puedes consultar esa IP en una API de detección de VPN cuando se dispara el webhook del pedido y luego etiquetar o retener para revisión los pedidos de alto riesgo antes de prepararlos. La comprobación cuesta una llamada a la API por pedido.
¿Cómo detecta GeoIPHub las direcciones IP de VPN?
GeoIPHub combina datos de la infraestructura de los proveedores, clasificación de ASN y de hosting, y sondeo activo de protocolos que verifica que un servidor se comporta realmente como un endpoint de VPN. Después devuelve is_vpn junto con is_proxy, is_tor, el tipo de conexión, las pruebas de abuso y una puntuación de fraude de 0 a 100, con los métodos de detección enumerados para que veas por qué se marcó una IP.
El equipo detrás de la API de GeoIPHub
Escrito por el equipo de GeoIPHub, las personas que crean la API de inteligencia IP de GeoIPHub y su escáner. Los borradores se preparan con ayuda de IA y el equipo los edita; los ejemplos de la API son consultas reales contra la API en producción, salvo que se indique que son ilustrativos.


 Prevención del fraude
