Wie GeoIPHub eine IP-Adresse klassifiziert.
Jedes Flag lässt sich auf eine Methode, eine Quelle und einen Zeitstempel zurückführen. Hier sind die sieben Methoden, wie oft jede Quelle aktualisiert wird und wie aus den Belegen ein Score wird.
Auf dieser Seite
Verifiziert statt aggregiert.
Die meisten IP-Daten führen Anbieterlisten zusammen, die sich widersprechen, veralten und nie sagen, warum. Wir setzen ein Flag nur, wenn wir es verifizieren können, und die Belege werden in der Antwort mitgeliefert.
- Ein Protokoll, das geantwortet hat, die eigene Liste eines Anbieters, ein Registry-Eintrag oder ein offizieller Feed
scoring.detection_methodsnennt jedes Signal hinter einem Urteil- Ein Feld, das wir nicht belegen können, liefert
"none", niemals eine Vermutung
Sieben Methodenfamilien.
Keine einzelne Methode entscheidet. Jede liefert Belege, und die direkte Verifizierung hat das größte Gewicht.
ASN-Klassifizierung
853 kuratierte Hosting-ASNs, bekannte VPN-Netzwerke sowie Satelliten-, Anycast- und CDN-Tabellen, abgeglichen mit der globalen Routing-Tabelle, die alle 12 Stunden aktualisiert wird.
Offizielle Anbieterlisten
Eigene Serverlisten der VPN-Anbieter plus eine öffentliche Drittanbieterliste sowie offizielle IP-Bereiche von 10 Cloud-Anbietern.
Aktives Protokoll-Probing
Echte Handshakes auf 25+ Ports über 8 VPN- und Proxy-Protokolle. Ein Server, der auf OpenVPN antwortet, betreibt OpenVPN.
Threat- und Blocklisten-Feeds
Spamhaus DROP/EDROP, FireHOL Level 1, Feodo Tracker und Bogons, plus 3 DNS-Blocklisten-Zonen und bekannte Scanner-Bereiche.
WHOIS und RDAP
Einträge aus allen 5 RIRs, geprüft auf 46 VPN- und 27 Hosting-Schlüsselwörter. Nur unterstützende Belege, nie der alleinige Grund für ein Flag.
Verifizierte Crawler
Ein User-Agent ist nur eine Behauptung. Crawler und KI-Bots gelten nur dann als verifiziert, wenn sie in einem der 19 offiziellen IP-Range-Feeds ihrer Betreiber liegen.
Live-Klassifizierung
Eine IP, die wir noch nicht kennen, wird in unter 2,5 Sekunden live klassifiziert und anschließend für alle weiteren Abfragen gespeichert.
An einer echten IP ansehen
Führen Sie eine Abfrage aus und sehen Sie selbst, welche Erkennungsmethoden angeschlagen haben.
Wie oft wir aktualisieren.
Eine Botnet-Liste veraltet in Tagen, ein WHOIS-Eintrag in Monaten, deshalb wird jede Quelle nach ihrem eigenen Zeitplan aktualisiert.
- Threat-Feeds, Tor-Exit- und Relay-Listen, DNS-Blocklisten
- Alle 6 Stunden
- VPN- und Proxy-Probes (Treffer nach 7 Tagen erneut geprüft), BGP-Routingtabelle
- Alle 12 Stunden
- IP-Bereiche von Crawlern und KI-Bots, IP-Bereiche von Cloud-Anbietern, Neuaufbau der Abfragedatenbank
- Täglich
- WHOIS-Registry-Dateien der 5 RIRs
- 1 bis 2 Tage
Wie aus Belegen ein Score wird.
Der fraud_score von 0 bis 100 gewichtet 36 Gründe, und die direkte Verifizierung zählt am meisten.
- Er zieht auch ab: ein privater ISP 17 Punkte, ein verifizierter Crawler 28,5
- Geteilte CGNAT-Bereiche werden gedeckelt, damit ein schlechter Nachbar nicht Tausende Nutzer in Verruf bringt
- allow 0–25 · review 26–50 · step_up 51–75 · block 76–100
Die Architektur im Überblick.
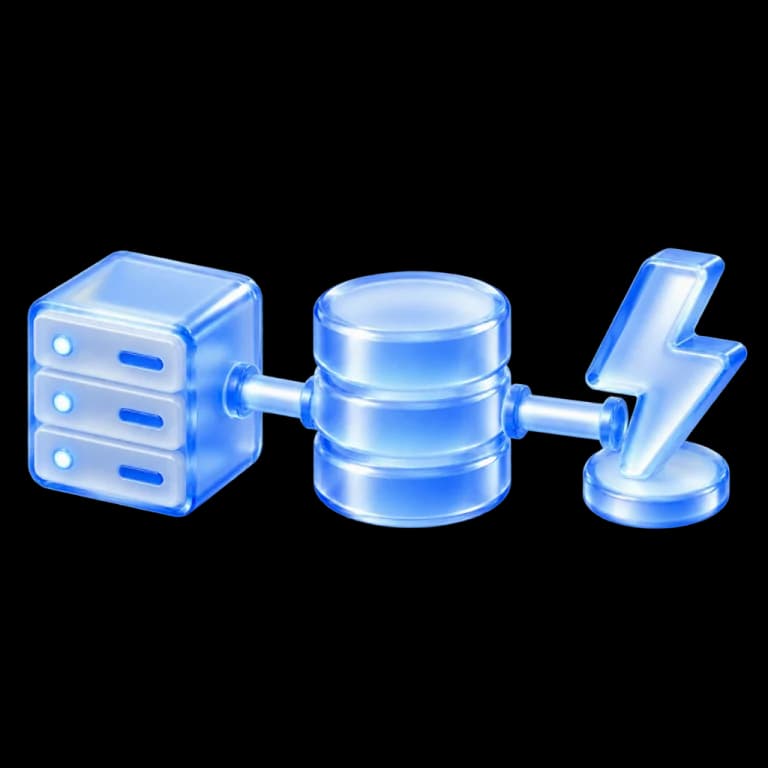
Bewusst unspektakulär, damit Abfragen schnell bleiben und jede Antwort ihre Belege behält.
- Ein Rust-Scanner führt 14 geplante Schritte aus: Feeds, Listen, Probes, RDAP, DNS und Klassifizierung
- Postgres speichert jede Klassifizierung samt Belegkette
- Eine speicherabgebildete Datenbank, die einmal täglich atomar ausgetauscht wird, liefert Lesezugriffe unter einer Millisekunde
In wenigen Minuten IPs prüfen
Erstellen Sie einen kostenlosen API-Schlüssel und erhalten Sie 1.500 Abfragen pro Tag mit allen Datenfeldern. Upgraden Sie erst, wenn Ihr Traffic wächst.
- 1.500 kostenlose Abfragen pro Tag
- Keine Kreditkarte
- Jedes Feld in jedem Tarif