 IP-Intelligence
Was ist ein VPN, und was verbirgt es vor Ihrer Website?
Was ein VPN ist, was es mit der IP-Adresse macht, die Ihre Website sieht, warum Betrüger darauf setzen und wie Sie VPN-Bestellungen im Shopify-Checkout bewerten.
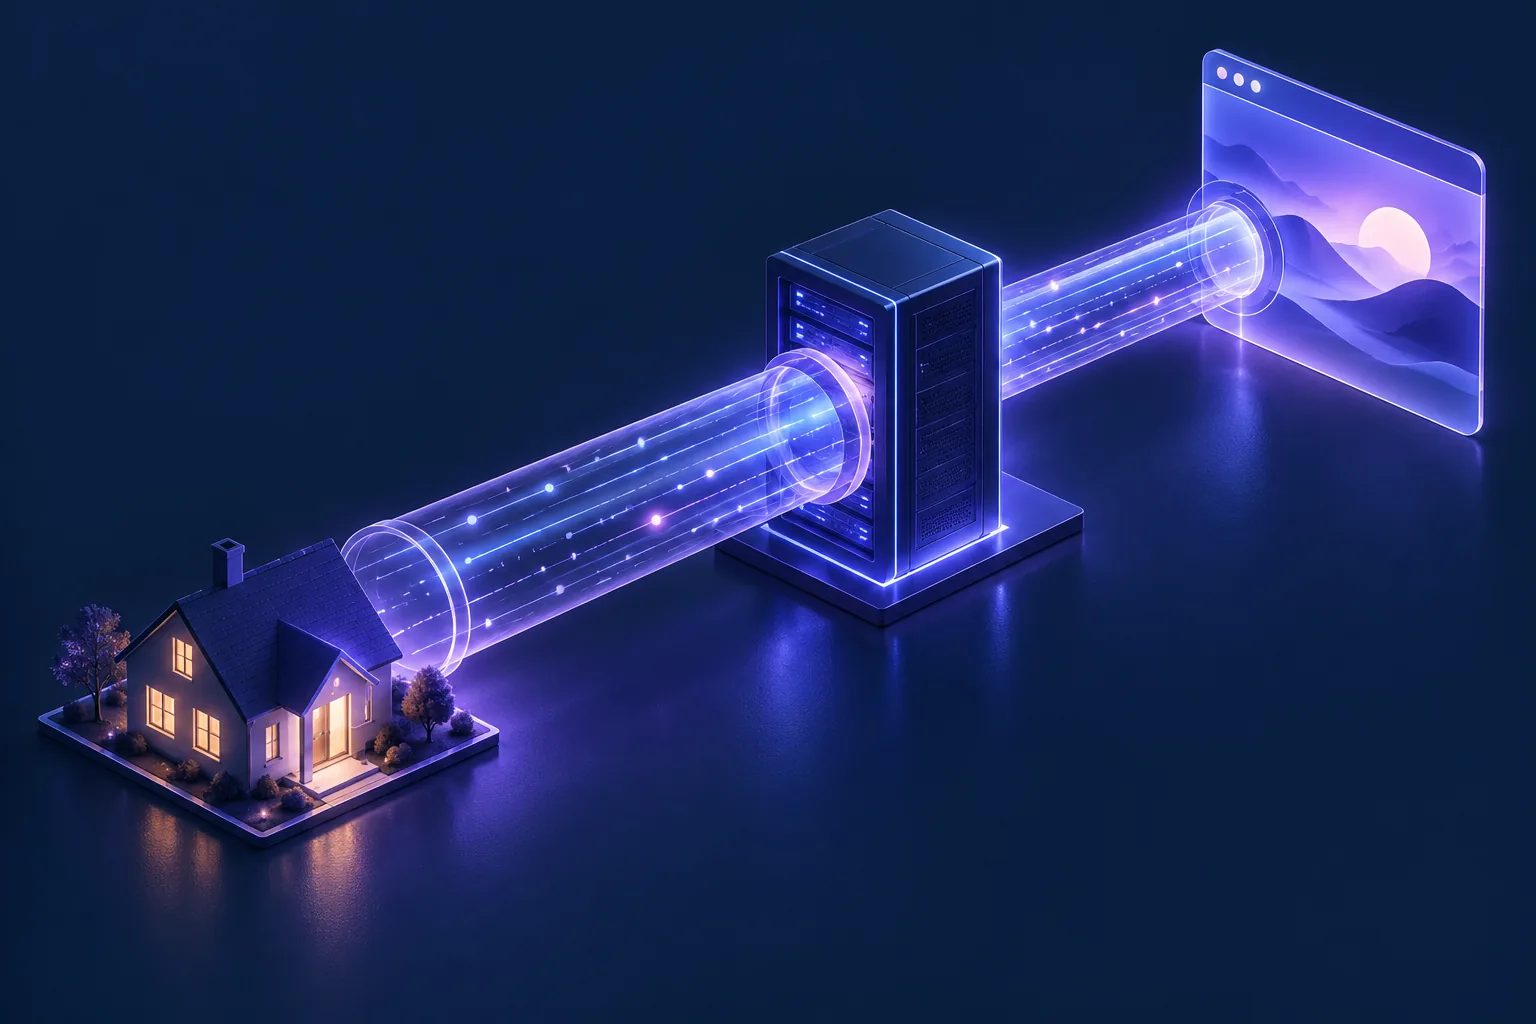
Fragen Sie eine Datenschützerin und einen Betrugsanalysten, was ein VPN ist, und Sie erhalten dieselbe technische Antwort mit entgegengesetzten Gefühlen. Beide haben recht: Derselbe Tunnel, der das Surfen einer Journalistin abschirmt, lässt eine Credential-Stuffing-Operation alle paar Minuten scheinbar aus einem anderen Land einloggen.
Wenn Sie eine Website, eine App oder einen Shop betreiben, können Sie sich nicht aussuchen, welche Art von VPN-Nutzer auftaucht. Sie können aber verstehen, was ein VPN an dem Traffic, den Sie erhalten, tatsächlich verändert, warum Angreifer auf diese Veränderung angewiesen sind und wie Sie so reagieren, dass Sie den Angreifer stoppen, ohne den datenschutzbewussten Kunden hinauszuwerfen. Dieser Beitrag behandelt alle drei Punkte und baut auf der übergeordneten Disziplin der IP-Intelligence auf.
Was ist ein VPN?
Ein VPN (virtuelles privates Netzwerk) baut einen verschlüsselten Tunnel zwischen dem Gerät eines Nutzers und einem VPN-Server eines Anbieters auf. Sobald der Tunnel steht, wird der gesamte Internet-Traffic des Geräts verschlüsselt, zu diesem Server transportiert und von dort ins offene Internet entlassen.
Aus diesem Aufbau folgen zwei Dinge:
- Auf Seiten des Nutzers können sein ISP, das WLAN im Café und alle anderen im lokalen Netz den Traffic nicht mehr lesen oder manipulieren. Sie sehen nur einen verschlüsselten Datenstrom zu einem einzigen Server.
- Auf Ihrer Seite, als Website, die den Besuch empfängt, sehen Sie die Verbindung vom VPN-Server eintreffen. Die IP-Adresse, die daraus abgeleitete Geolokalisierung, der Netzwerkbetreiber: All das beschreibt den Ausgang des Tunnels, nicht die Person.
Die Protokolle, die das Verpacken übernehmen (WireGuard, OpenVPN, IKEv2/IPsec), unterscheiden sich in Alter und Leistung, doch die Wirkung auf Ihren Traffic ist identisch: Die echte IP-Adresse des Nutzers wird durch eine VPN-IP-Adresse ersetzt.
Was ein VPN verändert und was nicht
Ein verbreitetes Missverständnis, in beide Richtungen, ist, dass ein VPN einen Besucher unsichtbar macht. Das tut es nicht. Es tauscht eine Reihe beobachtbarer Fakten gegen eine andere aus:
| Was Ihre Website sieht | Ohne VPN | Mit VPN |
|---|---|---|
| IP-Adresse | Die echte, vom ISP vergebene IP des Nutzers | Die IP des VPN-Servers |
| Geolokalisierung | Ungefährer echter Standort des Nutzers | Standort des VPN-Servers, oft ein anderes Land |
| Netzwerkbetreiber (ASN) | Ein Endkunden-ISP oder Mobilfunkanbieter | Ein Hosting-Anbieter oder das Netzwerk eines bekannten VPN-Betreibers |
| Verbindungstyp | Breitband oder Mobilfunk | Fast immer Datacenter |
| Browser, Gerät, Cookies, Konto | Vollständig sichtbar | Vollständig sichtbar (ein VPN ändert nichts davon) |
Die letzte Zeile ist genauso wichtig wie die ersten vier. Ein VPN arbeitet ausschließlich auf der Netzwerkebene. Alles darüber (der Browser-Fingerprint, die Sitzung, das verwendete Konto, die belastete Karte) geht unverändert durch. Und die ausgetauschten Fakten sind nicht zufällig: VPN-Ausgänge bündeln sich auf identifizierbarer Infrastruktur, und genau das macht mehrschichtige VPN- und Proxy-Erkennung möglich.
Wer VPNs nutzt und warum es kompliziert ist
Viele Menschen surfen zumindest zeitweise über ein VPN, und die überwältigende Mehrheit tut nichts Unrechtes:
- Datenschutzbewusste Menschen, die nicht wollen, dass ihr ISP oder ein öffentliches WLAN ihr Surfverhalten protokolliert.
- Mitarbeitende im Homeoffice, deren Unternehmen den Traffic per Richtlinie über ein Firmen-VPN leitet. Sie können es oft nicht abschalten.
- Reisende und im Ausland Lebende, die von dort aus auf Dienste zugreifen.
- Nutzer in restriktiven Ländern, für die ein VPN die Grundvoraussetzung für Internetzugang ist.
Deshalb ist „einfach VPNs blockieren“ eine Maschine für False Positives, eine Falle, die wir ausführlich in anonymisierten Traffic erkennen, ohne echte Kunden zu blockieren behandelt haben.
Warum Angreifer auf VPNs setzen
Dieselbe Eigenschaft des IP-Austauschs ist für fast jeden Angriff im Internetmaßstab tragend, denn die günstigsten Kontrollen des Verteidigers (IP-Sperren, Geo-Regeln, Velocity-Limits) knüpfen alle an die Quelladresse an:
- Credential Stuffing und Account Takeover. Mit rotierenden VPN-Ausgängen kann ein Angreifer Millionen von Login-Versuchen so auf IPs verteilen, dass keine einzelne Adresse ein Rate-Limit auslöst. Die Mechanik beschreibt unser Leitfaden zu Account Takeover und Credential Stuffing.
- Zahlungsbetrug und Card Testing. Eine gestohlene Karte aus einem Land funktioniert besser, wenn die Bestellung scheinbar aus diesem Land kommt. Ein VPN bringt die IP-Geolokalisierung auf Wunsch mit der Rechnungsadresse in Einklang.
- Umgehung von Geo-Beschränkungen und Sanktionen. Inhaltslizenzen, regionale Preise, Compliance bei Glücksspiel und Finanzen: Alles wird über den IP-Standort durchgesetzt, alles wird durch einen Ausgang im richtigen Land umgangen.
- Missbrauch von Aktionen und Registrierungen. Aus „eine kostenlose Testphase pro Nutzer“ wird stillschweigend eine pro VPN-Ausgang.
- Aufklärung und Deckung für Angriffe. Scanner, Scraper und Einbruchsversuche laufen über VPNs, damit das Blockieren der beobachteten IP nichts verbrennt, woran dem Angreifer etwas liegt.
Das Muster, das Sie verinnerlichen sollten: Ein VPN ist nicht der Angriff; es ist der Nachschubweg des Angriffs. Deshalb lohnt sich die Erkennung, und deshalb sollte das Erkennungsergebnis in eine Entscheidung einfließen, statt sie allein auszulösen.
Können Websites erkennen, wann ein Besucher ein VPN nutzt?
Meistens ja, und zwar ohne in den Tunnel hineinzusehen. Der Ausgangsserver verrät sich selbst: Er steht womöglich auf der veröffentlichten Serverliste eines Anbieters, er liegt meist in einem Datacenter-IP-Bereich, von dem aus echte Käufer selten surfen, und er antwortet beim Probing auf Handshakes von VPN-Protokollen. Jede dieser Prüfungen übersieht für sich allein etwas. Alle Ebenen und ihre blinden Flecken gehen wir in wie VPN- und Proxy-Erkennung funktioniert, Signal für Signal durch. Proxys sind eine eigene Familie mit eigenen Merkmalen, dargestellt im Leitfaden zu Proxy-Typen und wie schwer jeder zu fassen ist.
Was tun, wenn Sie ein VPN erkennen?
Die Erkennung ist die leichte Hälfte. Bei der Entscheidung stoppen Unternehmen entweder Betrug oder beginnen, Kunden zu verlieren:
- Behandeln Sie
is_vpnals Gewicht, nicht als Urteil. VPN-Nutzung allein ist ein schwacher Beleg (denken Sie an die Mitarbeiterin im Homeoffice). VPN-Nutzung plus eine Datacenter-ASN plus aktuelle Missbrauchseinträge plus eine Abweichung zwischen IP- und Rechnungsland ist eine ganz andere Geschichte. - Reagieren Sie mit Reibung, nicht mit Mauern. Zusätzliche Verifizierung wie eine E-Mail-Bestätigung, ein OTP oder eine Prüfsperre kostet einen legitimen VPN-Nutzer Sekunden und einen automatisierten Angriff seine Wirtschaftlichkeit.
- Reservieren Sie harte Sperren für gehäufte Belege und legen Sie die Schwelle pro Aktion fest: Ein Blogbesuch über ein VPN braucht gar keine Reaktion; eine Erstbestellung über 900 $ vielleicht schon. Unser Leitfaden zur Wahl eines Schwellenwerts für den IP-Fraud-Score beschreibt das Framework pro Aktion.
Was eine VPN-Abfrage für einen echten Mullvad-Server liefert
Eine einzige GeoIPHub-Abfrage liefert das VPN-Urteil, den Netzwerkkontext und die Belege dahinter, schnell genug für jede Anfrage:
curl "https://api.geoiphub.com/v1/lookup/185.213.155.73" \
  -H "x-api-key: YOUR_API_KEY"
185.213.155.73 ist ein WireGuard-Server auf Mullvads veröffentlichter Relay-Liste. Gekürzte echte Antwort (Abfrage vom 14. Oktober 2026):
{
  "ip": "185.213.155.73",
  "asn": {
    "asn": 39351,
    "org": "ESAB-AS - 31173 Services AB",
    "asn_type": "hosting",
    "connection_type": "datacenter"
  },
  "geo": {
    "country_code": "DE",
    "region": "Hesse",
    "city": "Frankfurt am Main (Innenstadt I)"
  },
  "detection": {
    "is_vpn": true,
    "is_proxy": false,
    "is_tor": false,
    "is_hosting": true,
    "vpn_provider": "Mullvad",
    "vpn_confidence": 95
  },
  "threat": { "threat_types": ["vpn"] },
  "scoring": {
    "fraud_score": 100,
    "recommended_action": "block",
    "detection_methods": [
      "known_vpn_server",
      "wireguard_open",
      "datacenter_with_vpn_proxy",
      "no_ptr_datacenter"
    ]
  }
}
Das Urteil kommt mit seinen Belegen: ein Treffer auf einer Serverliste oder in einem bekannten Netzwerk (known_vpn_server), die Liste des Anbieters, die den Server als WireGuard ausweist (wireguard_open), und Hosting-Infrastruktur. Hier stammt der Treffer aus Mullvads eigener Serverliste, weshalb vpn_provider Mullvad mit einer Konfidenz von 95 nennt.
Was jedes Element zu Ihrer Abwehr beiträgt:
detection.is_vpn,is_proxy,is_torbestimmen die Familie des Anonymisierers, und die Urteile von GeoIPHub stützen sich auf aktives Probing, das prüft, ob sich Infrastruktur tatsächlich wie ein VPN oder Proxy verhält, nicht allein auf Listeneinträge. Tor behandeln wir gesondert in Tor-Traffic anhand der IP erkennen.asn.connection_typeundasn.asnliefern den Kontext, der ein Firmen-VPN in einem Unternehmensnetz von einem rotierenden Ausgang auf Bulletproof-Hosting unterscheidet.threat.is_abusiveundthreat.threat_typeszeigen Ihnen, ob Threat-Feeds diesen Ausgang für mehr listen als dafür, ein VPN zu sein. Eine VPN-IP mit Missbrauchsbelegen ist ein ganz anderes Risiko als eine saubere.scoring.fraud_scoreverdichtet alles zu einer Zahl von 0 bis 100, mit einemrecommended_action-Bereich (allow,review,step_up,block) und den aufgeführtendetection_methods, damit Ihre Regeln erklärbar bleiben, wenn ein Kunde fragt, warum er geprüft wurde.
Teams binden das in Login-Endpunkte ein, um Credential Stuffing zu erkennen, in Registrierungsabläufe, um Missbrauch von Testphasen zu stoppen, und in WAF-/SIEM-Pipelines, um eingehenden Traffic vorab zu bewerten. Das umfassendere Playbook mit getestetem Code für sieben Abwehrmaßnahmen finden Sie in wie IP-Daten Credential Stuffing, Card Testing und andere Cyberkriminalität stoppen. Jedes Feld ist in jedem Tarif enthalten, auch im kostenlosen Tarif: 1.500 Anfragen pro Tag, keine Paywall für Felder.
VPN-Bestellungen im Shopify-Checkout erkennen
Im E-Commerce macht sich VPN-Erkennung in barer Münze bezahlt, denn ein Fehler kostet eine Rückbuchung und ein False Positive einen verlorenen Verkauf. Shopify-Shops haben einen sauberen Integrationspunkt, den die meisten Händler nie nutzen: Jede Bestellung speichert die IP-Adresse, von der aus sie aufgegeben wurde (das Feld browser_ip der Bestellung).
Das ermöglicht einen einfachen Ablauf, der das meiste abfängt:
- Auf den Webhook für erstellte Bestellungen hören. Die Nutzlast enthält die IP des Käufers zusammen mit Rechnungs- und Versanddaten.
- Die IP abfragen, mit einem einzigen Aufruf der GeoIPHub-API.
- Vergleichen und bewerten. Ist es ein VPN- oder Proxy-Ausgang? Eine Datacenter-Verbindung, die sich als Käufer ausgibt? Widerspricht das Land der IP dem Rechnungsland? Ist der Fraud Score erhöht?
- Vor dem Versand handeln, nicht danach. Markieren Sie die Bestellung, halten Sie sie zur manuellen Prüfung zurück oder verlangen Sie eine Zahlungsverifizierung. Saubere Bestellungen, die große Mehrheit, laufen unangetastet durch.
Eine VPN-Bestellung ist nicht automatisch eine betrügerische Bestellung; ein Reisender, der über das VPN im Hotel-WLAN einkauft, ist echter Umsatz. Aber ein VPN-Ausgang plus eine Abweichung zwischen IP- und Rechnungsland plus ein Erstkunde plus Expressversand ist die klassische Silhouette einer gestohlenen Karte, und sie vor dem Versand abzufangen ist den einen API-Aufruf pro Bestellung wert. Dieselbe IP-Ebene erkennt auch die neueste Bedrohung im Checkout, automatisierte Einkaufsagenten, die wir in Betrug durch KI-Shopping-Agenten im Checkout blockieren aufgeschlüsselt haben.
Den Ausgang erkennen, die Sitzung bewerten, auf die Pauschalsperre verzichten
Ein VPN ist ein verschlüsselter Tunnel, der die echte IP des Nutzers gegen die eines Servers austauscht. Es ist ein legitimes Datenschutzwerkzeug, das zugleich als Standarddeckung für Credential Stuffing, Zahlungsbetrug und Geo-Umgehung dient. Ihre Website kann nicht durch den Tunnel sehen, muss sie aber auch nicht: Die Ausgänge lassen sich über Anbieter-Infrastruktur, Netzwerkklassifizierung und aktives Probing erkennen. Erkennen Sie sie, bewerten Sie sie im Kontext, reagieren Sie mit Reibung statt mit Pauschalsperren, und das VPN ist kein blinder Fleck mehr, ohne dass es Sie je einen echten Kunden kostet.
Testen Sie jetzt beliebige IPs ohne Registrierung im kostenlosen IP-Lookup-Tool oder im VPN-Erkennungstest, oder holen Sie sich einen kostenlosen API-Schlüssel und binden Sie die VPN-Erkennung mithilfe der API-Dokumentation in Login, Registrierung oder Checkout ein.
Häufig gestellte Fragen
Was ist ein VPN, einfach erklärt?
Ein VPN (Virtual Private Network, virtuelles privates Netzwerk) ist ein verschlüsselter Tunnel zwischen dem Gerät eines Nutzers und einem VPN-Server. Der gesamte Traffic des Nutzers läuft durch diesen Tunnel und tritt vom VPN-Server aus ins Internet aus, sodass jede besuchte Website die IP-Adresse und den Standort des Servers sieht statt der echten des Nutzers.
Können Websites erkennen, dass ein Besucher ein VPN nutzt?
Ja, in den meisten Fällen. Eine Website kann nicht in den verschlüsselten Tunnel hineinsehen, aber sie kann den Ausgang erkennen: Kommerzielle VPN-Server laufen auf veröffentlichter Infrastruktur, liegen in Datacenter-IP-Bereichen und antworten auf Handshakes von VPN-Protokollen. IP-Intelligence-Dienste prüfen eine eingehende IP anhand dieser Signale und liefern ein Urteil wie is_vpn: true.
Ändert ein VPN Ihre IP-Adresse?
Ja. Solange das VPN verbunden ist, sieht jede besuchte Website die IP-Adresse des VPN-Servers und nicht die IP, die der ISP des Nutzers vergeben hat. Auch Standort und Netzwerkbetreiber, die eine Website aus dieser Adresse ableitet, beschreiben den Server. Deshalb kann ein VPN-Nutzer scheinbar in einem anderen Land sein.
Sollte ich jeglichen VPN-Traffic auf meiner Website blockieren?
In der Regel nicht. Ein nennenswerter Teil der Internetnutzer surft aus völlig legitimen Gründen der Privatsphäre oder des Arbeitsplatzes über ein VPN. Besser ist es, VPN-Nutzung als einen gewichteten Faktor in einem Risikoscore zu behandeln: VPN-Sitzungen mit geringem Risiko durchlassen, zusätzliche Verifizierung verlangen, wenn VPN-Nutzung mit anderen Risikosignalen zusammentrifft, und harte Sperren für gehäufte Belege reservieren.
Lässt sich VPN-Traffic bei Shopify-Bestellungen erkennen?
Ja. Shopify speichert die IP-Adresse, von der aus der Käufer die Bestellung aufgegeben hat (das Feld browser_ip der Bestellung). Sie können diese IP beim Auslösen des Bestell-Webhooks über eine VPN-Erkennungs-API abfragen und Bestellungen mit hohem Risiko vor dem Versand markieren oder zur Prüfung zurückhalten. Die Prüfung kostet einen API-Aufruf pro Bestellung.
Wie erkennt GeoIPHub VPN-IP-Adressen?
GeoIPHub kombiniert Infrastrukturdaten der Anbieter, ASN- und Hosting-Klassifizierung sowie aktives Probing von Protokollen, das prüft, ob sich ein Server tatsächlich wie ein VPN-Endpunkt verhält. Anschließend liefert es is_vpn zusammen mit is_proxy, is_tor, dem Verbindungstyp, Missbrauchsbelegen und einem Fraud Score von 0 bis 100, wobei die Erkennungsmethoden aufgeführt werden, damit Sie sehen, warum eine IP markiert wurde.
Das Team hinter der GeoIPHub-API
Verfasst vom GeoIPHub-Team, den Menschen, die die GeoIPHub-API für IP-Intelligence und ihren Scanner entwickeln. Entwürfe entstehen mit KI-Unterstützung und werden vom Team redigiert; API-Beispiele sind echte Abfragen gegen die Live-API, sofern nicht als illustrativ gekennzeichnet.


 Betrugsprävention
