Betrugsprävention
Fake-Registrierungen stoppen: Erkennung gefälschter Konten nach IP-Typ
Fake-Registrierungen nach IP-Typ stoppen: sieben Live-Abfragen vom 2. November 2026, die Aktion bei der Registrierung für jede davon und Velocity-Limits pro /24 und /64 für Ihren eigenen Code.

Okta Threat Intelligence beschrieb einen KI-Videodienst, dessen kostenlose Testphase eine Flut von Fake-Registrierungsversuchen anzog. In den Logs eines Kunden hieß es: „Zwischen dem 1. Juni 2026 und dem 1. Juli 2026 zeigen die Logs über 105.000 Brute-Force-Versuche, sich zu registrieren, von 251 verschiedenen IPs, die wahrscheinlich mit Bots in Verbindung stehen.“ Die Registrierungen „waren mit Proxy-Anbietern und VPNs verknüpft“. Nach der Rechnung von GeoIPHub mit Oktas Zahlen sind das etwa 418 Versuche pro Adresse im Monat oder etwa 14 pro Tag, ein Limit von wenigen Registrierungen pro IP und Stunde greift also womöglich nie.
Das Schwierige ist, dass Fake-Registrierungen und echte Kunden dieselben Netze teilen. Auch echte Menschen nutzen VPNs und Cloud-Desktops, und die Adressen, die echte Menschen teilen, etwa iCloud Private Relay, Mobilfunkanbieter und Carrier-Grade NAT, sehen von Natur aus stark ausgelastet aus. Eine Regel, die nur sperrt, lässt entweder den Pool herein oder sperrt Kunden aus.
Im Folgenden: sieben Adressen, von denen eine Registrierung kommen kann, was die IP-Lookup-API von GeoIPHub am 2. November 2026 für jede zurückgab und was wir im Formular tun würden, warum geteilte Adressen nie allein aufgrund des Scores abgelehnt werden dürfen, Velocity-Limits mit getestetem Code und was die IP nicht sehen kann.
Was die Erkennung gefälschter Konten bei der Registrierung prüft, und das eine Signal, das Sie immer haben
Die Erkennung gefälschter Konten bewertet jede neue Registrierung anhand von Netz, Velocity, E-Mail, Telefon, Gerät und Verhalten. In dem Moment, in dem das Formular abgeschickt wird, ist die IP das einzige dieser Merkmale, das Ihr Server immer hat, ohne den Nutzer um irgendetwas zu bitten, und deshalb ist ein IP-Fraud-Score die übliche erste Prüfung.
OWASP bezeichnet den Angriff als OAT-019 Account Creation: „Massenhafte Erstellung von Konten, und manchmal das Befüllen von Profilen, über die Registrierungsprozesse der Anwendung.“ Die Erstellung von Fake-Konten ist selten das Ziel; sie ist die Vorbereitung für Promo- und Referral-Farming, für einen Betreiber hinter vielen Konten, der eine Sperre umgeht, oder für Credential-Stuffing-Durchläufe.
Registrierungsbetrug ist so verbreitet, dass Sie damit planen sollten. Oktas Customer Identity Trends Report 2025, der auf seiner Auth0-Plattform basiert, sagt: „2024 wurden auf der gesamten Auth0-Plattform durchschnittlich 46 % aller Registrierungsversuche als Signup-Angriffe identifiziert.“ Stripe formulierte bei der Ankündigung der Sessions 2026 am 29. April 2026 die Zahl für sein eigenes Netzwerk so: „Bei allen KI-Diensten, die auf Stripe laufen, stammt jeder sechste Registrierungsversuch von einem böswilligen Akteur.“
Hier sehen Sie, was jede Schicht braucht und welche davon eine IP-Abfrage beantworten kann:
| Schicht | Beispiele | Sieht eine IP-Abfrage das? |
|---|---|---|
| Netz | Tor-Exit-Node, VPN-Server, Cloud-Server, Relay, Mobilfunkanbieter | Ja |
| Velocity | Registrierungen pro Adresse, Präfix oder Netz innerhalb einer Stunde oder eines Tages | Nur die Schlüssel; das Zählen übernimmt Ihr Code |
| Wegwerf-Domains, Plus-Adressen und Punkt-Varianten | Nein | |
| Telefon | VoIP-Nummern, recycelte Nummern | Nein |
| Gerät | Browser- und Hardwaremerkmale, die sich über Konten hinweg wiederholen | Nein; siehe Device Fingerprinting |
| Verhalten | Ausfüllgeschwindigkeit, Kopieren und Einfügen, Mausbewegung | Nein |
Die Gerätezeile ist ein anderes Werkzeug; unser Vergleich von Device Fingerprinting und IP-Daten zeigt, wie sich beide kombinieren lassen.
Sieben Registrierungs-IPs, sieben Entscheidungen: was GeoIPHub am 2. November 2026 zurückgab
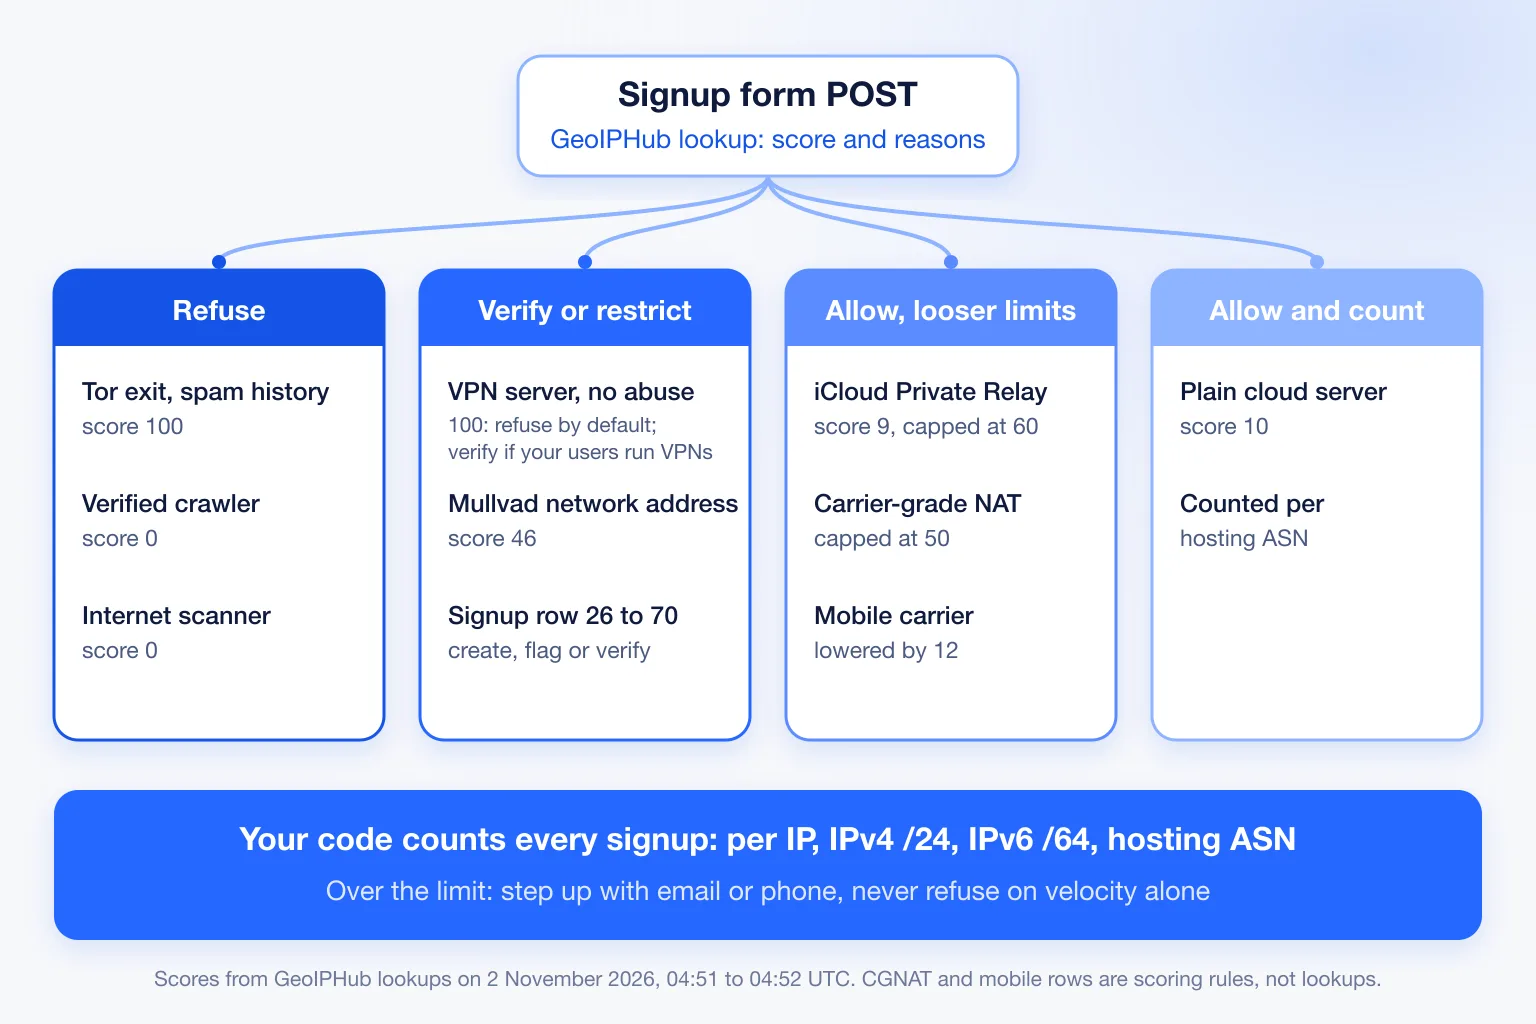
GeoIPHub hat am 2. November 2026 zwischen 04:51 und 04:52 UTC sieben Adressen abgefragt, von denen eine Registrierung kommen kann. Hier sind der Score, die Gründe und was wir im Formular tun würden, anhand der Registrierungszeile der Ausgangsschwellenwerte für den Fraud-Score von GeoIPHub. Die letzten beiden Zeilen sind Regeln aus unserer Scoring-Konfiguration, keine Abfragen.
| Adresse | Was es ist | Score, Aktion | detection_methods | Bei der Registrierung |
|---|---|---|---|---|
| 185.220.101.1 | Tor-Exit-Node, auch auf zen.spamhaus.org | 100, block | tor_exit, datacenter_blocklisted, no_ptr_datacenter, known_spammer | Ablehnen |
| 185.213.155.73 | VPN-Server; vpn_provider nennt Mullvad | 100, block | known_vpn_server, wireguard_open, datacenter_with_vpn_proxy, no_ptr_datacenter | Standardmäßig ablehnen; stattdessen verifizieren, wenn Ihre Nutzer VPNs verwenden und kein Missbrauchsgrund ausgelöst hat |
| 45.83.220.7 | Adresse im Mullvad-VPN-Netz, vpn_provider "Mullvad (31173 Services)" | 46, review | known_vpn_server, datacenter_ip | Anlegen, einschränken, markieren |
| 45.33.32.156 | scanme.nmap.org, ein Linode-Cloud-Server | 10, allow | datacenter_ip | Zulassen; pro Hosting-Netz zählen |
| 104.28.46.99 | Egress von iCloud Private Relay | 9, allow | relay_ip | Zulassen; lockerere Velocity-Limits |
| 66.249.66.1 | Verifizierter Googlebot (crawler.operator Google) | 0, allow | datacenter_ip, verified_crawler | Kein Konto: Ein Crawler registriert sich nicht |
| 162.142.125.10 | Censys-Internet-Scanner (is_scanner true) | 0, allow | Keine Gründe zurückgegeben | Kein Konto |
| Jede CGNAT-Adresse | Regel aus unserer Scoring-Konfiguration, keine Abfrage | Gedeckelt bei 50 | Die Deckelung entfällt nur bei eigenen VPN-, Proxy-, Tor-, Protokoll-, Botnet- oder Missbrauchsnachweisen der Adresse | Nie aufgrund des Scores ablehnen |
| Jede Mobilfunkadresse | Regel aus unserer Scoring-Konfiguration, keine Abfrage | Um 12 gesenkt | mobile_carrier, wenn keine Bedrohungsnachweise vorliegen | Nie aufgrund des Scores ablehnen |
Die beiden 100er sehen gleich aus und sind es nicht. Der Tor-Exit-Node hat eine Spam-Historie; der VPN-Server trägt nur Anonymitätsgründe, ganz ohne Missbrauchsnachweis. Dieser Unterschied entscheidet, ob eine VPN-Registrierung abgelehnt oder verifiziert wird.
Die API selbst sperrt per recommended_action erst oberhalb von 75. Die Ausgangsschwellenwerte von GeoIPHub für Registrierungen sperren ab 71, und keine Zeile vom 2. November 2026 lag zwischen den beiden Grenzen.
Für Breitbandanschlüsse in Privathaushalten gibt es keine Zeile, denn wir veröffentlichen keine Haushaltsadressen. Das Scoring von GeoIPHub gewährt einem Privatanschluss seinen Abschlag nur, wenn die Adresse einen Reverse-DNS-Namen mit typischem Privatkundenmuster hat; ein Privatanschluss ohne einen solchen Namen erhält also keinen Privatkunden-Abschlag, und jeder Bedrohungsgrund zählt voll.
Lesen Sie die Gründe, nicht die Zahl: eine Registrierung von Anfang bis Ende verfolgt
Der Score sagt, wie riskant eine Adresse ist; scoring.detection_methods sagt, warum, und dieses Warum entscheidet zwischen Einschränken, Verifizieren und Ablehnen. Hier ist die gekürzte Antwort für 45.83.220.7, abgefragt am 2. November 2026 um 04:51:58 UTC:
{
  "ip": "45.83.220.7",
  "asn": {
    "asn": 39351,
    "org": "ESAB-AS - 31173 Services AB",
    "connection_type": "datacenter"
  },
  "detection": {
    "is_vpn": true,
    "is_hosting": true,
    "is_relay": false,
    "is_mobile": false,
    "vpn_provider": "Mullvad (31173 Services)"
  },
  "threat": { "is_cgnat": false },
  "scoring": {
    "fraud_score": 46,
    "recommended_action": "review",
    "detection_methods": ["known_vpn_server", "datacenter_ip"]
  }
}
Zwei Gründe haben ausgelöst. known_vpn_server addiert 36 (40 Punkte bei einer Konfidenz von 0,9) und datacenter_ip addiert 10 (20 bei 0,5), der Score beträgt also 46. Damit landet er im Band von 26 bis 50 der Ausgangsschwellenwerte von GeoIPHub für Registrierungen: anlegen und markieren. Wir würden das Konto in einem eingeschränkten Zustand anlegen, ohne Testguthaben oder Bonus, bis die E-Mail bestätigt ist. Weil detection.is_hosting true ist, zählt die Registrierung im Velocity-Check unten außerdem gegen AS39351. Beim ersten wertrelevanten Ereignis, etwa dem Start einer Testphase oder der Vergabe von Guthaben, fragen Sie die IP erneut ab.
Der Mullvad-Server unter 185.213.155.73 erhielt 100, block, und jeder seiner vier Gründe betrifft Anonymität, nicht Missbrauch. Standardmäßig lehnen Sie ihn bei der Registrierung ab. Produkte, deren echte Nutzer VPNs verwenden, können Regeln auf Gründe schreiben und eine 100 wie diese, mit Anonymitätsgründen und ohne Missbrauchsgrund, stattdessen an eine E-Mail- oder Telefonverifizierung schicken. Ein VPN allein ist eine Entscheidung für Privatsphäre, und die Menschen, die es schützt, sind oft genau die, die fälschlich markiert werden. Ein Tor-Exit-Node mit Spam-Historie bleibt in jedem Fall abgelehnt.
Ein Score von 0 ist kein Freifahrtschein: Crawler und Scanner in Ihrem Registrierungsformular
Die beiden freundlichsten Ergebnisse in den Abfragen von GeoIPHub vom 2. November 2026, der verifizierte Googlebot unter 66.249.66.1 und der Censys-Scanner unter 162.142.125.10, erhielten beide 0, allow, und genau diese beiden sollten nie ein Konto anlegen. Das hat uns mehr überrascht als jede 100.
Der Grund verified_crawler von GeoIPHub zieht 28,5 ab, ein verifizierter Crawler landet also am unteren Ende der Skala. Fürs Crawlen ist das richtig, für einen Formular-POST falsch. Wenn threat.crawler.verified bei einer Registrierungsanfrage true ist, legen Sie das Konto nicht an. Lesen Sie dafür crawler.verified und crawler.operator, nie crawler.name.
threat.is_scanner fließt überhaupt nicht in den Score ein: Die Censys-Adresse lieferte keine Gründe. Prüfen Sie das Flag direkt und lehnen Sie die Registrierung ab, wenn es true ist.
Lehnen Sie eine geteilte Adresse nie allein aufgrund des Scores ab: Relays, CGNAT und Mobilfunk
Ein Egress von iCloud Private Relay, eine Carrier-Grade-NAT-Adresse oder ein Mobilfunk-Gateway kann viele echte Menschen tragen. Das Scoring von GeoIPHub deckelt Relay-Adressen bei 60 und CGNAT-Adressen bei 50, sofern die Adresse keine eigenen Bedrohungsnachweise trägt, und gewährt sauberen Mobilfunkadressen einen Abschlag, während eine Mobilfunkadresse mit Bedrohungsnachweisen stattdessen einen Aufschlag erhält. Ihre Regeln sollten diese Adressen aus dem Block-Band heraushalten, sofern sie keine eigenen Nachweise tragen.
Im Scoring von GeoIPHub addiert relay_ip 8,5, und es gibt keinen Relay-Abschlag, daher erhielt unser Relay-Beispiel 9. Die CGNAT-Deckelung entfällt nur bei eigenen VPN-, Proxy-, Tor-, Protokoll-, Botnet- oder Missbrauchsnachweisen der Adresse. Mobilfunkadressen erhalten mobile_carrier, was den Score um 12 senkt, wenn keine Bedrohungsnachweise vorliegen.
Nichts davon bedeutet „vertrauen“. Es bedeutet, dass die IP allein den einen böswilligen Akteur nicht von den vielen Kunden hinter derselben Adresse trennen kann. Fordern Sie diese Registrierungen also heraus, lehnen Sie sie nie aufgrund des Scores ab und geben Sie ihnen das Zehnfache der üblichen Velocity-Limits. Speziell für Private Relay lautet die Empfehlung, sie durchzulassen und die Sitzung zu bewerten, und zwar danach, was das Konto als Nächstes tut.
Zählen Sie Registrierungen pro IP, /24, IPv6-/64 und Hosting-Netz in Ihrem eigenen Code
Die API von GeoIPHub bewertet eine Adresse; sie zählt nicht, wie viele Konten diese Adresse, ihr /24, ihr /64 oder ihr Netz in den letzten 24 Stunden angelegt hat. Dieser Zähler lebt in Ihrem Code, und die Abfrage sagt Ihnen, welche Schlüssel Sie verwenden sollten: asn.asn, detection.is_hosting, detection.is_relay, detection.is_mobile, asn.connection_type und threat.is_cgnat.
Im KI-Video-Fall von Okta lagen die Fake-Registrierungsversuche im Schnitt bei etwa 14 pro Adresse und Tag, verteilt auf 251 Adressen. Ein Zähler pro IP allein schlägt dabei womöglich nie an. Genau für diesen Fall gibt es die Zähler pro Präfix und Netz.
Das sind Ausgangswerte, die wir gewählt haben, keine Branchen-Benchmarks; justieren Sie sie anhand Ihrer eigenen Registrierungen nach.
| Schlüssel | Zeitfenster | Ausgangslimit | Hinweise |
|---|---|---|---|
| Exakte IPv4-Adresse | 1 Stunde | 3 | |
| IPv4-/24 | 1 Stunde | 10 | Erwischt einen Pool, der innerhalb eines Blocks rotiert |
| IPv6-/64 | 1 Stunde | 3 | Behandeln Sie ein /64 wie eine IPv4-Adresse; erweitern Sie auf /56 oder /48, wenn immer neue /64 aus einer Zuteilung eintreffen |
| ASN, nur Hosting (detection.is_hosting true) | 24 Stunden | 20 | Echte Kunden registrieren sich selten von einem Cloud-Server aus |
| Geteilte Adressen (Relay, CGNAT oder Mobilfunk) | Gleiche Zeitfenster | Das Zehnfache der IP- und Präfix-Limits | Nie allein wegen Velocity sperren |
Über dem Limit heißt zusätzliche Verifizierung (E-Mail- oder Telefonverifizierung oder ein CAPTCHA) oder eingeschränkte Kontoerstellung, nicht Ablehnung. Zählen Sie unter IPv6 das Präfix, nie die vollständige Adresse, sonst wird ein einzelner Akteur zu Tausenden „verschiedener“ Registrierungen. Privathaushalte erhalten häufig ein /56 oder /48, deshalb erweitert die Tabelle den Bereich; unser Leitfaden, wie Sie IPv6 pro Präfix per Rate-Limit begrenzen, behandelt die Zuteilungsgrößen.
Der folgende Code läuft unter Node 18 oder neuer ohne Abhängigkeiten. Er erwartet die Client-Adresse so, wie Node sie meldet, einschließlich IPv4-gemappter Formen wie ::ffff:192.0.2.1, nachdem Sie sie aus Ihrer vertrauenswürdigen Proxy-Kette übernommen haben. Er verwendet feste Zeitfenster, eine Vereinfachung gegenüber einem gleitenden Fenster.
// Signup velocity keys: exact IP, IPv4 /24, IPv6 /64, and ASN for hosting.
// Starting limits, not benchmarks. Tune them on your own signups.
import { isIPv4, isIPv6 } from "node:net";

const HOUR = 3600e3, DAY = 24 * HOUR;
const LIMITS = {
  ip:    { window: HOUR, max: 3 },  // one IPv4 address, or one IPv6 /64
  v4_24: { window: HOUR, max: 10 },
  asn:   { window: DAY,  max: 20 }, // hosting networks only
};
const SHARED_FACTOR = 10;           // relay, CGNAT and mobile egress

function expandIPv6(addr) {
  const [head, tail = ""] = addr.toLowerCase().split("::");
  const h = head ? head.split(":") : [];
  const t = tail ? tail.split(":") : [];
  const fill = addr.includes("::") ? 8 - h.length - t.length : 0;
  return [...h, ...Array(fill).fill("0"), ...t].map((g) => g.padStart(4, "0"));
}

export function velocityKeys(ip, lookup) {
  const keys = [];
  const m = ip.match(/^(?:::|(?:0{1,4}:){5})ffff:(\d+\.\d+\.\d+\.\d+)$/i);
  const v4 = m && isIPv4(m[1]) ? m[1] : ip;
  if (isIPv4(v4)) {
    keys.push(["ip", v4], ["v4_24", v4.split(".").slice(0, 3).join(".") + ".0/24"]);
  } else if (isIPv6(ip)) {
    keys.push(["ip", expandIPv6(ip).slice(0, 4).join(":") + "::/64"]);
  }
  const asn = lookup?.asn;
  if (lookup?.detection?.is_hosting && asn?.asn) keys.push(["asn", `AS${asn.asn}`]);
  return keys;
}

const counters = new Map(); // in-memory and unbounded; for a demo only; use Redis INCR + EXPIRE in production

export function checkVelocity(ip, lookup, now = Date.now()) {
  const shared = Boolean(
    lookup?.detection?.is_relay || lookup?.threat?.is_cgnat ||
    lookup?.detection?.is_mobile || lookup?.asn?.connection_type === "mobile");
  const hits = [];
  for (const [level, value] of velocityKeys(ip, lookup)) {
    const { window, max } = LIMITS[level];
    const limit = shared && level !== "asn" ? max * SHARED_FACTOR : max;
    const key = `${level}:${value}:${Math.floor(now / window)}`;
    const count = (counters.get(key) ?? 0) + 1;
    counters.set(key, count);
    if (count > limit) hits.push({ level, value, count, limit });
  }
  return { overLimit: hits.length > 0, hits }; // over the limit: step up, don't block
}
Wir haben am 2. November 2026 unter Node 24.20.0 16 Unit-Tests gegen genau diesen Code laufen lassen, mit Dokumentations- und privaten Adressbereichen sowie der Adresse von scanme.nmap.org aus der Tabelle, ohne Abfragen. Alle 16 waren erfolgreich: IPv4-gemappte Formen wie ::ffff:45.33.32.156 wurden als IPv4 geschlüsselt, Rotation innerhalb eines /64 schlug bei der 4. Registrierung an, 11 Adressen innerhalb eines /24 lösten nur den /24-Schlüssel aus, und 30 Registrierungen von einem Relay-Egress kamen durch, während die 31. markiert wurde. Eine fehlgeschlagene Abfrage (null) erzeugt trotzdem die IP- und Präfix-Schlüssel, der Zähler funktioniert also weiter, wenn die API nicht antwortet.
Wo die IP-Schicht blind wird
Eine IP-Abfrage sieht kein Fake-Konto, das sich über einen gemieteten Privatanschluss oder ein echtes Telefon registriert, und sie sieht nie die E-Mail, das Gerät oder wie das Formular ausgefüllt wurde.
Residential Proxys sind die deutlichste Lücke. GeoIPHub markiert Proxys, die wir auf Privatkunden- und Mobilfunkanschlüssen beobachtet haben, einschließlich Adressen, die eine Drittanbieterliste als weiterleitend meldet, aber wir haben keine eigene Erkennung von Residential Proxys, und ein sauberer Privatanschluss kann durchkommen. Klickfarmen und Gerätefarmen, die mit echten SIM-Karten arbeiten, sehen aus wie Mobilfunkkunden, und unser Scoring behandelt Mobilfunkkunden bewusst nachsichtig.
GeoIPHub bewertet die IP; es prüft keine E-Mail-Adressen oder Telefonnummern. Kombinieren Sie die IP-Prüfung mit Ihren eigenen E-Mail-Prüfungen (Wegwerf-Domains, Normalisierung von Plus-Adressen und Punkten), Telefonverifizierung, Gerätesignalen und dem Clustern von Konten, die Schlüssel teilen, nach der Registrierung.
Der eingeschränkte Zustand macht das mittlere Band günstig im Betrieb. Legen Sie das Konto an, halten Sie das Guthaben zurück und geben Sie es nach der Verifizierung oder der ersten echten Aktion frei. Ein Fake-Konto, das sich nie verifiziert, kostet Sie eine Datenbankzeile, keine Testphase.
So stoppen Sie Fake-Registrierungen, bevor das Konto existiert
Die gesamte Prüfung besteht aus einer Abfrage und einer Velocity-Zählung zwischen „Absenden“ und „Anlegen“, in dieser Reihenfolge:
- Übernehmen Sie die Client-IP aus Ihrer vertrauenswürdigen Proxy-Kette, nicht aus einem rohen
X-Forwarded-For-Header, den der Client beliebig setzen kann. - Fragen Sie die IP ab.
- Lehnen Sie Tor-Exit-Nodes, verifizierte Crawler und Scanner ab. Lehnen Sie einen VPN-Server mit 100 standardmäßig ab oder schicken Sie ihn in die Verifizierung, wenn Ihre Nutzer VPNs verwenden und kein Missbrauchsgrund ausgelöst hat. Lehnen Sie Relay-, CGNAT- oder Mobilfunkadressen nie aufgrund des Scores ab. Wenden Sie auf alles andere die Ausgangsschwellenwerte von GeoIPHub für Registrierungen an.
- Führen Sie den Velocity-Check aus und verlangen Sie bei einem Treffer eine zusätzliche Verifizierung.
- Wenn die Abfrage fehlschlägt, greifen Sie auf den Velocity-Check und die E-Mail-Bestätigung zurück; lehnen Sie nicht ab.
- Speichern Sie Score, Gründe und Abfragezeitpunkt beim Konto und fragen Sie die IP beim ersten wertrelevanten Ereignis erneut ab (Start der Testphase, Vergabe von Guthaben, erste Auszahlung).
Unsere getestete Integration in Node und Python zeigt die Schritte 2 und 3 als funktionierenden Code. Der kostenlose Tarif von GeoIPHub umfasst 1.500 Abfragen pro Tag mit allen Feldern.
Fügen Sie die letzten zehn IPs aus Ihrem Registrierungs-Log in den IP-Fraud-Score-Checker ein und ordnen Sie sie den Zeilen der Tabelle zu. Der Score sagt Ihnen, was jede Adresse ist; der Zähler sagt Ihnen, wie viele Konten sie angelegt hat.
Häufig gestellte Fragen
Wie stoppe ich Fake-Registrierungen, ohne echte Nutzer zu sperren?
Fragen Sie die IP jeder Registrierung mit der API von GeoIPHub ab, bevor Sie das Konto anlegen. Lehnen Sie Tor-Exit-Nodes und die höchsten Scores ab, verifizieren Sie den mittleren Bereich per E-Mail oder Telefon und lassen Sie geteilte Adressen wie iCloud Private Relay, Carrier-Grade NAT und Mobilfunk-Gateways mit lockereren Velocity-Limits durch, denn hinter einer solchen Adresse können viele echte Kunden stehen.
Wie verbreitet ist Registrierungsbetrug?
Auf der Auth0-Plattform von Okta wurden 2024 durchschnittlich 46 % der Registrierungsversuche als Signup-Angriffe identifiziert. Stripe sagte im April 2026, dass bei KI-Diensten in seinem Netzwerk jeder sechste Registrierungsversuch von einem böswilligen Akteur stammt. Beides sind Herstellerzahlen von den eigenen Plattformen.
Kann eine IP-Adresse allein gefälschte Konten erkennen?
Nein. Eine IP-Abfrage zeigt, aus welcher Art von Netz die Registrierung kam und warum sie so bewertet wurde, aber sie sieht weder die E-Mail noch die Telefonnummer, das Gerät oder ein Fake-Konto, das sich über einen gemieteten Privatanschluss registriert. Nutzen Sie sie als erste Schicht und kombinieren Sie sie mit E-Mail-, Telefon- und Geräteprüfungen.
Prüft GeoIPHub E-Mail-Adressen?
Nein. Die API von GeoIPHub bewertet ausschließlich die IP-Adresse. Prüfen Sie E-Mail und Telefon mit Ihren eigenen Werkzeugen und kombinieren Sie diese Ergebnisse mit dem Score und den Gründen von GeoIPHub.
Sollte sich ein VPN-Nutzer registrieren dürfen?
Oft ja. Ein VPN für sich genommen ist eine Entscheidung für Privatsphäre, Sie können VPN-Registrierungen also an eine E-Mail- oder Telefonverifizierung weiterleiten, statt sie abzulehnen, und harte Sperren für Tor-Exit-Nodes und Adressen mit Spam- oder Missbrauchshistorie reservieren.
Wie sollte ich Registrierungen unter IPv6 per Rate-Limit begrenzen?
Zählen Sie pro /64, nicht pro Adresse, denn ein einzelner Anschluss kann durch ein ganzes /64 rotieren. Erweitern Sie auf /56 oder /48, wenn immer neue /64 aus derselben Zuteilung eintreffen, und halten Sie die Limits bei Mobilfunkanbietern lockerer.
Das Team hinter der GeoIPHub-API
Verfasst vom GeoIPHub-Team, den Menschen, die die GeoIPHub-API für IP-Intelligence und ihren Scanner entwickeln. Entwürfe entstehen mit KI-Unterstützung und werden vom Team redigiert; API-Beispiele sind echte Abfragen gegen die Live-API, sofern nicht als illustrativ gekennzeichnet.