منع الاحتيال
كيف توقف التسجيلات الوهمية: كشف الحسابات الوهمية حسب نوع IP
أوقف التسجيلات الوهمية حسب نوع IP: سبعة استعلامات حية من 2 نوفمبر 2026، والإجراء المناسب لكل منها عند التسجيل، وحدود السرعة لكل /24 و/64 في شيفرتك.

وصف فريق Okta Threat Intelligence خدمة فيديو بالذكاء الاصطناعي اجتذبت تجربتها المجانية سيلاً من محاولات التسجيل الوهمية. ففي سجلات أحد العملاء: «بين 1 يونيو 2026 و1 يوليو 2026، تُظهر السجلات أكثر من 105,000 محاولة تسجيل بالقوة الغاشمة من 251 عنوان IP متمايزاً يُرجَّح ارتباطها ببوتات» (ترجمة لنص إنجليزي). وكانت التسجيلات «مرتبطة بمزوّدي بروكسي وشبكات VPN». وبحسب حساب GeoIPHub على أرقام Okta، فهذا نحو 418 محاولة لكل عنوان على مدى الشهر، أو نحو 14 في اليوم، لذا قد لا ينطلق أبداً حد من بضعة تسجيلات لكل IP في الساعة.
الصعوبة أن التسجيلات الوهمية والعملاء الحقيقيين يتشاركون الشبكات نفسها. فالناس الحقيقيون يستخدمون VPN وأجهزة سحابية مكتبية أيضاً، والعناوين التي يتشاركها الناس الحقيقيون، مثل iCloud Private Relay ومشغّلي الجوال وCGNAT، تبدو مزدحمة بطبيعتها. والقاعدة التي تحظر فقط ستُدخل المجموعة الوهمية أو ستُغلق الباب في وجه العملاء.
فيما يلي: سبعة عناوين قد يأتي منها تسجيل، وما أعاده استعلام IP في GeoIPHub لكل منها في 2 نوفمبر 2026 وما كنا سنفعله عند النموذج، ولماذا يجب ألا تُرفض العناوين المشتركة بالدرجة وحدها، وحدود السرعة مع شيفرة مختبَرة، وما لا يستطيع IP رؤيته.
ما الذي يفحصه كشف الحسابات الوهمية عند التسجيل، والإشارة الوحيدة التي تملكها دائماً
يقيّم كشف الحسابات الوهمية كل تسجيل جديد عبر الشبكة والسرعة والبريد والهاتف والجهاز والسلوك. وفي لحظة إرسال النموذج، يكون IP هو الوحيد من هذه الإشارات الذي يملكه خادمك دائماً دون أن يطلب شيئاً من المستخدم، ولهذا تُعدّ درجة احتيال IP الفحص الأول المعتاد.
تسمي OWASP هذا الهجوم OAT-019 Account Creation: «إنشاء حسابات بالجملة، وأحياناً تعبئة الملفات الشخصية، عبر عمليات التسجيل في التطبيق» (ترجمة لنص إنجليزي). نادراً ما يكون إنشاء الحسابات الوهمية هو الهدف؛ بل هو التمهيد لـاستغلال العروض والإحالات، أو لـمشغّل واحد خلف حسابات كثيرة يتحايل على حظر، أو لتهيئة عمليات حشو بيانات الاعتماد.
احتيال التسجيل شائع بما يكفي ليُخطَّط له. يقول تقرير اتجاهات هوية العملاء 2025 من Okta، المستمد من منصة Auth0: «في 2024، عُرّف ما متوسطه 46% من جميع محاولات التسجيل عبر منصة Auth0 على أنها هجمات تسجيل» (ترجمة لنص إنجليزي). وStripe، عند الإعلان عن Sessions 2026 في 29 أبريل 2026، صاغت رقم شبكتها هكذا: «عبر خدمات الذكاء الاصطناعي العاملة على Stripe، واحدة من كل ست محاولات تسجيل يقوم بها جهة سيئة» (ترجمة لنص إنجليزي).
إليك ما تحتاجه كل طبقة، وأيها يستطيع استعلام IP الإجابة عنه:
| الطبقة | أمثلة | هل يراها استعلام IP؟ |
|---|---|---|
| الشبكة | مخرج Tor، خادم VPN، خادم سحابي، مرحِّل، مشغّل جوال | نعم |
| السرعة | التسجيلات لكل عنوان أو بادئة أو شبكة في ساعة أو يوم | المفاتيح فقط؛ أما العد فهو شيفرتك |
| البريد | النطاقات المؤقتة، وصيغ عنوان plus ونقاط الاسم | لا |
| الهاتف | أرقام VoIP، والأرقام المعاد تدويرها | لا |
| الجهاز | سمات المتصفح والعتاد التي تتكرر عبر الحسابات | لا؛ راجع بصمة الجهاز |
| السلوك | سرعة تعبئة النموذج، والنسخ واللصق، وحركة الماوس | لا |
صف الجهاز أداة مختلفة؛ ومقارنتنا بين بصمة الجهاز وبيانات IP تغطي كيف يتكاملان.
سبعة عناوين تسجيل، وسبعة قرارات: ما أعاده GeoIPHub في 2 نوفمبر 2026
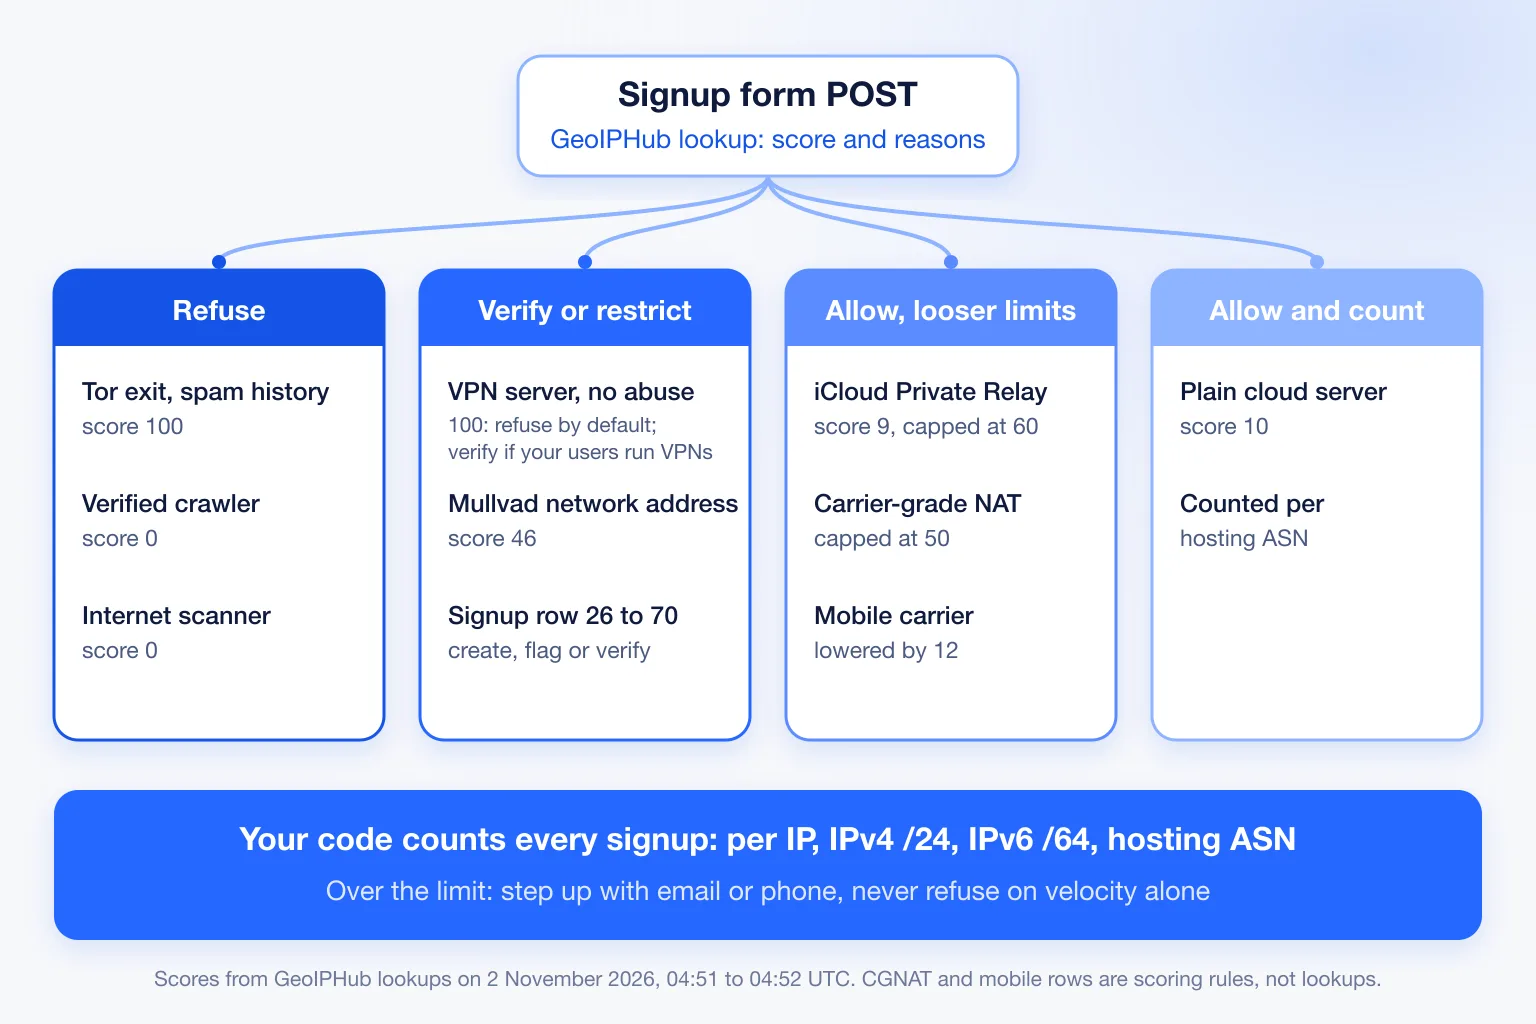
استعلم GeoIPHub عن سبعة عناوين قد يأتي منها تسجيل بين 04:51 و04:52 بالتوقيت العالمي UTC في 2 نوفمبر 2026. وفيما يلي الدرجة والأسباب وما كنا سنفعله عند النموذج، باستخدام صف التسجيل من عتبات درجة الاحتيال الابتدائية في GeoIPHub. والصفان الأخيران قاعدتان من إعدادات التقييم لدينا، لا استعلامان.
| العنوان | ما هو | الدرجة، الإجراء | detection_methods | عند التسجيل |
|---|---|---|---|---|
| 185.220.101.1 | مخرج Tor، وموجود أيضاً في zen.spamhaus.org | 100، block | tor_exit, datacenter_blocklisted, no_ptr_datacenter, known_spammer | ارفض |
| 185.213.155.73 | خادم VPN؛ وvpn_provider يسمّي Mullvad | 100، block | known_vpn_server, wireguard_open, datacenter_with_vpn_proxy, no_ptr_datacenter | ارفض افتراضياً؛ وتحقق بدلاً من ذلك إن كان مستخدموك يشغّلون VPN ولم ينطلق سبب إساءة |
| 45.83.220.7 | عنوان شبكة Mullvad VPN، وvpn_provider هو "Mullvad (31173 Services)" | 46، review | known_vpn_server, datacenter_ip | أنشئ وقيّد ووسِم |
| 45.33.32.156 | scanme.nmap.org، خادم سحابي على Linode | 10، allow | datacenter_ip | اسمح؛ وعُدّ لكل شبكة استضافة |
| 104.28.46.99 | مخرج iCloud Private Relay | 9، allow | relay_ip | اسمح؛ بحدود سرعة أكثر تساهلاً |
| 66.249.66.1 | Googlebot موثَّق (crawler.operator هو Google) | 0، allow | datacenter_ip, verified_crawler | لا حساب: الزاحف لا يسجّل |
| 162.142.125.10 | ماسح الإنترنت Censys (is_scanner تساوي true) | 0، allow | لم تُعَد أي أسباب | لا حساب |
| أي عنوان CGNAT | قاعدة من إعدادات التقييم لدينا، لا استعلام | بسقف 50 | لا يُرفع السقف إلا بأدلة العنوان نفسه على VPN أو بروكسي أو Tor أو بروتوكول أو شبكة بوتات أو إساءة | لا ترفض بالدرجة أبداً |
| أي عنوان مشغّل جوال | قاعدة من إعدادات التقييم لدينا، لا استعلام | تُخفَّض بمقدار 12 | mobile_carrier، حين لا توجد أدلة تهديد | لا ترفض بالدرجة أبداً |
الدرجتان 100 تبدوان متطابقتين وليستا كذلك. فمخرج Tor يحمل سجلاً في البريد المزعج؛ أما خادم VPN فيحمل أسباب إخفاء الهوية فقط، دون أي دليل إساءة. وهذا الفرق هو ما يحسم هل يُرفض تسجيل VPN أم يُتحقق منه.
لا يحظر recommended_action في الواجهة نفسها إلا فوق 75. وتحظر عتبات التسجيل الابتدائية في GeoIPHub ابتداءً من 71، ولم يقع أي صف في 2 نوفمبر 2026 بين الخطين.
ليس للإنترنت المنزلي صف، لأننا لا ننشر عناوين المنازل. ويمنح تقييم GeoIPHub الخط المنزلي خصمه فقط حين يكون للعنوان اسم DNS عكسي بنمط سكني، فالخط المنزلي دونه لا يحصل على خصم سكني، ويُحتسب أي سبب تهديد كاملاً.
اقرأ الأسباب لا الرقم: تتبع تسجيل واحد من البداية إلى النهاية
تقول الدرجة مدى خطورة العنوان؛ ويقول scoring.detection_methods لماذا، والـ«لماذا» هو ما يحسم بين التقييد والتحقق والرفض. وهذه هي الاستجابة المختصرة لـ45.83.220.7، المستعلَم عنه عند 04:51:58 بالتوقيت العالمي UTC في 2 نوفمبر 2026:
{
  "ip": "45.83.220.7",
  "asn": {
    "asn": 39351,
    "org": "ESAB-AS - 31173 Services AB",
    "connection_type": "datacenter"
  },
  "detection": {
    "is_vpn": true,
    "is_hosting": true,
    "is_relay": false,
    "is_mobile": false,
    "vpn_provider": "Mullvad (31173 Services)"
  },
  "threat": { "is_cgnat": false },
  "scoring": {
    "fraud_score": 46,
    "recommended_action": "review",
    "detection_methods": ["known_vpn_server", "datacenter_ip"]
  }
}
انطلق سببان. يضيف known_vpn_server القيمة 36 (40 نقطة بثقة 0.9) ويضيف datacenter_ip القيمة 10 (20 بثقة 0.5)، فتكون الدرجة 46. وهذا يقع في النطاق من 26 إلى 50 في عتبات التسجيل الابتدائية لدى GeoIPHub: أنشئ ووسِم. كنا سننشئ الحساب في حالة مقيَّدة، دون رصيد تجربة أو مكافأة حتى يُؤكَّد البريد. ولأن detection.is_hosting تساوي true، يُحتسب التسجيل أيضاً ضمن AS39351 في فحص السرعة أدناه. وعند أول حدث ذي قيمة، مثل بدء التجربة أو منح رصيد، استعلم عن IP مرة أخرى.
خادم Mullvad عند 185.213.155.73 سجّل 100 block، وكل واحد من أسبابه الأربعة يتعلق بإخفاء الهوية لا بالإساءة. والافتراضي عند التسجيل أن يُرفض. أما المنتجات التي يشغّل مستخدموها الحقيقيون شبكات VPN فيمكنها كتابة قواعد على الأسباب وتوجيه درجة 100 كهذه، بأسباب إخفاء هوية ودون سبب إساءة، إلى التحقق عبر البريد أو الهاتف. فشبكة VPN وحدها خيار خصوصية، ومن تحميهم غالباً ما يكونون من يُوسَمون خطأً. أما مخرج Tor ذو سجل البريد المزعج فيبقى مرفوضاً في الحالتين.
الدرجة 0 ليست نجاحاً: الزواحف والماسحات على نموذج التسجيل
أكثر النتيجتين ودّاً في استعلامات GeoIPHub بتاريخ 2 نوفمبر 2026، أي Googlebot الموثَّق عند 66.249.66.1 وماسح Censys عند 162.142.125.10، سجّلتا كلتاهما 0 allow، وهما اللتان يجب ألا تنشئا حساباً أبداً. وقد فاجأنا هذا أكثر مما فعلت أي درجة 100.
يطرح السبب verified_crawler في GeoIPHub القيمة 28.5، فيهبط الزاحف الموثَّق إلى أسفل المقياس. وهذا صحيح للزحف وخاطئ لـPOST على نموذج. فإذا كانت threat.crawler.verified تساوي true في طلب تسجيل، فلا تنشئ الحساب. اقرأ crawler.verified وcrawler.operator لهذا الغرض، ولا تقرأ crawler.name أبداً.
أما threat.is_scanner فلا يغذي الدرجة إطلاقاً: عنوان Censys لم يعد أي أسباب. افحص العلامة مباشرةً، وارفض التسجيل حين تساوي true.
لا ترفض عنواناً مشتركاً بالدرجة وحدها أبداً: المرحِّلات وCGNAT والجوال
قد يحمل مخرج iCloud Private Relay أو عنوان CGNAT أو بوابة جوال كثيراً من الناس الحقيقيين. يضع تقييم GeoIPHub سقفاً قدره 60 لعناوين المرحِّلات و50 لعناوين CGNAT ما لم يحمل العنوان أدلة تهديد خاصة به، ويمنح خصماً لعناوين الجوال النظيفة، بينما يتلقى عنوان الجوال ذو أدلة التهديد عقوبة بدلاً من ذلك. وينبغي أن تُبقي قواعدك هذه العناوين خارج نطاق الحظر ما لم تحمل أدلة خاصة بها.
في تقييم GeoIPHub، يضيف relay_ip القيمة 8.5 ولا يوجد خصم للمرحِّلات، فسجّلت عينة المرحِّل لدينا 9. ولا يُرفع سقف CGNAT إلا بأدلة العنوان نفسه على VPN أو بروكسي أو Tor أو بروتوكول أو شبكة بوتات أو إساءة. وتحصل عناوين مشغّلي الجوال على mobile_carrier، الذي يخفّض الدرجة بمقدار 12 حين لا توجد أدلة تهديد.
لا شيء من هذا يعني «ثق». بل يعني أن IP وحده لا يستطيع التمييز بين الجهة السيئة الواحدة والعملاء الكثيرين خلف العنوان نفسه. لذا تحدَّ هذه التسجيلات ولا ترفضها بالدرجة، وامنحها عشرة أضعاف حدود السرعة المعتادة. وفي حالة Private Relay تحديداً، النصيحة هي السماح لها بالمرور وتقييم الجلسة بحسب ما يفعله الحساب لاحقاً.
عُدّ التسجيلات لكل IP و/24 وIPv6 /64 وشبكة استضافة في شيفرتك
تقيّم واجهة GeoIPHub عنواناً واحداً؛ ولا تعدّ كم حساباً أنشأه ذلك العنوان أو /24 الخاصة به أو /64 أو شبكته خلال آخر 24 ساعة. هذا العدّاد يعيش في شيفرتك، والاستعلام يخبرك بالمفاتيح التي تستخدمها: asn.asn وdetection.is_hosting وdetection.is_relay وdetection.is_mobile وasn.connection_type وthreat.is_cgnat.
في حالة فيديو الذكاء الاصطناعي لدى Okta، بلغ متوسط محاولات التسجيل الوهمية نحو 14 لكل عنوان في اليوم، موزعة على 251 عنواناً. وقد لا ينطلق عدّاد لكل IP وحده في هذه الحالة. وعدّادات البادئة والشبكة موجودة لهذه الحالة بالذات.
هذه نقاط انطلاق اخترناها، لا معايير صناعية؛ فاضبطها على تسجيلاتك أنت.
| المفتاح | النافذة | الحد الابتدائي | ملاحظات |
|---|---|---|---|
| عنوان IPv4 بعينه | ساعة واحدة | 3 | |
| IPv4 /24 | ساعة واحدة | 10 | يلتقط مجموعة تتنقل داخل كتلة واحدة |
| IPv6 /64 | ساعة واحدة | 3 | عامل /64 كأنها عنوان IPv4 واحد؛ ووسّع إلى /56 أو /48 حين تستمر /64 جديدة في الوصول من تخصيص واحد |
| ASN، للاستضافة فقط (detection.is_hosting تساوي true) | 24 ساعة | 20 | نادراً ما يسجّل العملاء الحقيقيون من خادم سحابي |
| العناوين المشتركة (مرحِّل أو CGNAT أو جوال) | النوافذ نفسها | عشرة أضعاف حدود IP والبادئة | لا تحظر بالسرعة وحدها أبداً |
تجاوز الحد يعني التصعيد (تحقق عبر البريد أو الهاتف، أو CAPTCHA) أو إنشاءً مقيَّداً، لا رفضاً. وفي IPv6، عُدّ البادئة لا العنوان الكامل أبداً، وإلا صار فاعل واحد آلاف التسجيلات «المختلفة». وعادةً تحصل المنازل على /56 أو /48، ولهذا يتسع الجدول؛ ويغطي دليلنا تحديد معدل IPv6 حسب البادئة أحجام التخصيص.
تعمل الشيفرة أدناه على Node 18 أو أحدث دون أي اعتماديات. وهي تتوقع عنوان العميل كما يبلّغ عنه Node، بما في ذلك الصيغ المعيّنة من IPv4 مثل ::ffff:192.0.2.1، بعد أن تأخذه من سلسلة الوكلاء الموثوقة لديك. وتستخدم نوافذ ثابتة، وهو تبسيط للنافذة المنزلقة.
// Signup velocity keys: exact IP, IPv4 /24, IPv6 /64, and ASN for hosting.
// Starting limits, not benchmarks. Tune them on your own signups.
import { isIPv4, isIPv6 } from "node:net";

const HOUR = 3600e3, DAY = 24 * HOUR;
const LIMITS = {
  ip:    { window: HOUR, max: 3 },  // one IPv4 address, or one IPv6 /64
  v4_24: { window: HOUR, max: 10 },
  asn:   { window: DAY,  max: 20 }, // hosting networks only
};
const SHARED_FACTOR = 10;           // relay, CGNAT and mobile egress

function expandIPv6(addr) {
  const [head, tail = ""] = addr.toLowerCase().split("::");
  const h = head ? head.split(":") : [];
  const t = tail ? tail.split(":") : [];
  const fill = addr.includes("::") ? 8 - h.length - t.length : 0;
  return [...h, ...Array(fill).fill("0"), ...t].map((g) => g.padStart(4, "0"));
}

export function velocityKeys(ip, lookup) {
  const keys = [];
  const m = ip.match(/^(?:::|(?:0{1,4}:){5})ffff:(\d+\.\d+\.\d+\.\d+)$/i);
  const v4 = m && isIPv4(m[1]) ? m[1] : ip;
  if (isIPv4(v4)) {
    keys.push(["ip", v4], ["v4_24", v4.split(".").slice(0, 3).join(".") + ".0/24"]);
  } else if (isIPv6(ip)) {
    keys.push(["ip", expandIPv6(ip).slice(0, 4).join(":") + "::/64"]);
  }
  const asn = lookup?.asn;
  if (lookup?.detection?.is_hosting && asn?.asn) keys.push(["asn", `AS${asn.asn}`]);
  return keys;
}

const counters = new Map(); // in-memory and unbounded; for a demo only; use Redis INCR + EXPIRE in production

export function checkVelocity(ip, lookup, now = Date.now()) {
  const shared = Boolean(
    lookup?.detection?.is_relay || lookup?.threat?.is_cgnat ||
    lookup?.detection?.is_mobile || lookup?.asn?.connection_type === "mobile");
  const hits = [];
  for (const [level, value] of velocityKeys(ip, lookup)) {
    const { window, max } = LIMITS[level];
    const limit = shared && level !== "asn" ? max * SHARED_FACTOR : max;
    const key = `${level}:${value}:${Math.floor(now / window)}`;
    const count = (counters.get(key) ?? 0) + 1;
    counters.set(key, count);
    if (count > limit) hits.push({ level, value, count, limit });
  }
  return { overLimit: hits.length > 0, hits }; // over the limit: step up, don't block
}
شغّلنا 16 اختبار وحدة على هذه الشيفرة نفسها في 2 نوفمبر 2026 تحت Node 24.20.0، باستخدام نطاقات التوثيق والعناوين الخاصة إضافةً إلى عنوان scanme.nmap.org من الجدول، دون أي استعلامات. ونجحت جميعها الستة عشر: الصيغ المعيّنة من IPv4 مثل ::ffff:45.33.32.156 فُهرست كـIPv4، والتنقل داخل /64 واحدة انطلق عند التسجيل الرابع، و11 عنواناً عبر /24 واحدة أطلقت مفتاح /24 وحده، و30 تسجيلاً من مخرج مرحِّل واحد مرّت بينما وُسم الحادي والثلاثون. واستعلام فاشل (null) لا يزال ينتج مفتاحي IP والبادئة، فيواصل العدّاد العمل حين لا تجيب الواجهة.
أين تعمى طبقة IP
لا يستطيع استعلام IP رؤية حساب وهمي يسجّل من اتصال منزلي مؤجَّر أو من هاتف حقيقي، ولا يرى أبداً البريد أو الجهاز أو كيف عُبّئ النموذج.
البروكسيات السكنية هي الفجوة الأوضح. يعلّم GeoIPHub البروكسيات التي رصدناها على الخطوط السكنية وخطوط الجوال، بما فيها عناوين تفيد قائمة طرف ثالث بأنها تعمل كمرحِّلات، لكن ليس لدينا كشف خاص بنا للبروكسي السكني، وقد يمر خط منزلي نظيف. أما مزارع النقرات ومزارع الأجهزة العاملة على شرائح SIM حقيقية فتبدو كعملاء جوال، وتقييمنا يعامل عملاء الجوال برفق عن قصد.
يقيّم GeoIPHub عنوان IP؛ ولا يفحص عناوين البريد أو أرقام الهاتف. اقرن فحص IP بفحوص البريد لديك (النطاقات المؤقتة، وتطبيع عناوين plus والنقاط)، والتحقق عبر الهاتف، وإشارات الجهاز، وتجميع الحسابات التي تتشارك مفاتيح بعد التسجيل.
الحالة المقيَّدة هي ما يجعل الفئة المتوسطة رخيصة التشغيل. أنشئ الحساب، وامنع الرصيد، وأفرج عنه بعد التحقق أو أول إجراء حقيقي. الحساب الوهمي الذي لا يتحقق أبداً يكلّفك سجلاً في قاعدة البيانات، لا تجربة.
كيف توقف التسجيلات الوهمية قبل أن يوجد الحساب
الفحص كله استعلام واحد وعدّ سرعة واحد بين «إرسال» و«إنشاء»، بهذا الترتيب:
- خذ IP العميل من سلسلة الوكلاء الموثوقة لديك، لا من ترويسة
X-Forwarded-Forالخام، التي يستطيع العميل ضبطها على أي قيمة. - استعلم عن IP.
- ارفض عقد خروج Tor والزواحف الموثَّقة والماسحات. ارفض خادم VPN بدرجة 100 افتراضياً، أو وجّهه إلى التحقق إن كان مستخدموك يشغّلون VPN ولم ينطلق سبب إساءة. لا ترفض عناوين المرحِّلات أو CGNAT أو الجوال بالدرجة أبداً. وطبّق عتبات التسجيل الابتدائية في GeoIPHub على كل ما عدا ذلك.
- شغّل فحص السرعة وصعّد عند الإصابة.
- إذا فشل الاستعلام، فاعتمد على فحص السرعة وتأكيد البريد؛ ولا ترفض.
- خزّن الدرجة والأسباب ووقت الاستعلام مع الحساب، واستعلم عن IP مرة أخرى عند أول حدث ذي قيمة (بدء التجربة، منح الرصيد، أول سحب).
يعرض تكاملنا المختبَر مع Node وPython الخطوتين 2 و3 كشيفرة عاملة. وتغطي الخطة المجانية في GeoIPHub 1,500 استعلام يومياً مع كل الحقول.
الصق آخر عشرة عناوين IP من سجل التسجيل لديك في أداة فحص درجة احتيال IP وصنّفها ضمن صفوف الجدول. تخبرك الدرجة ماهية كل عنوان؛ ويخبرك العدّاد كم حساباً أنشأ.
الأسئلة الشائعة
كيف أوقف التسجيلات الوهمية دون حظر المستخدمين الحقيقيين؟
استعلم عن IP كل تسجيل عبر واجهة GeoIPHub قبل إنشاء الحساب. ارفض عقد خروج Tor وأعلى الدرجات، وتحقق من الفئة المتوسطة عبر البريد أو الهاتف، واسمح للعناوين المشتركة مثل iCloud Private Relay وCGNAT وبوابات الجوال بحدود سرعة أكثر تساهلاً، لأن أحد هذه العناوين قد يحمل كثيراً من العملاء الحقيقيين.
ما مدى شيوع احتيال التسجيل؟
على منصة Auth0 التابعة لـ Okta، عُرّف ما متوسطه 46% من محاولات التسجيل في 2024 على أنها هجمات تسجيل. وقالت Stripe في أبريل 2026 إن واحدة من كل ست محاولات تسجيل في خدمات الذكاء الاصطناعي على شبكتها يقوم بها جهة سيئة. والرقمان من مزوّدين وعن منصاتهم الخاصة.
هل يستطيع عنوان IP وحده كشف الحسابات الوهمية؟
لا. يُظهر استعلام IP نوع الشبكة التي جاء منها التسجيل ولماذا حصلت على درجتها، لكنه لا يرى البريد ولا الهاتف ولا الجهاز، ولا حساباً وهمياً يسجّل من اتصال منزلي مؤجَّر. استخدمه كطبقة أولى واقرنه بفحوص البريد والهاتف والجهاز.
هل يفحص GeoIPHub عناوين البريد الإلكتروني؟
لا. تقيّم واجهة GeoIPHub عنوان IP فقط. افحص البريد والهاتف بأدواتك الخاصة وادمج نتائجها مع درجة GeoIPHub وأسبابها.
هل يجب السماح لمستخدم VPN بالتسجيل؟
غالباً نعم. فشبكة VPN وحدها خيار خصوصية، لذا يمكنك توجيه تسجيلات VPN إلى التحقق عبر البريد أو الهاتف بدلاً من رفضها، وإبقاء الحظر الكامل لعقد خروج Tor والعناوين ذات السجل في البريد المزعج أو الإساءة.
كيف أحدّ من معدل التسجيل على IPv6؟
عُدّ لكل /64 لا لكل عنوان، لأن مشتركاً واحداً يستطيع التنقل عبر /64 كاملة. وسّع إلى /56 أو /48 حين تستمر /64 جديدة في الوصول من التخصيص نفسه، وأبقِ الحدود أكثر تساهلاً على مشغّلي الجوال.
الفريق الذي يقف وراء واجهة GeoIPHub API
بقلم فريق GeoIPHub، وهم من يبنون واجهة GeoIPHub API لاستخبارات IP وماسحها. تُعَدّ المسودات بمساعدة الذكاء الاصطناعي ويحررها الفريق، وأمثلة API استعلامات حقيقية على واجهة API الحية ما لم تُوصف بأنها توضيحية.